FileZilla 是最多人用的 FTP 用戶端之一,而「FileZilla 安全嗎?」也是大家最常搜尋的相關問題之一。一般的答案多半只是意見。所以我們照一般人的做法:在 Google 搜尋「filezilla download」,順著結果點進去,把每個結果給的檔案下載到另外準備的 Windows 11 測試環境,再逐一檢查:是不是真的、是誰簽署的、Microsoft Defender 怎麼說。我們也執行了 FileZilla 官方的兩種安裝程式。
先講結論:FileZilla 本身是安全的。我們拿到的每一份真正的程式都有簽章,簽署者是開發者 Tim Kosse(Portable 套件則是 PortableApps.com),Defender 在其中都沒找到惡意程式。從哪裡下載,比程式本身重要得多。
30 秒看結論
- FileZilla 程式是安全的,它的一般安裝程式(在 filezilla-project.org 的「Show additional download options」底下)也是。除了 FileZilla 之外,它什麼都沒推銷。
- FileZilla 官網上那顆綠色大按鈕,給的是另一個安裝程式,附帶推銷內容(我們測試時是 Google Chrome)。Microsoft Defender 把這個安裝程式偵測為
PUABundler:Win32/FileZilla_BundleInstaller,也就是可能不需要的綑綁程式。官網在按鈕下方也提醒:「This installer may include bundled offers.」 - 「filezilla download」的 Google 第一名根本不是 FileZilla。那是一個假扮成 FileZilla 頁面的 GitHub 頁面,經過一連串拋棄式網站,最後導向一個 115 MB 的 zip。裡面有一個 Microsoft Defender 偵測為
Trojan:Win32/Wacatac.H!ml的檔案。 - 下載網站大多提供真正的 FileZilla,但常常是舊版,而且通常藏在偽裝成下載按鈕的廣告後面。其中一個網站把 FileZilla 附推銷的安裝程式換了名字提供。
- 儲存的密碼:預設情況下,FileZilla 儲存密碼的方式,讓你電腦上的任何程式都讀得到。設定主密碼就能解決。
就我自己的經驗,跟防毒廠商打交道並不容易,軟體安裝程式被誤判也很常見。FTPie 剛起步時,我們自己就聯絡過好幾家廠商,請他們撤掉警告。FTPie 內建完整的 CefSharp 瀏覽器來執行內嵌的應用程式,而廣告軟體也常用同一種內嵌瀏覽器,所以觸發了部分廠商的警報。因此我很想親眼看看 FileZilla 的實際情況。
Google 把我們帶去哪裡,我們拿到什麼
| 來源 | 拿到什麼 | 真的 FileZilla? | 版本 | Defender |
|---|---|---|---|---|
| filezilla-project.org,主要按鈕 | 附推銷的安裝程式(Chrome) | 是,有簽章 | 3.71.1(最新) | PUABundler:Win32/FileZilla_BundleInstaller |
| filezilla-project.org,「additional download options」 | 一般安裝程式,或 zip | 是,有簽章 | 3.71.1 | 無威脅 |
| github.com/「FileZilla-Server」/…(Google 第一名) | 經過 4 次轉址後的 115 MB zip | 否 | – | Trojan:Win32/Wacatac.H!ml |
| 名為「FileZilla for Windows」的 GitHub gist | 我們檢查時已刪除 | – | – | – |
| sooftware | 一般安裝程式(我們拿到 32 位元版) | 是,有簽章 | 3.71.1 | 無威脅 |
| FilePuma | 附推銷的安裝程式,改了名字 | 是,有簽章 | 3.71.1 | PUABundler:… |
| MajorGeeks | zip(「due to the bundleware in the installer」) | 是,有簽章 | 3.71.1 | 無威脅 |
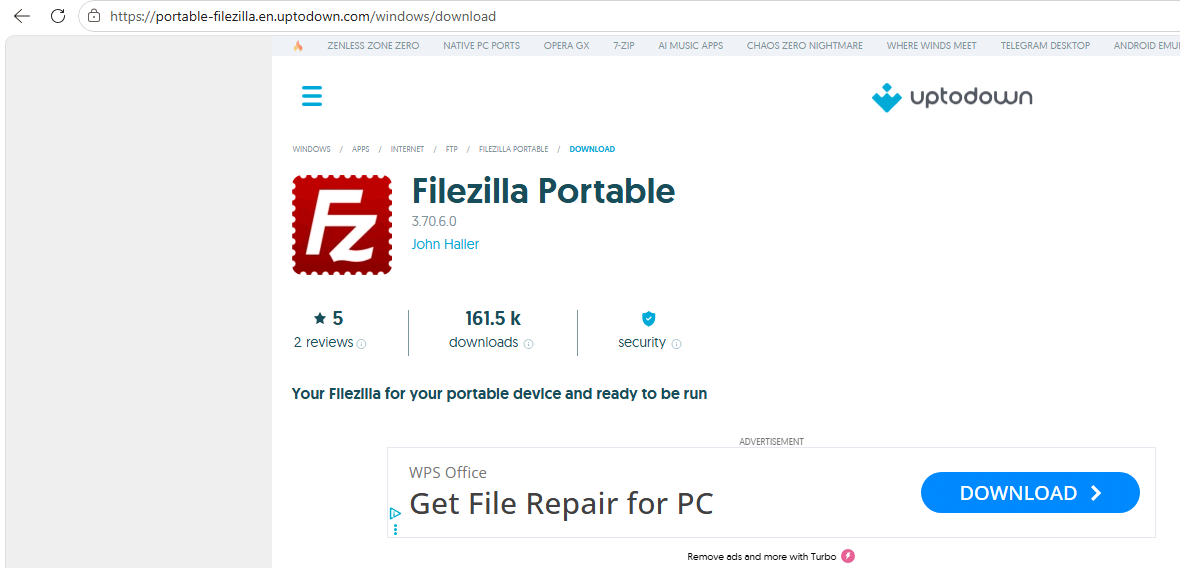
| Uptodown | FileZilla Portable(PortableApps.com 的套件) | 是,由 PortableApps.com 簽章 | 3.70.6 | 無威脅 |
| SourceForge | 一般安裝程式 | 是,有簽章 | 3.69.3(舊版) | 無威脅 |
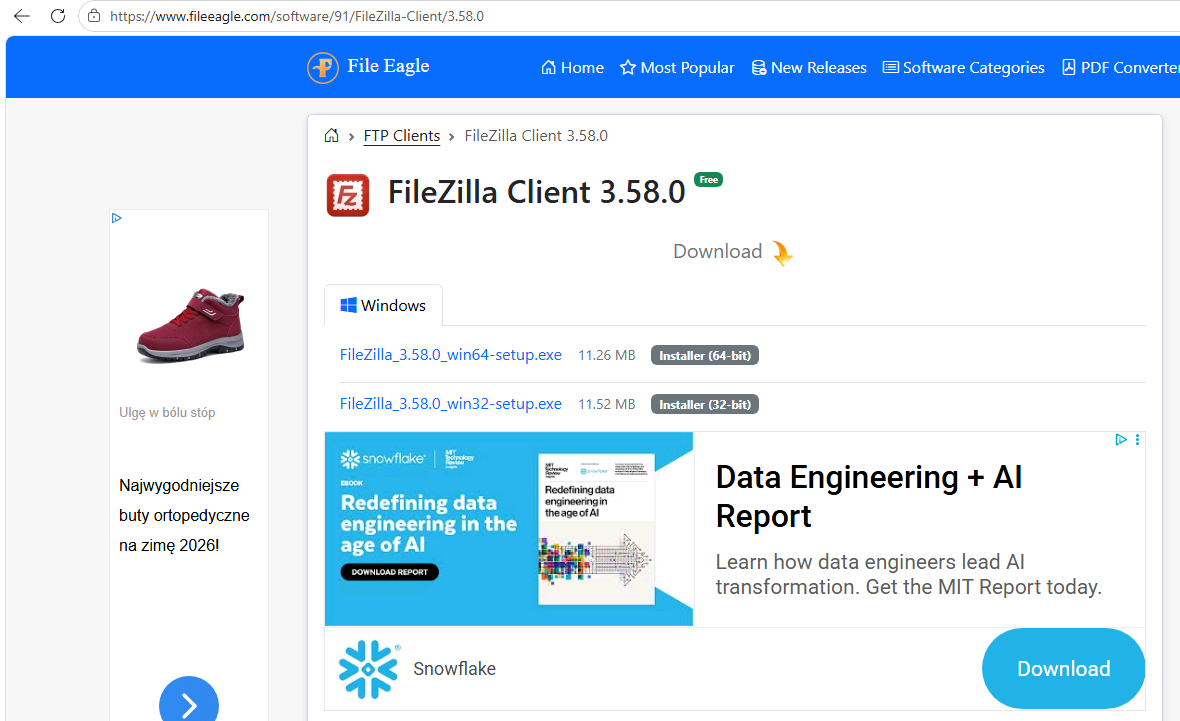
| FileEagle | 一般安裝程式 | 是,有簽章 | 3.58.0(2022 年 3 月) | 無威脅 |
| filezilla.cn(非官方) | 一般安裝程式,放在別人的雲端空間 | 是,有簽章 | 3.68.1(舊版) | 無威脅 |
| filezilla.ru(非官方) | 一般安裝程式;FileZilla Portable 3.63.2 | 是,有簽章 | 3.67.0(舊版) | 無威脅 |
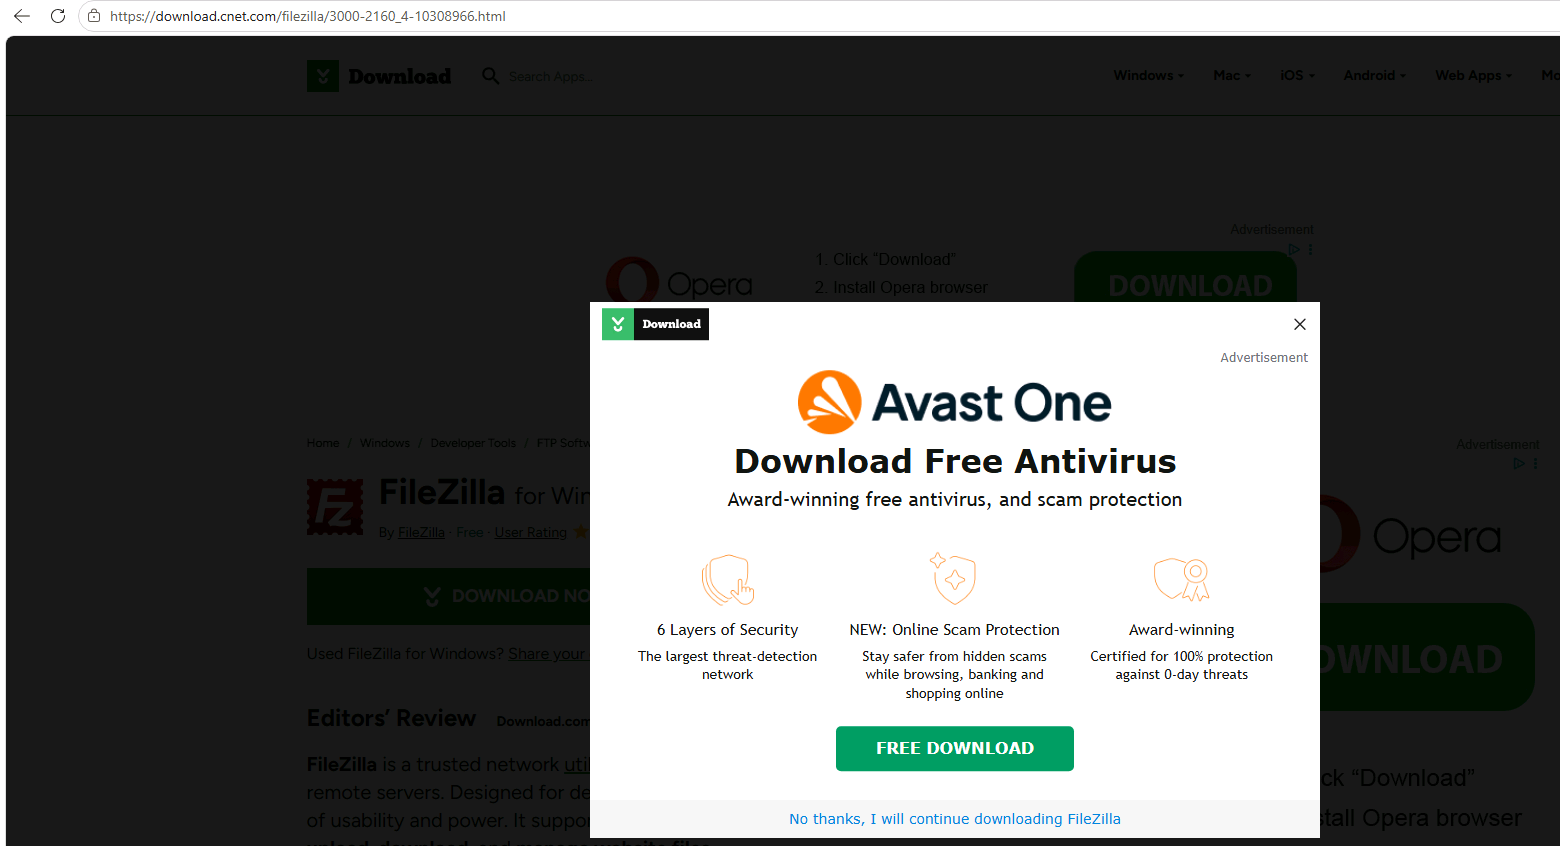
| CNET、FossHub、Apponic、Softexia | 沒有檔案:導向 filezilla-project.org | – | – | – |
Chocolatey(choco install filezilla) |
套件內含一般安裝程式 | 是(檢查碼相符) | 3.71.1 | – |
| winget | 沒有 FileZilla 套件 | – | – | – |
「有簽章」表示檔案帶有有效的數位簽章(FileZilla 開發者,Portable 套件則是 PortableApps.com),代表建置後沒被竄改過。未檢查:software.informer 和 download.it(拒絕我們的自動化請求),以及一個出現在結果裡的無關垃圾網頁。重要檔案的 VirusTotal 結果,請看下方「防毒引擎怎麼說」。
FileZilla 官方的下載按鈕
在 filezilla-project.org 按下主要按鈕 Download FileZilla Client,會出現版本選擇(免費的 FileZilla、FileZilla Bundle、Pro、Pro Bundle)。免費版的「Download」給你的是 FileZilla_3.71.1_win64_sponsored2-setup.exe。按鈕正下方寫著:「This installer may include bundled offers. Check below for more options.」
我們執行這個安裝程式時(兩次,每次都在剛還原的 Windows 上),它從網路抓了一則推銷,顯示標題為「Optional Offer: Install the latest Google Chrome Browser」的頁面,附 Accept 和 Decline。兩者都沒有預先勾選,而且在選擇之前 Next 按鈕都是灰的,所以不會不小心裝到 Chrome。按 Decline 之後,接下來就是一般的 FileZilla 畫面。推銷內容可能依日期和國家不同(我們是從波蘭測試的)。
Microsoft Defender 把這個安裝程式歸類為 PUABundler:Win32/FileZilla_BundleInstaller,屬於綑綁型的「可能不需要的應用程式(PUA)」。這是 Microsoft 對附帶其他軟體的安裝程式所貼的標籤,不是惡意程式的判定。同一個網站、同一版本的一般安裝程式不會被偵測。
Windows 會不會封鎖它,取決於電腦:也就是 Windows 的「可能不需要的應用程式封鎖」設定(在 Windows 安全性 > 應用程式與瀏覽器控制 > 信譽型保護)。我們的測試機上,Defender 的 PUA 保護是稽核模式(只記錄偵測、不封鎖),Edge 本身的 PUA 封鎖則是關閉的,所以下載和安裝程式都一聲不響地通過了。我們沒有測試全新的家用電腦,而 Microsoft 自己的頁面也說不清楚:Defender 指南說未受組織管理的電腦預設為稽核模式,但 Windows 10 的一般使用者頁面說封鎖預設是關閉的。所以請在你自己的電腦上確認這個設定。
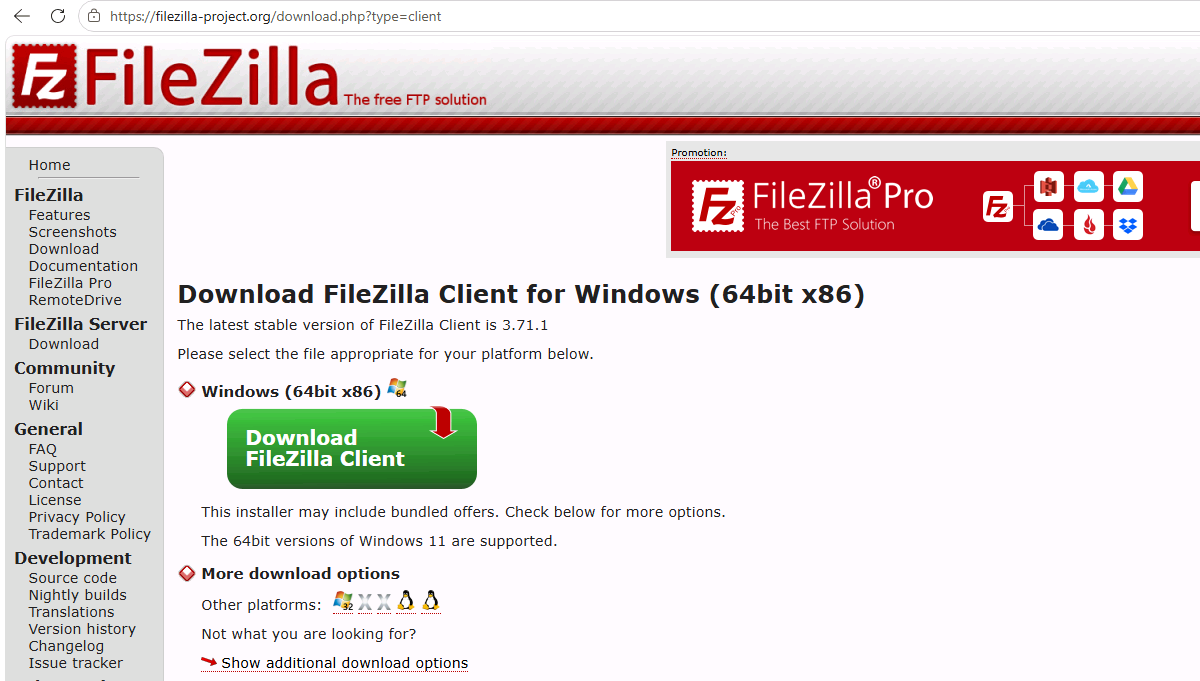
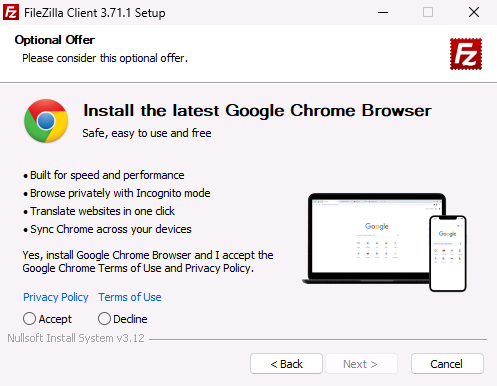
如何下載沒有推銷的 FileZilla:在 filezilla-project.org 點按鈕下方的「Show additional download options」,下載 FileZilla_..._win64-setup.exe(或 .zip)。是同一個 FileZilla,沒有任何推銷。
Google 第一名:假的 GitHub 頁面和木馬
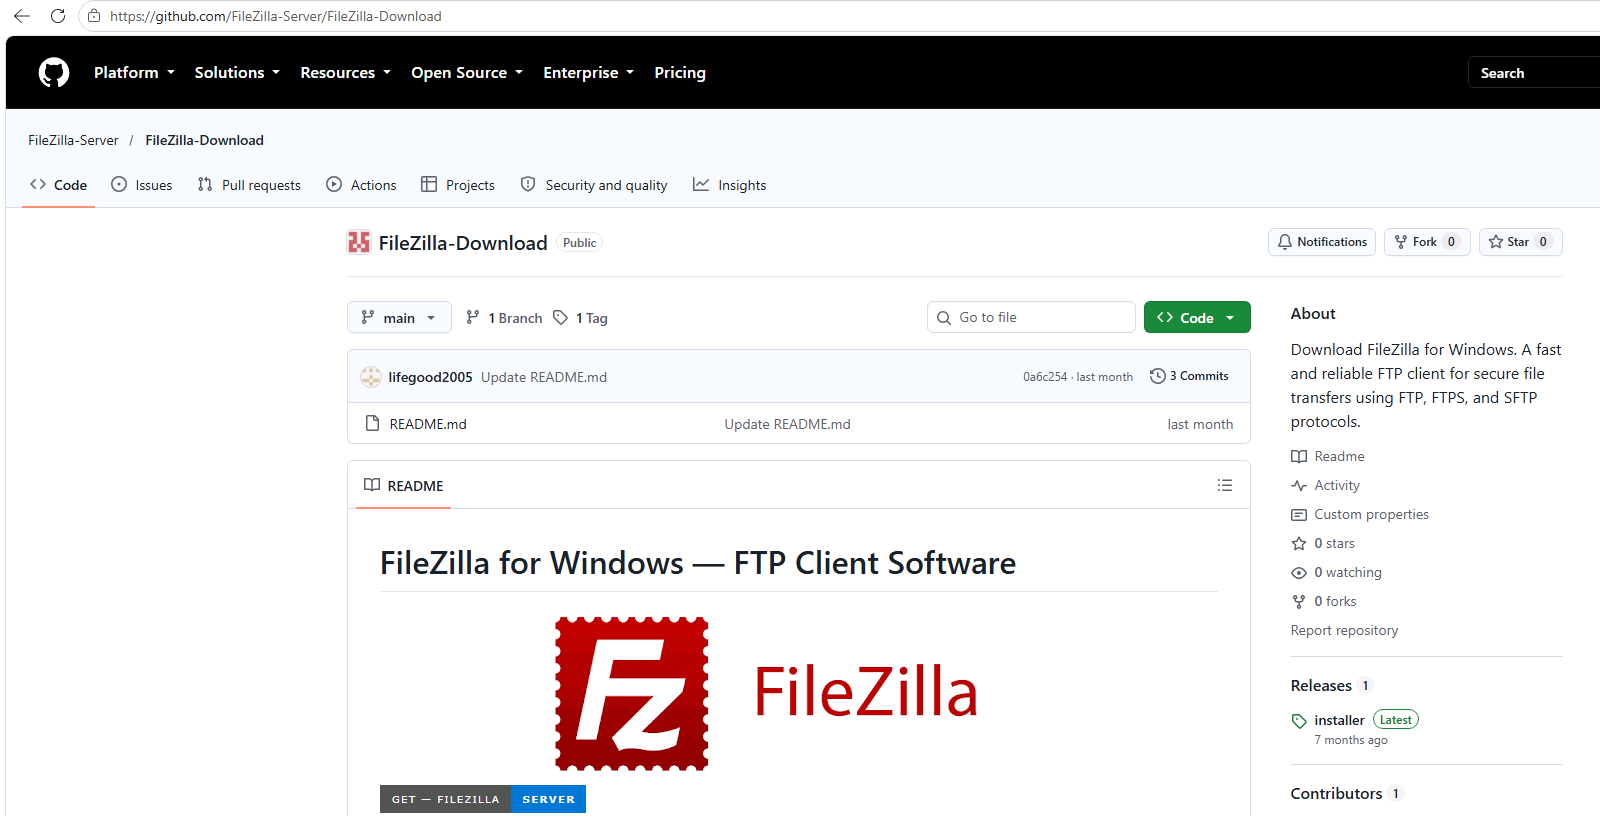
2026 年 10 月 24 日,「filezilla download」在 Google 的第一個自然搜尋結果,是一個叫 FileZilla-Server/FileZilla-Download 的 GitHub 儲存庫。它不是 FileZilla 的:「FileZilla-Server」帳號建立於 2026 年 3 月 16 日,只比儲存庫早五分鐘,而儲存庫裡沒有程式碼、也沒有星星,只有一份寫著 FileZilla 一般說明的 README,和一顆大大的「GET FileZilla Server」按鈕。
這顆按鈕會連到另一個帳號的 GitHub Pages 網站,顯示一個很逼真的假 GitHub 頁面(「Loading package… Preparing files for download」)。在背後,一段腳本悄悄從另一個網域載入程式碼,把瀏覽器再經過兩個拋棄式網域,送到最後一頁,同樣是 GitHub 的樣式,上面有一顆「Download Now」按鈕。你拿到的是一個 115 MB 的 zip,大部分是填充資料(把檔案灌大是躲過會跳過大檔案的掃描器的已知手法:MITRE ATT&CK 稱為「binary padding」,T1027.001)。這個頁面會為每個訪客產生壓縮檔,而它公布的檢查碼和實際送出的檔案並不相符。
zip 裡面有一個小程式,從版本資訊看是改了名字的 Microsoft 連線管理員安裝程式(cmstp.exe)(VirusTotal 也證實:61 個引擎中 0 個偵測到,並顯示「File distributed by Microsoft」),旁邊還有一個叫 cmutil.dll 的檔案,那個 Microsoft 程式啟動時會載入它。這叫 DLL 側載:利用真正、受信任的程式來執行攻擊者的程式碼。另外還有兩個大檔案用來灌大壓縮檔。
Microsoft Defender 的反應:它讓 zip 下載,掃描時也判定為乾淨。zip 一解壓縮,即時保護就把 cmutil.dll 偵測為 Trojan:Win32/Wacatac.H!ml 並隔離。所以開著最新 Defender 的 Windows 電腦,很可能是受到保護的,但要到最後一步才擋下。我們沒有執行其中任何東西。
之後我們用一般瀏覽器再試同一個頁面,這條鏈有時反而把我們送到普通的 GitHub 頁面:假下載鏈常會挑選要把惡意程式給誰。到了 10 月 24 日,第二個誘餌,一個標題為「FileZilla for Windows – Free FTP Client & Download」的 GitHub gist,已經不見了。11 月 5 日時儲存庫還在 GitHub 上,但已不在該搜尋的 Google 前 20 名。我們當天就向 GitHub 檢舉了。
下載網站:真的檔案,藏在假按鈕後面
大部分下載網站給我們的都是真正、有簽章的 FileZilla 檔案。問題出在別的地方:
- 舊版本。SourceForge 的「最新版」是 3.69.3;搜尋排名上的 FileEagle 頁面提供的是 2022 年 3 月的 3.58.0,落後十三個版本(3.59 到 3.71,以及各自的修正版);兩個非官方鏡像站則是 3.67 和 3.68。
- 偽裝成下載按鈕的廣告。在 sooftware、Uptodown、Apponic 和 CNET,下載頁面上第一顆大按鈕是廣告(像「Start download」、「Continue to Access」或「Content ready: 2 steps」這類字樣,我們看到的是波蘭文,還有 WPS Office 的「Download」按鈕);FileEagle 則在檔案連結正下方放了 Snowflake 的「Download」廣告。CNET 還跳出 Avast 的彈出視窗,接著在什麼都沒開始的情況下顯示「Your download has started」;它已經不再提供任何檔案,在一則全螢幕廣告之後把我們送到 filezilla-project.org。
- 改了名字的推銷版。從 FilePuma 下載的檔案,跟 FileZilla 附推銷的安裝程式逐位元組相同,只是改名為
FileZilla_Client_(64bit)_v3.71.1.exe,所以「PUABundler」的偵測和 Chrome 推銷也都一起附上。 - 表現好的。FossHub 和 Softexia 只是連到官方網站;MajorGeeks 只提供 FileZilla 的 zip,理由是「due to the bundleware in the installer」;Uptodown 公布了可以核對的檢查碼(相符)。
防毒引擎怎麼說
Defender 只是一種意見,所以我們也在 VirusTotal 查了重要的檔案,它會顯示約 70 個防毒引擎對一個檔案的判定。我們是用雜湊值查詢,所以什麼都沒上傳。以下是 2026 年 11 月 5 日的結果;每個數字都連到即時報告,所以可能已經改變。
| 檔案 | 偵測到的引擎 | 判定內容 |
|---|---|---|
| FileZilla 一般安裝程式 | 70 個中 0 個 | 無 |
| FileZilla 附推銷的安裝程式 | 69 個中 9 個 | 六個判定為廣告軟體或可能不需要的程式,包括 Microsoft。三個給出沒有具體威脅名稱的通用判定 |
假下載裡的 cmutil.dll |
69 個中 39 個 | VirusTotal 的綜合標籤:trojan.yogi/stealer |
假下載裡改了名字的 cmstp.exe |
61 個中 0 個 | 「File distributed by Microsoft」 |
| 假下載裡的 115 MB zip | VirusTotal 沒有紀錄 | 它沒有這個檔案的紀錄,這和一個為每位訪客產生壓縮檔的頁面相符 |
| FileEagle 的 FileZilla 3.58.0 | 68 個中 1 個 | 對一個真正、有簽章的檔案給出一個通用判定(W32.AIDetectMalware),最後一次分析是七個月前 |
前兩列的差別就在推銷:同一個程式、同一個版本,只有附推銷的安裝程式才會被偵測。
安裝之後的 FileZilla 安全嗎?儲存的密碼
程式本身是安全的,但有一個預設值值得改。第一次連線時,FileZilla 會問要不要記住密碼,而且預先選了「Save passwords」。照預設走的話,你的密碼會以 base64 存進你設定檔中的 FileZilla 檔案(recentservers.xml、filezilla.xml,已儲存的站台則在 sitemanager.xml)。base64 是任何人一步就能還原的編碼,所以任何以你的帳號執行的程式都讀得到。請改選「Save passwords protected by a master password」(之後也可以在 Settings > Interface > Passwords 修改):我們檢查過,這樣檔案裡就只剩加密過的資料。
WinSCP 安全嗎?
同樣的檢查也做在 WinSCP 6.7 上:從 winscp.net 下載的安裝程式由開發者(Martin Prikryl)簽署,而且完全沒有推銷。除非你勾選「Save password (not recommended)」,否則它不會儲存密碼;勾選的話,它用的是可還原的混淆方式,所以兩個軟體都請設定主密碼。更多內容請看我們的 WinSCP vs FileZilla 實測。
如何安全下載 FileZilla
- 自己前往 filezilla-project.org(直接輸入網址),不要透過搜尋結果或 GitHub 頁面。
- 點「Show additional download options」,下載一般安裝程式或 zip。
- 下載後,在檔案上按右鍵 > 內容 > 數位簽章:應該顯示 Tim Kosse。
- 忽略下載網站上沒寫出確切檔名的大按鈕;找檔案名稱。
- 如果關閉的話,請開啟可能不需要的應用程式封鎖(Windows 安全性 > 應用程式與瀏覽器控制 > 信譽型保護)。
- 在 FileZilla 儲存任何密碼之前,先設定主密碼。
另一個選擇:FTPie
FTPie 是我們做的,所以我們並不中立,但這一頁的目的不是要讓 FileZilla 難看、讓 FTPie 好看。FileZilla 本身是安全的,上面提到的問題大多在它周圍,而不是在它裡面。
如果你不想煩惱主密碼,FTPie 預設就會加密每一筆儲存的登入資訊(AES-256,金鑰由 Windows 為你的帳號保護,開啟 App Lock 的話則由你自己的密碼保護),而且我們發布的每個檔案都有程式碼簽章。它能連線 FTP、FTPS 和 SFTP,也能連線雲端儲存空間(需 FTPie Pro)。
測試方式
| 搜尋 | 2026 年 10 月 24 日的 Google(美國,桌面版):「filezilla download」(前 30 名)和「download filezilla for windows」(前 20 名):19 個來源,檢查了 16 個(兩個拒絕自動化請求,一個是無關的垃圾網頁),另加 winget 和 Chocolatey |
| 電腦 | Windows 11 Enterprise(評估版)組建 26100 的虛擬機,從乾淨的快照啟動,從波蘭上網;Microsoft Edge 155,Microsoft Defender 使用當天的病毒碼(1.461.188.0 到 1.461.199.0),FileZilla 官方檔案在 11 月 5 日以 10 月 27 日的病毒碼(1.461.224.0)重新掃描,結果相同 |
| 每個檔案 | SHA-256 與 FileZilla 官方檔案比對;數位簽章;Microsoft Defender 掃描;壓縮檔解開並檢查裡面每個檔案;假下載鏈的任何東西都沒有執行(測試機並未和我們的網路隔離) |
| 安裝程式 | FileZilla 兩個官方安裝程式從乾淨狀態執行(附推銷的執行兩次),錄下每個畫面(我們 WinSCP vs FileZilla 比較的測試 1);下載網站的檔案只做檢查,沒有安裝 |
| VirusTotal | 2026 年 11 月 5 日在其網站以雜湊值查詢;沒有上傳任何東西 |
| 日期 | 2026 年 10 月 24 日至 26 日,11 月 5 日再次確認。下載網站、推銷內容和搜尋結果每天都會變:這是當下的快照 |
常見問題
FileZilla 用起來安全嗎?是的。FileZilla 程式是開放原始碼並由開發者簽署,我們檢查過的每一份真正的副本,Defender 都沒有找到惡意程式(它只把附推銷的安裝程式標為不需要的軟體)。風險在它周圍:主要安裝程式裡的推銷、假下載網站,以及密碼的預設值。
FileZilla 是免費的嗎?是的。FileZilla Client 免費且開放原始碼。FileZilla Pro 加入了 Amazon S3、Google Drive 和 Dropbox 等雲端儲存空間,是付費版本;下載頁面兩種都有提供。
FileZilla 有病毒嗎?沒有。Microsoft Defender 把 FileZilla 主要下載按鈕背後的安裝程式標為可能不需要的綑綁程式,因為它會推銷其他軟體;程式本身和一般安裝程式都不會被偵測。
為什麼我的防毒軟體偵測到 FileZilla?你拿到的很可能是附推銷的安裝程式(..._sponsored...-setup.exe)。Defender 稱它為 PUABundler:Win32/FileZilla_BundleInstaller,在 VirusTotal 上 69 個引擎中有 9 個偵測到,而一般安裝程式是 70 個中 0 個。請改用「Show additional download options」裡的一般安裝程式。
FileZilla 有廣告軟體嗎?它的主要安裝程式可能含有推銷(我們測試時是 Google Chrome,附 Accept 和 Decline,都沒有預先勾選)。一般安裝程式沒有任何推銷。
GitHub 上的 FileZilla 安全嗎?FileZilla 並不透過 GitHub 發布。我們搜尋時排在 Google 最上面的 GitHub 儲存庫是假的,它導向的檔案裡有 Defender 偵測為木馬的東西。
FileZilla 的密碼存在哪裡?在你設定檔中的 FileZilla 資料夾(%APPDATA%\FileZilla):已儲存的站台在 sitemanager.xml,最近的連線在 recentservers.xml 和 filezilla.xml,除非你設定主密碼,否則都是 base64。
WinSCP 比 FileZilla 安全嗎?它的安裝程式沒有推銷,而且除非你要求,否則不會儲存密碼。兩個程式都是安全的;如果你要儲存密碼,請在任一個裡設定主密碼。