FileZilla es uno de los clientes FTP más usados que existen, y «¿es seguro FileZilla?» es una de las preguntas más buscadas sobre él. Las respuestas habituales son opiniones. Así que hicimos lo que haría cualquiera: buscar «filezilla download» en Google, seguir los resultados, descargar lo que nos daba cada uno en una copia de prueba aparte de Windows 11 y revisar cada archivo: ¿es el de verdad, quién lo firmó y qué dice Microsoft Defender? También ejecutamos los dos instaladores oficiales de FileZilla.
En resumen: FileZilla en sí es seguro. Todas las copias del programa auténtico que obtuvimos estaban firmadas, por su desarrollador Tim Kosse (o, en los paquetes Portable, por PortableApps.com), y Defender no encontró malware en ninguna. Importa mucho más de dónde lo descargas que el propio programa.
El veredicto en 30 segundos
- El programa FileZilla es seguro, y también su instalador simple (en «Show additional download options» de filezilla-project.org). No ofrecía nada aparte de FileZilla.
- El gran botón verde de la web de FileZilla te da otro instalador, uno que viene con una oferta (en nuestra prueba, Google Chrome). Microsoft Defender detecta ese instalador como
PUABundler:Win32/FileZilla_BundleInstaller, un empaquetador potencialmente no deseado. La web avisa debajo del botón: «This installer may include bundled offers». - El primer resultado de Google para «filezilla download» no era FileZilla en absoluto. Era una página de GitHub hecha para parecerse a la de FileZilla, que llevaba por una cadena de webs desechables a un zip de 115 MB. Dentro había un archivo que Microsoft Defender detecta como
Trojan:Win32/Wacatac.H!ml. - Los sitios de descarga servían casi siempre el FileZilla auténtico, pero a menudo una versión antigua, y casi siempre detrás de anuncios disfrazados de botones de descarga. Uno servía el instalador con oferta de FileZilla con otro nombre.
- Contraseñas guardadas: con la configuración por defecto, FileZilla las guarda de una forma que cualquier programa de tu PC puede leer. Una contraseña maestra lo soluciona.
Por experiencia propia, tratar con los fabricantes de antivirus no es fácil, y los falsos positivos son habituales en los instaladores de software. En los primeros tiempos de FTPie nosotros mismos contactamos con varios fabricantes para que quitaran alertas. FTPie incluye un navegador CefSharp completo para que funcionen sus aplicaciones integradas, y eso hizo saltar a algunos antivirus, porque el adware suele usar el mismo navegador integrado. Por eso me importaba ver cómo están realmente las cosas con FileZilla.
Adónde nos mandó Google y qué obtuvimos
| Origen | Qué nos dio | ¿FileZilla auténtico? | Versión | Defender |
|---|---|---|---|---|
| filezilla-project.org, botón principal | Instalador con oferta (Chrome) | sí, firmado | 3.71.1 (actual) | PUABundler:Win32/FileZilla_BundleInstaller |
| filezilla-project.org, «additional download options» | Instalador simple, o un zip | sí, firmado | 3,71,1 | sin amenazas |
| github.com/«FileZilla-Server»/… (n.º 1 en Google) | Un zip de 115 MB tras 4 redirecciones | no | – | Trojan:Win32/Wacatac.H!ml |
| Un gist de GitHub titulado «FileZilla for Windows» | Ya no estaba cuando lo revisamos | – | – | – |
| sooftware | Instalador simple (nos dio el de 32 bits) | sí, firmado | 3,71,1 | sin amenazas |
| FilePuma | El instalador con oferta, renombrado | sí, firmado | 3,71,1 | PUABundler:… |
| MajorGeeks | El zip («due to the bundleware in the installer») | sí, firmado | 3,71,1 | sin amenazas |
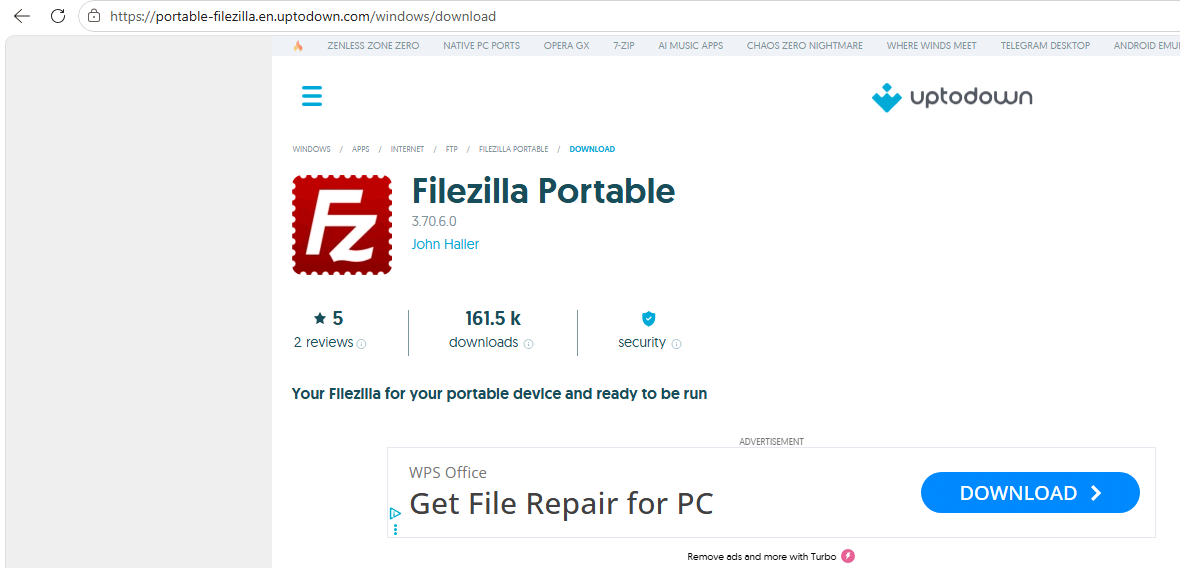
| Uptodown | FileZilla Portable (paquete de PortableApps.com) | sí, firmado por PortableApps.com | 3,70,6 | sin amenazas |
| SourceForge | Instalador simple | sí, firmado | 3.69.3 (antigua) | sin amenazas |
| FileEagle | Instalador simple | sí, firmado | 3.58.0 (marzo de 2022) | sin amenazas |
| filezilla.cn (no es del proyecto) | Instalador simple, alojado en el almacenamiento en la nube de otra persona | sí, firmado | 3.68.1 (antigua) | sin amenazas |
| filezilla.ru (no es del proyecto) | Instalador simple; FileZilla Portable 3.63.2 | sí, firmado | 3.67.0 (antigua) | sin amenazas |
| CNET, FossHub, Apponic, Softexia | Ningún archivo: te mandan a filezilla-project.org | – | – | – |
Chocolatey (choco install filezilla) |
Su paquete incluye el instalador simple | sí (la suma de comprobación coincide) | 3,71,1 | – |
| winget | Ningún paquete de FileZilla | – | – | – |
«Firmado» significa que el archivo lleva una firma digital válida (del desarrollador de FileZilla, o de PortableApps.com en los paquetes Portable), así que no se ha modificado desde que se creó. Sin revisar: software.informer y download.it (rechazaban nuestras peticiones automatizadas) y una página de spam sin relación que salía en los resultados. Resultados de VirusTotal para los archivos importantes: ver «Qué dicen los antivirus» más abajo.
El botón de descarga de FileZilla
En filezilla-project.org, el botón principal Download FileZilla Client abre una elección de ediciones (FileZilla gratis, FileZilla Bundle, Pro, Pro Bundle). «Download» en la gratuita te da FileZilla_3.71.1_win64_sponsored2-setup.exe. Justo debajo del botón, la web dice: «This installer may include bundled offers. Check below for more options.»
Cuando ejecutamos ese instalador (dos veces, cada una en un Windows recién restaurado), descargó una oferta de internet y mostró una página titulada «Optional Offer: Install the latest Google Chrome Browser», con Accept y Decline. Ninguna estaba preseleccionada y el botón Next seguía desactivado hasta que elegimos, así que no puedes instalar Chrome sin querer. Tras Decline, las siguientes pantallas eran las normales de FileZilla. Las ofertas pueden cambiar según el día y el país (probamos desde Polonia).
Microsoft Defender clasifica este instalador como PUABundler:Win32/FileZilla_BundleInstaller, una aplicación potencialmente no deseada (PUA) de tipo empaquetador. Es la etiqueta de Microsoft para los instaladores que incluyen otro software, no un veredicto de malware. El instalador simple de la misma web, misma versión, no se detecta.
Que Windows lo bloquee depende del PC: del ajuste «Bloqueo de aplicaciones potencialmente no deseadas» (en Seguridad de Windows > Control de aplicaciones y navegador > Protección basada en la reputación). En nuestra máquina de prueba, la protección PUA de Defender estaba en modo auditoría (registra la detección pero no bloquea) y el bloqueo PUA propio de Edge estaba desactivado, así que la descarga y el instalador pasaron sin un aviso. No probamos una instalación doméstica recién hecha, y las páginas de Microsoft no aclaran qué hace: su guía de Defender da el modo auditoría como predeterminado en los PC que no gestiona ninguna organización, mientras que su página para usuarios de Windows 10 dice que el bloqueo está desactivado por defecto. Así que revisa el ajuste en tu propio PC.
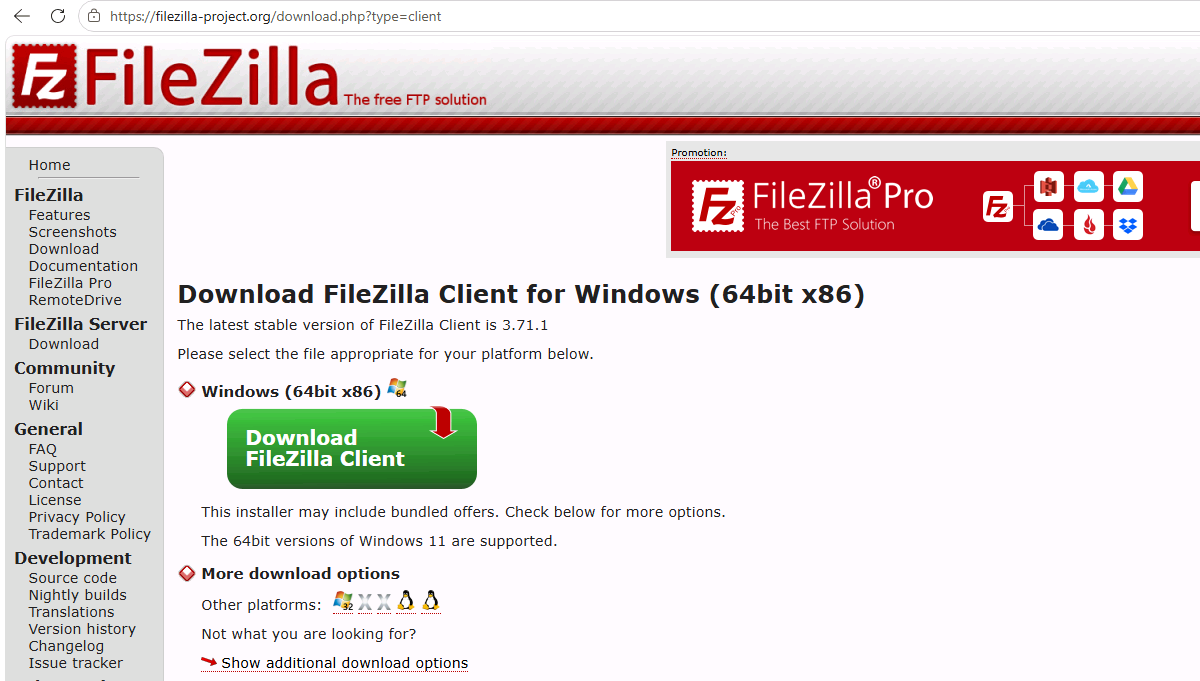
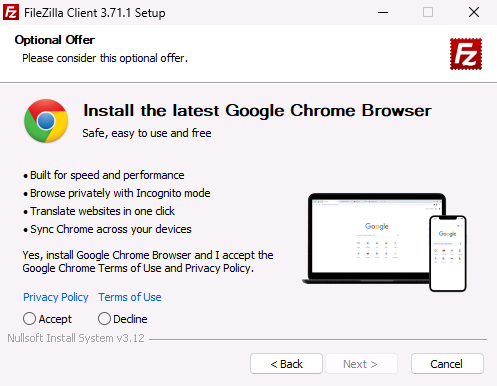
Cómo conseguir FileZilla sin la oferta: en filezilla-project.org, haz clic en «Show additional download options» debajo del botón y descarga FileZilla_..._win64-setup.exe (o el .zip). Es el mismo FileZilla, sin ninguna oferta.
El primer resultado de Google: una página de GitHub falsa y un troyano
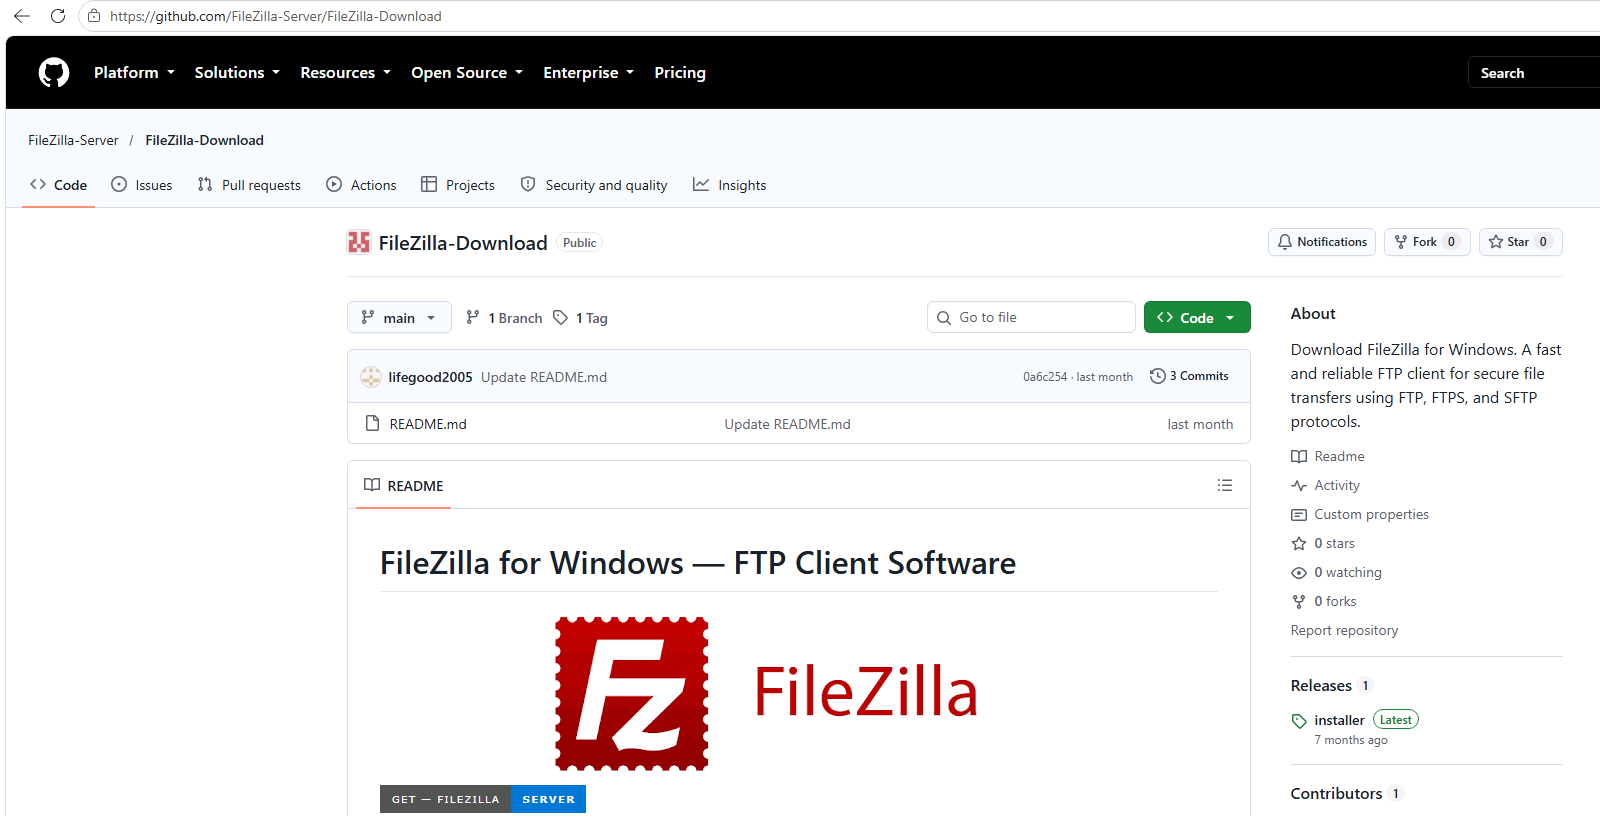
El 24 de octubre de 2026, el primer resultado orgánico de Google para «filezilla download» era un repositorio de GitHub llamado FileZilla-Server/FileZilla-Download. No es de FileZilla: la cuenta «FileZilla-Server» se creó el 16 de marzo de 2026, cinco minutos antes que el repositorio, que no tiene código ni estrellas, solo un README con instrucciones genéricas de FileZilla y un gran botón «GET FileZilla Server».
Ese botón lleva al sitio de GitHub Pages de otra cuenta, que muestra una convincente página falsa de GitHub («Loading package… Preparing files for download»). Detrás, un script carga en silencio código de otro dominio, que manda al navegador por otros dos dominios desechables hasta una página final, otra vez con estilo de GitHub, con un botón «Download Now». Lo que te da es un zip de 115 MB, casi todo relleno (inflar un archivo es una forma conocida de esquivar los escáneres que se saltan los archivos grandes: MITRE ATT&CK lo llama «binary padding», T1027.001). La página genera el archivo para cada visitante, y la suma de comprobación que anunciaba no coincidía con el archivo que enviaba.
Dentro del zip: un pequeño programa cuyos datos de versión lo identifican como el instalador del Administrador de conexiones de Microsoft (cmstp.exe), renombrado (VirusTotal lo confirma: 0 de 61 motores lo detectaron, y pone «File distributed by Microsoft»), y a su lado un archivo llamado cmutil.dll, que ese programa de Microsoft carga al arrancar. Se llama DLL side-loading: se usa un programa auténtico y de confianza para ejecutar el código del atacante. Otros dos archivos grandes rellenan el zip.
Qué hizo Microsoft Defender: dejó descargar el zip y lo dio por limpio al analizarlo. En cuanto se descomprimió, la protección en tiempo real detectó cmutil.dll como Trojan:Win32/Wacatac.H!ml y lo puso en cuarentena. Así que un PC con Windows, Defender activado y al día estaría muy probablemente protegido, pero solo en el último paso. No ejecutamos nada.
Cuando más tarde probamos la misma página en un navegador normal, la cadena a veces nos llevaba a una página normal de GitHub: las cadenas de descarga falsas suelen elegir a quién le dan el malware. El 24 de octubre, un segundo señuelo, un gist de GitHub titulado «FileZilla for Windows – Free FTP Client & Download», ya había desaparecido. El 5 de noviembre el repositorio seguía en GitHub, pero ya no estaba entre los 20 primeros de Google para esa búsqueda. Lo denunciamos a GitHub ese mismo día.
Sitios de descarga: el archivo auténtico, detrás de botones falsos
La mayoría de los sitios de descarga nos dieron archivos de FileZilla auténticos y firmados. Los problemas estaban en otra parte:
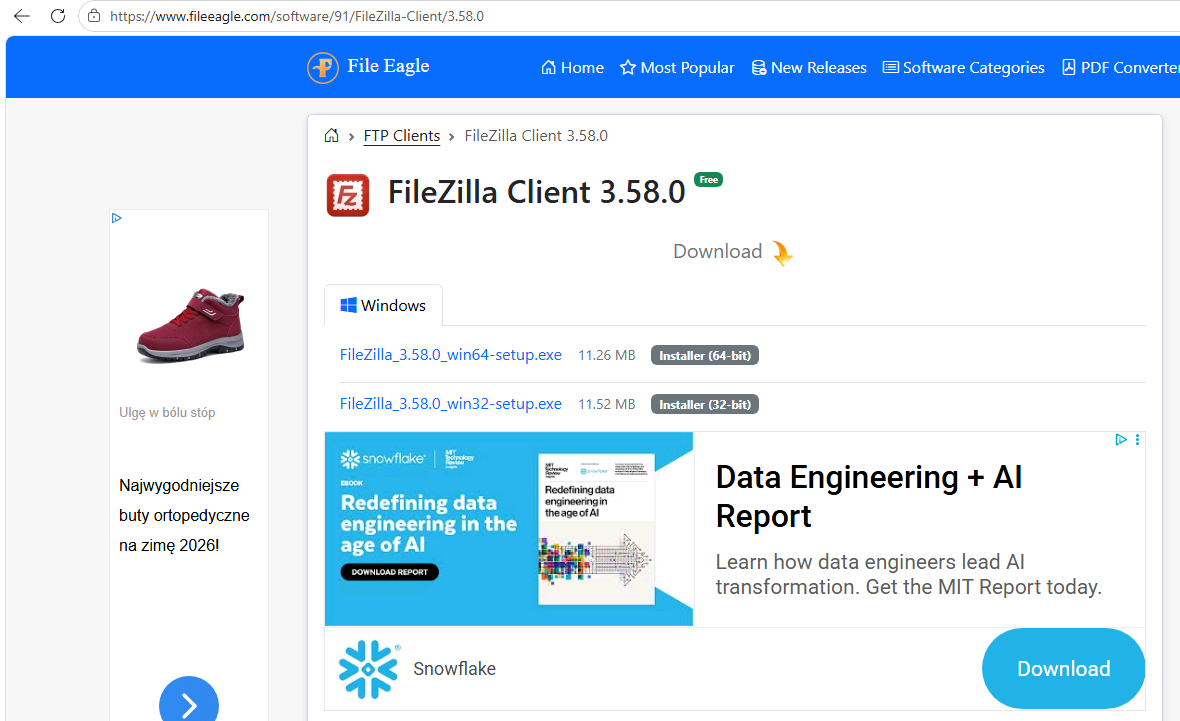
- Versiones antiguas. La «última» de SourceForge era la 3.69.3; la página de FileEagle que salía en Google ofrecía la 3.58.0 de marzo de 2022, trece versiones por detrás (de la 3.59 a la 3.71, con sus revisiones); dos réplicas no oficiales tenían la 3.67 y la 3.68.
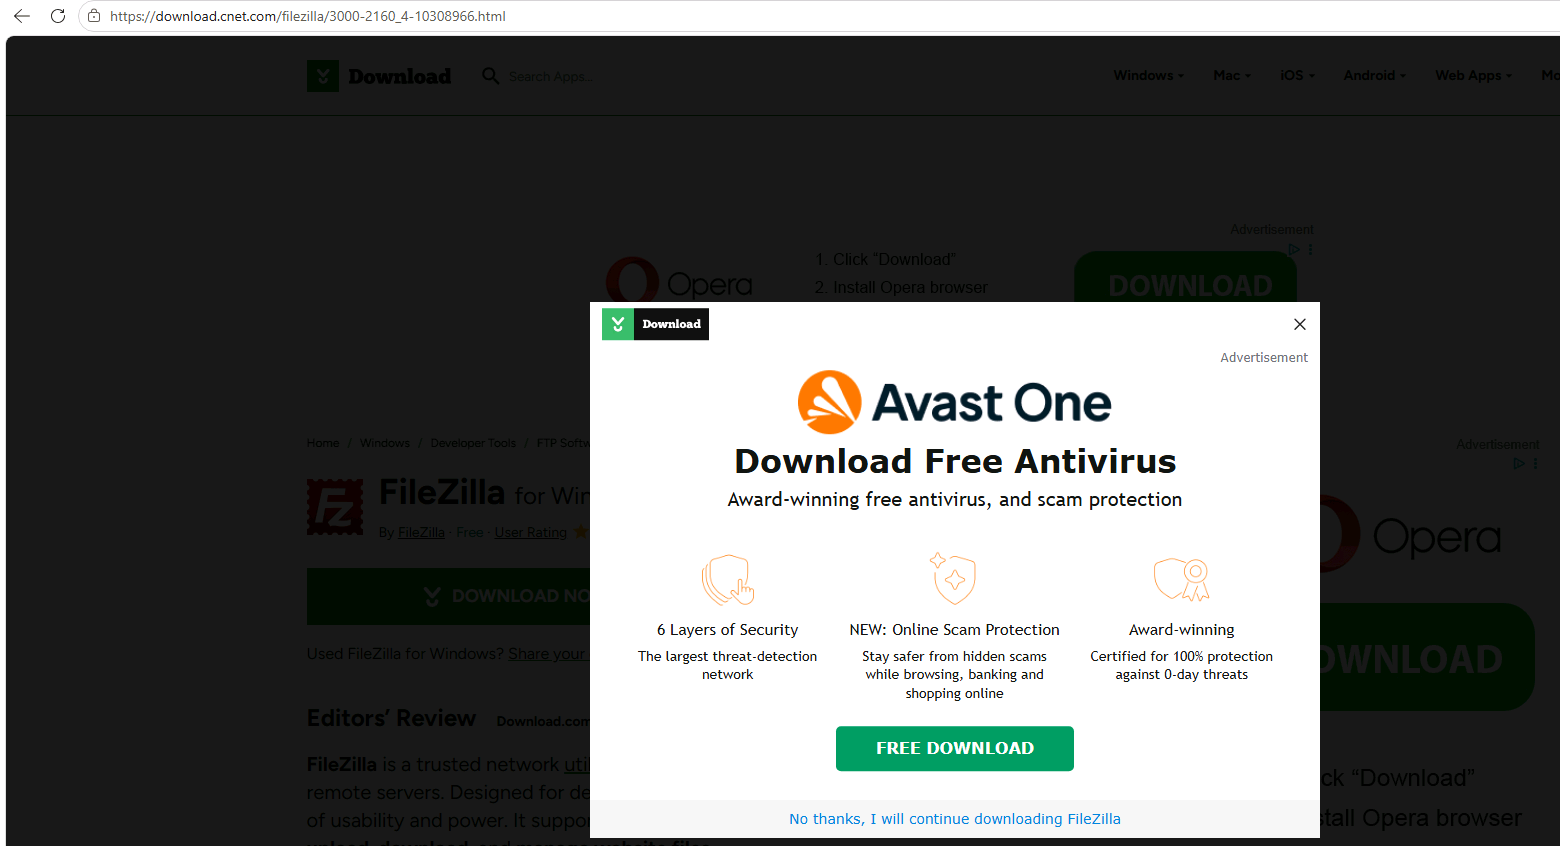
- Anuncios disfrazados de botones de descarga. En sooftware, Uptodown, Apponic y CNET, el primer botón grande de la página de descarga era un anuncio (textos como «Start download», «Continue to Access» o «Content ready: 2 steps», que nos salían en polaco, y un botón «Download» de WPS Office); FileEagle ponía un anuncio «Download» de Snowflake justo debajo de sus enlaces. CNET también mostró una ventana emergente de Avast y luego dijo «Your download has started» cuando no había empezado nada; ya no aloja ningún archivo y, tras un anuncio a pantalla completa, nos mandó a filezilla-project.org.
- La oferta, renombrada. La descarga de FilePuma era, byte a byte, el instalador con oferta de FileZilla, renombrado
FileZilla_Client_(64bit)_v3.71.1.exe, así que la detección «PUABundler» y la oferta de Chrome vienen incluidas. - Los buenos. FossHub y Softexia simplemente enlazan a la web oficial; MajorGeeks solo ofrece el zip de FileZilla, «due to the bundleware in the installer»; Uptodown publica una suma de comprobación que puedes verificar (coincidía).
Qué dicen los antivirus
Defender es una opinión, así que también buscamos los archivos importantes en VirusTotal, que muestra lo que dicen unos 70 motores antivirus de un archivo. Buscamos por hash, así que no subimos nada. Estos son los resultados del 5 de noviembre de 2026; cada cifra enlaza a su informe en directo, así que puede haber cambiado.
| Archivo | Motores que lo detectaron | Qué dijeron |
|---|---|---|
| Instalador simple de FileZilla | 0 de 70 | Nada |
| Instalador de FileZilla con oferta | 9 de 69 | Seis dicen adware o potencialmente no deseado, Microsoft entre ellos. Tres dan un veredicto genérico sin amenaza concreta |
cmutil.dll, de la descarga falsa |
39 de 69 | Etiqueta resumen de VirusTotal: trojan.yogi/stealer |
El cmstp.exe renombrado, de la descarga falsa |
0 de 61 | «File distributed by Microsoft» |
| El zip de 115 MB, de la descarga falsa | No está en VirusTotal | No tenía registro de este archivo, lo que encaja con una página que genera el archivo para cada visitante |
| FileZilla 3.58.0, de FileEagle | 1 de 68 | Un veredicto genérico (W32.AIDetectMalware) sobre un archivo auténtico y firmado, analizado por última vez hace siete meses |
La diferencia entre las dos primeras filas es la oferta: mismo programa, misma versión, y las detecciones solo aparecen en el instalador que la lleva.
¿Es seguro FileZilla una vez instalado? Las contraseñas guardadas
El programa es seguro; conviene cambiar un ajuste por defecto. En la primera conexión, FileZilla pregunta si recordar las contraseñas, con «Save passwords» preseleccionado. Si lo aceptas, tus contraseñas van a los archivos de FileZilla de tu perfil (recentservers.xml, filezilla.xml y sitemanager.xml para los sitios guardados) en base64, una codificación que cualquiera revierte en un paso, así que cualquier programa que se ejecute con tu usuario puede leerlas. Elige en su lugar «Save passwords protected by a master password» (o más tarde en Settings > Interface > Passwords): lo comprobamos, y entonces los archivos solo guardan datos cifrados.
¿Es seguro WinSCP?
Las mismas comprobaciones con WinSCP 6.7: su instalador, de winscp.net, está firmado por su desarrollador (Martin Prikryl) y no tenía ninguna oferta. No guarda contraseñas salvo que marques «Save password (not recommended)»; si lo haces, usa un ofuscado reversible, así que pon una contraseña maestra en cualquiera de las dos aplicaciones. Más en nuestra prueba WinSCP vs FileZilla.
Cómo descargar FileZilla de forma segura
- Ve tú mismo a filezilla-project.org (escribe la dirección), no a través de un resultado de búsqueda o una página de GitHub.
- Haz clic en «Show additional download options» y descarga el instalador simple o el zip.
- Tras descargarlo, clic derecho en el archivo > Propiedades > Firmas digitales: debe poner Tim Kosse.
- Ignora los botones grandes de los sitios de descarga que no indican el archivo exacto; busca el nombre del archivo.
- Activa el Bloqueo de aplicaciones potencialmente no deseadas (Seguridad de Windows > Control de aplicaciones y navegador > Protección basada en la reputación) si está desactivado.
- En FileZilla, pon una contraseña maestra antes de guardar contraseñas.
Otra opción: FTPie
Hacemos FTPie, así que no somos neutrales, pero el objetivo de esta página no es dejar mal a FileZilla ni bien a FTPie. FileZilla en sí es seguro, y los problemas de arriba están sobre todo alrededor de él, no dentro.
Si prefieres no pensar en contraseñas maestras, FTPie cifra por defecto cada acceso guardado (AES-256, con la clave protegida por Windows para tu cuenta, o por tu propia contraseña si activas App Lock), y cada archivo que publicamos está firmado. Se conecta a FTP, FTPS y SFTP, y a almacenamiento en la nube (con FTPie Pro).
Cómo lo probamos
| Dónde | Google (Estados Unidos, escritorio) el 24 de octubre de 2026: «filezilla download» (30 primeros) y «download filezilla for windows» (20 primeros): 19 orígenes, 16 revisados (dos rechazaban peticiones automatizadas, uno era una página de spam sin relación), además de winget y Chocolatey |
| Equipo | Una máquina virtual con Windows 11 Enterprise (evaluación), compilación 26100, arrancada desde una instantánea limpia, navegando desde Polonia; Microsoft Edge 155, Microsoft Defender con las firmas del día (1.461.188.0 a 1.461.199.0), y los archivos oficiales de FileZilla analizados de nuevo el 5 de noviembre con firmas del 27 de octubre (1.461.224.0), mismos resultados |
| Cada archivo | SHA-256 comparado con los archivos oficiales de FileZilla; firma digital; análisis de Microsoft Defender; archivos comprimidos descomprimidos y cada archivo de dentro revisado; no se ejecutó nada de la cadena falsa (la máquina de prueba no estaba aislada de nuestra red) |
| Instaladores | Los dos instaladores oficiales de FileZilla ejecutados desde un estado limpio (el de la oferta dos veces), con cada pantalla grabada (prueba 1 de nuestra comparativa WinSCP vs FileZilla); los archivos de los sitios de descarga se revisaron, no se instalaron |
| VirusTotal | Búsquedas por hash en su web el 5 de noviembre de 2026; no se subió nada |
| Fechas | Del 24 al 26 de octubre de 2026, revisado de nuevo el 5 de noviembre. Los sitios de descarga, las ofertas y los resultados de búsqueda cambian cada día: esto es una foto fija |
Preguntas frecuentes
¿Es seguro usar FileZilla? Sí. El programa FileZilla es de código abierto y está firmado por su desarrollador, y Defender no encontró malware en ninguna copia auténtica que revisamos (solo detecta el instalador con oferta, como software no deseado). Los riesgos están alrededor: la oferta del instalador principal, los sitios de descarga falsos y el ajuste por defecto de las contraseñas.
¿FileZilla es gratis? Sí. FileZilla Client es gratuito y de código abierto. FileZilla Pro, que añade almacenamiento en la nube como Amazon S3, Google Drive y Dropbox, es una edición de pago; la página de descarga ofrece las dos.
¿FileZilla tiene virus? No. Microsoft Defender detecta el instalador del botón de descarga principal de FileZilla como un empaquetador potencialmente no deseado, porque ofrece otro software; el programa en sí y el instalador simple no se detectan.
¿Por qué mi antivirus detecta FileZilla? Lo más probable es que tengas el instalador con ofertas (..._sponsored...-setup.exe). Defender lo llama PUABundler:Win32/FileZilla_BundleInstaller, y en VirusTotal lo detectaron 9 de 69 motores, frente a 0 de 70 en el instalador simple. Usa en su lugar el instalador simple de «Show additional download options».
¿FileZilla trae adware? Su instalador principal puede incluir una oferta (en nuestra prueba, Google Chrome, con Accept y Decline, ninguna preseleccionada). El instalador simple no tiene ofertas.
¿Es seguro FileZilla de GitHub? FileZilla no se distribuye en GitHub. El repositorio de GitHub que salía primero en Google cuando buscamos era falso, y el archivo al que llevaba contenía lo que Defender detecta como troyano.
¿Dónde guarda FileZilla las contraseñas? En la carpeta de FileZilla de tu perfil (%APPDATA%\FileZilla): sitemanager.xml para los sitios guardados, recentservers.xml y filezilla.xml para los recientes, en base64 salvo que pongas una contraseña maestra.
¿Es WinSCP más seguro que FileZilla? Su instalador no tiene ofertas, y solo guarda contraseñas si se lo pides. Los dos programas son seguros; pon una contraseña maestra en cualquiera de ellos si guardas contraseñas.