FileZilla ist einer der meistgenutzten FTP-Clients überhaupt, und „Ist FileZilla sicher?“ ist eine der häufigsten Fragen dazu. Die üblichen Antworten sind Meinungen. Also haben wir getan, was ein Mensch tut: bei Google nach „filezilla download“ gesucht, den Ergebnissen gefolgt, alles Heruntergeladene in eine separate Testkopie von Windows 11 geladen und jede Datei geprüft: Ist sie echt, wer hat sie signiert, und was sagt Microsoft Defender? Außerdem haben wir die beiden eigenen Installer von FileZilla ausgeführt.
Die Kurzfassung: FileZilla selbst ist sicher. Jede Kopie des echten Programms, die wir bekamen, war signiert, von seinem Entwickler Tim Kosse (bei den Portable-Paketen von PortableApps.com), und Defender fand in keiner davon Schadsoftware. Woher Sie es laden, ist viel wichtiger als das Programm selbst.
Das Fazit in 30 Sekunden
- Das Programm FileZilla ist sicher, ebenso sein einfacher Installer (unter „Show additional download options“ auf filezilla-project.org). Er bot nichts außer FileZilla an.
- Der große grüne Button auf FileZillas eigener Website liefert einen anderen Installer, einen mit Angebot (bei uns Google Chrome). Microsoft Defender erkennt diesen Installer als
PUABundler:Win32/FileZilla_BundleInstaller, einen potenziell unerwünschten Bundler. Die Website warnt unter dem Button: „This installer may include bundled offers.“ - Googles Ergebnis Nr. 1 für „filezilla download“ war gar nicht FileZilla. Es war eine GitHub-Seite, die wie FileZillas aussehen sollte und über eine Kette von Wegwerf-Websites zu einem 115 MB großen Zip führte. Darin lag eine Datei, die Microsoft Defender als
Trojan:Win32/Wacatac.H!mlerkennt. - Download-Portale lieferten meist das echte FileZilla, aber oft eine alte Version und meist hinter Werbung, die wie Download-Buttons aussieht. Eines lieferte FileZillas Installer mit Angebot unter neuem Namen.
- Gespeicherte Passwörter: In den Standardeinstellungen speichert FileZilla sie in einer Form, die jedes Programm auf Ihrem PC lesen kann. Ein Master-Passwort behebt das.
Aus eigener Erfahrung weiß ich, dass der Umgang mit Antivirus-Herstellern nicht einfach ist und Fehlalarme bei Software-Installern häufig vorkommen. In den Anfangstagen von FTPie haben wir selbst mehrere Hersteller kontaktiert, um Alarme entfernen zu lassen. FTPie bringt einen vollständigen CefSharp-Browser mit, damit seine eingebetteten Apps funktionieren, und das hat einige Hersteller angeschlagen, weil Adware oft denselben eingebetteten Browser nutzt. Deshalb war es mir wichtig zu sehen, wie es bei FileZilla wirklich aussieht.
Wohin Google uns schickte und was wir bekamen
| Quelle | Was wir bekamen | Echtes FileZilla? | Version | Defender |
|---|---|---|---|---|
| filezilla-project.org, Haupt-Button | Installer mit Angebot (Chrome) | ja, signiert | 3.71.1 (aktuell) | PUABundler:Win32/FileZilla_BundleInstaller |
| filezilla-project.org, „additional download options“ | Einfacher Installer oder ein Zip | ja, signiert | 3,71,1 | keine Bedrohungen |
| github.com/„FileZilla-Server“/… (Google Nr. 1) | Ein 115-MB-Zip nach 4 Weiterleitungen | nein | – | Trojan:Win32/Wacatac.H!ml |
| Ein GitHub-Gist namens „FileZilla for Windows“ | Beim Prüfen schon gelöscht | – | – | – |
| sooftware | Einfacher Installer (wir bekamen den 32-Bit-Installer) | ja, signiert | 3,71,1 | keine Bedrohungen |
| FilePuma | Der Installer mit Angebot, umbenannt | ja, signiert | 3,71,1 | PUABundler:… |
| MajorGeeks | Das Zip („due to the bundleware in the installer“) | ja, signiert | 3,71,1 | keine Bedrohungen |
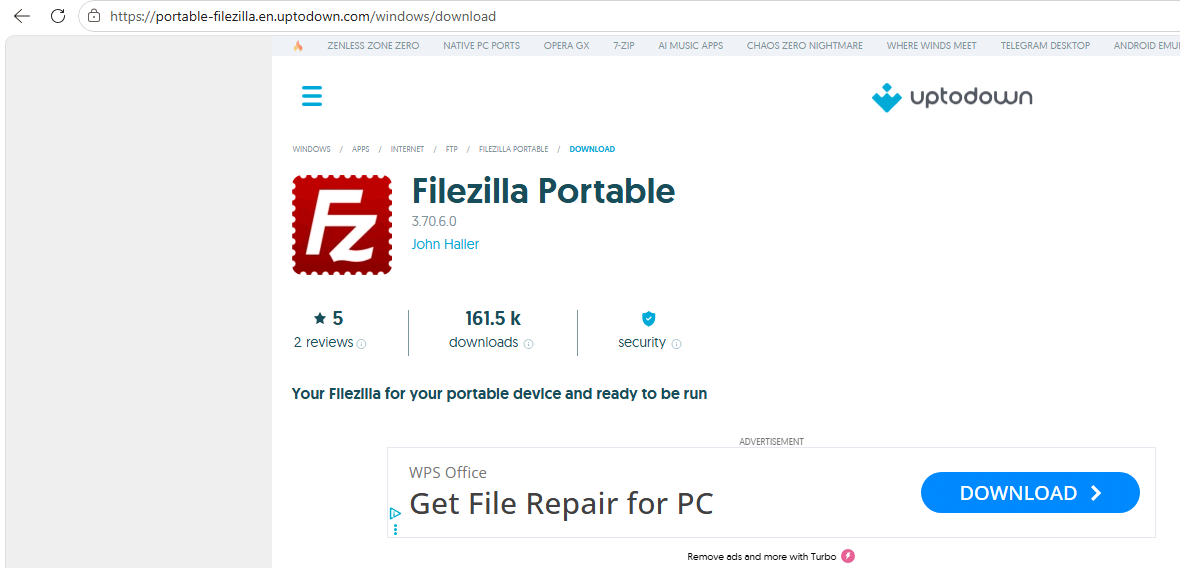
| Uptodown | FileZilla Portable (Paket von PortableApps.com) | ja, signiert von PortableApps.com | 3,70,6 | keine Bedrohungen |
| SourceForge | Einfacher Installer | ja, signiert | 3.69.3 (alt) | keine Bedrohungen |
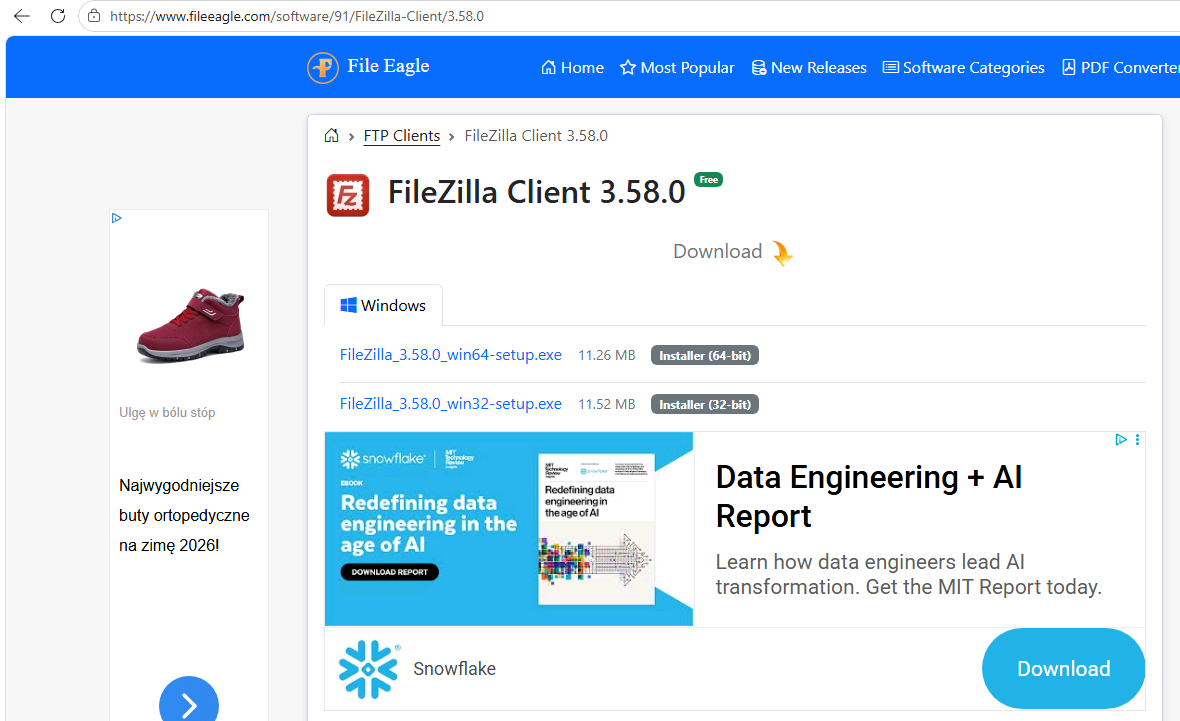
| FileEagle | Einfacher Installer | ja, signiert | 3.58.0 (März 2022) | keine Bedrohungen |
| filezilla.cn (nicht vom Projekt) | Einfacher Installer, gehostet im Cloud-Speicher eines Dritten | ja, signiert | 3.68.1 (alt) | keine Bedrohungen |
| filezilla.ru (nicht vom Projekt) | Einfacher Installer; FileZilla Portable 3.63.2 | ja, signiert | 3.67.0 (alt) | keine Bedrohungen |
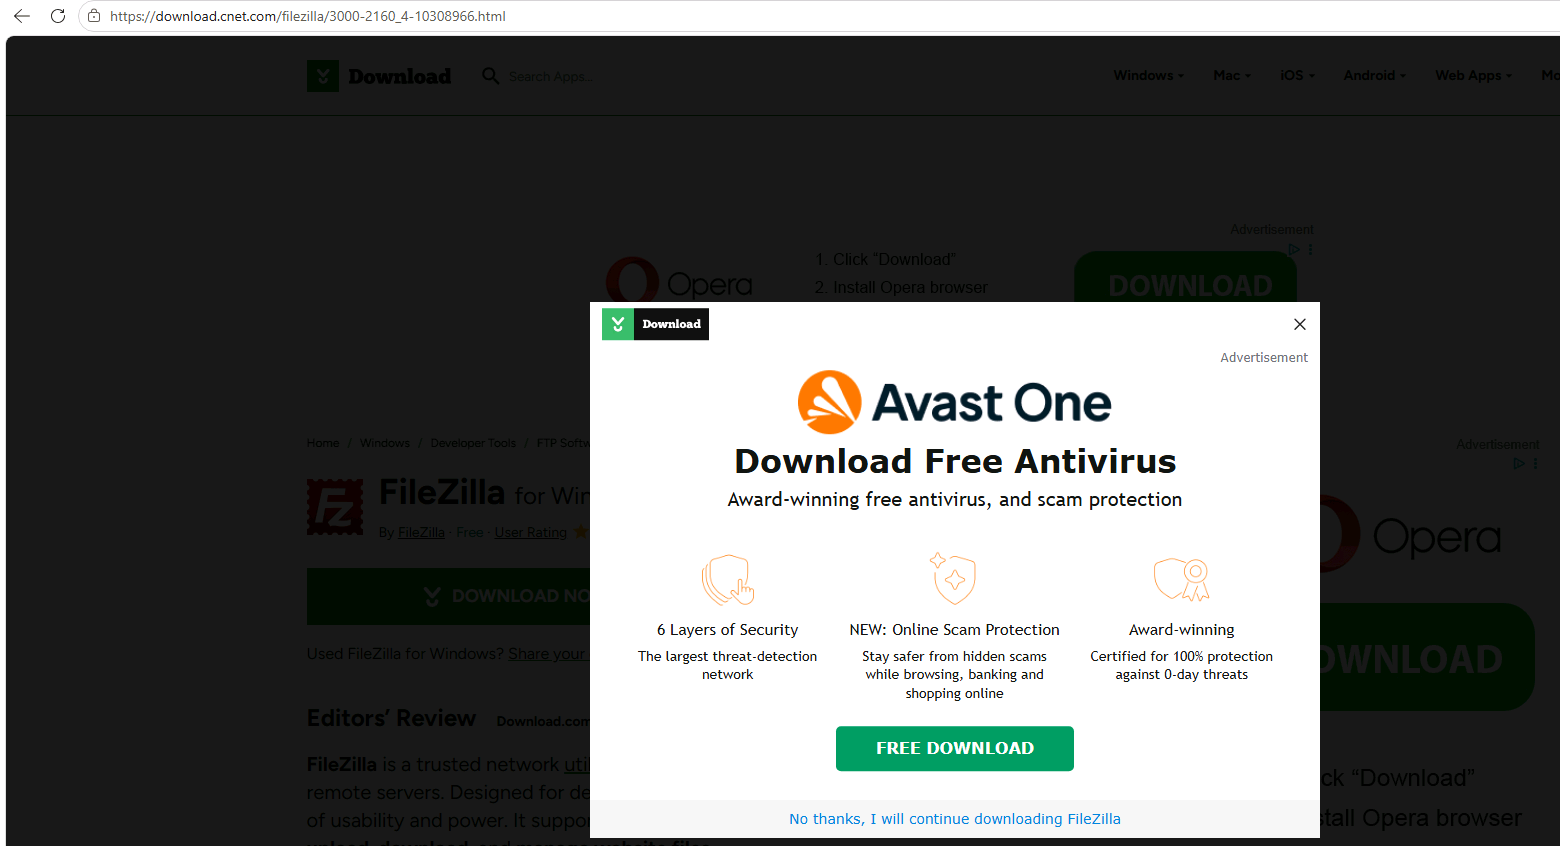
| CNET, FossHub, Apponic, Softexia | Keine Datei: Sie verweisen auf filezilla-project.org | – | – | – |
Chocolatey (choco install filezilla) |
Sein Paket enthält den einfachen Installer | ja (Prüfsumme stimmt) | 3,71,1 | – |
| winget | Kein FileZilla-Paket | – | – | – |
„Signiert“ heißt, dass die Datei eine gültige digitale Signatur trägt (vom Entwickler von FileZilla, bei den Portable-Paketen von PortableApps.com), sie also seit dem Erstellen nicht verändert wurde. Nicht geprüft: software.informer und download.it (sie wiesen unsere automatisierten Anfragen ab) sowie eine themenfremde Spam-Seite, die mit rankte. VirusTotal-Ergebnisse für die wichtigen Dateien: siehe „Was Antivirus-Engines sagen“ weiter unten.
FileZillas eigener Download-Button
Auf filezilla-project.org öffnet der Haupt-Button Download FileZilla Client eine Auswahl an Editionen (FileZilla kostenlos, FileZilla Bundle, Pro, Pro Bundle). „Download“ bei der kostenlosen liefert FileZilla_3.71.1_win64_sponsored2-setup.exe. Direkt unter dem Button steht: „This installer may include bundled offers. Check below for more options.“
Als wir diesen Installer ausführten (zweimal, jeweils auf frisch zurückgesetztem Windows), lud er ein Angebot aus dem Internet und zeigte eine Seite mit der Überschrift „Optional Offer: Install the latest Google Chrome Browser“, mit Accept und Decline. Keines von beiden war vorausgewählt, und der Next-Button blieb ausgegraut, bis wir uns entschieden hatten, Chrome lässt sich also nicht versehentlich installieren. Nach Decline kamen die normalen FileZilla-Seiten. Angebote können je nach Tag und Land abweichen (wir haben aus Polen getestet).
Microsoft Defender stuft diesen Installer als PUABundler:Win32/FileZilla_BundleInstaller ein, eine potenziell unerwünschte Anwendung (PUA) vom Typ Bundler. Das ist Microsofts Bezeichnung für Installer, die andere Software mitbringen, kein Malware-Urteil. Der einfache Installer derselben Website, gleiche Version, wird nicht gemeldet.
Ob Windows ihn blockiert, hängt vom PC ab: von der Windows-Einstellung „Blockierung potenziell unerwünschter Apps“ (in Windows-Sicherheit > App- und Browsersteuerung > Zuverlässigkeitsbasierter Schutz). Auf unserem Testrechner stand der PUA-Schutz von Defender im Überwachungsmodus (er protokolliert einen Fund, blockiert aber nicht), und Edges eigene PUA-Blockierung war aus, also liefen Download und Installer ohne jeden Hinweis durch. Eine frische Heiminstallation haben wir nicht getestet, und Microsofts eigene Seiten klären nicht, was eine solche tut: Microsofts Defender-Leitfaden nennt den Überwachungsmodus als Standard auf PCs, die keine Organisation verwaltet, während die Verbraucherseite für Windows 10 sagt, die Blockierung sei standardmäßig aus. Prüfen Sie die Einstellung also auf Ihrem eigenen PC.
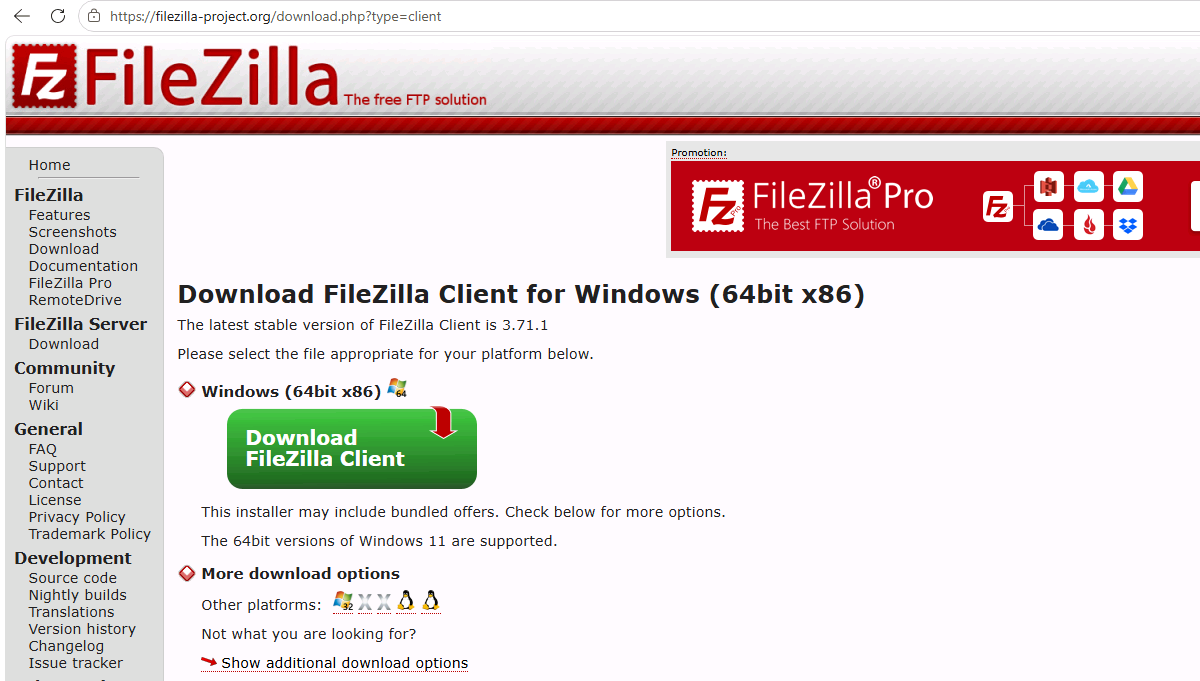
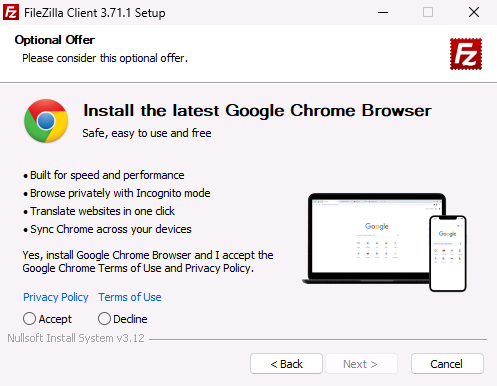
So bekommen Sie FileZilla ohne Angebot: Klicken Sie auf filezilla-project.org unter dem Button auf „Show additional download options“ und nehmen Sie FileZilla_..._win64-setup.exe (oder das .zip). Das ist dasselbe FileZilla, ohne Angebot.
Googles Top-Ergebnis: eine gefälschte GitHub-Seite und ein Trojaner
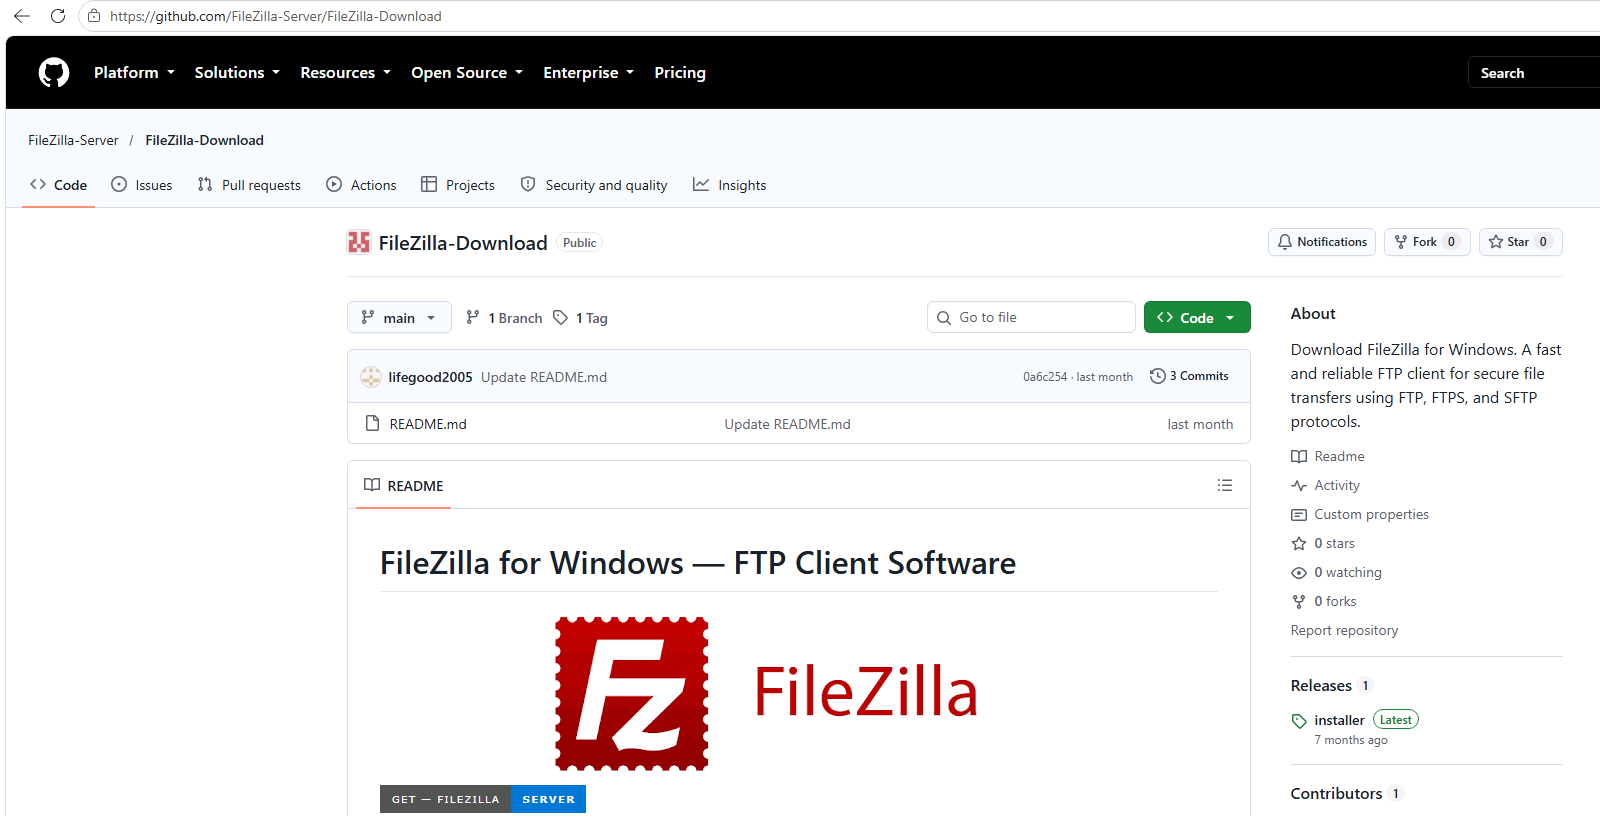
Am 24. Oktober 2026 war Googles erstes organisches Ergebnis für „filezilla download“ ein GitHub-Repository namens FileZilla-Server/FileZilla-Download. Es gehört nicht zu FileZilla: Das Konto „FileZilla-Server“ wurde am 16. März 2026 angelegt, fünf Minuten vor dem Repository, das keinen Code und keine Sterne hat, nur eine README mit allgemeinen FileZilla-Anleitungen und einem großen Button „GET FileZilla Server“.
Dieser Button führt zur GitHub-Pages-Seite eines anderen Kontos, die eine überzeugende gefälschte GitHub-Seite zeigt („Loading package… Preparing files for download“). Dahinter lädt ein Skript unbemerkt Code von einer anderen Domain, der den Browser über zwei weitere Wegwerf-Domains zu einer letzten Seite schickt, wieder im GitHub-Stil, mit einem Button „Download Now“. Was man bekommt, ist ein 115-MB-Zip, größtenteils Füllmaterial (eine Datei aufzublähen ist ein bekannter Trick, um an Scannern vorbeizukommen, die große Dateien überspringen: MITRE ATT&CK nennt das „binary padding“, T1027.001). Die Seite baut das Archiv für jeden Besucher neu, und die angekündigte Prüfsumme passte nicht zur gelieferten Datei.
Im Zip: ein kleines Programm, dessen Versionsangaben es als Microsofts Installer für den Verbindungs-Manager (cmstp.exe), umbenannt, ausweisen (VirusTotal bestätigt das: 0 von 61 Engines meldeten es, und dort steht „File distributed by Microsoft“), und daneben eine Datei namens cmutil.dll, die dieses Microsoft-Programm beim Start lädt. Das nennt man DLL-Side-Loading: Ein echtes, vertrauenswürdiges Programm wird benutzt, um den Code des Angreifers auszuführen. Zwei weitere große Dateien blähen das Archiv auf.
Was Microsoft Defender tat: Er ließ das Zip herunterladen und stufte es beim Scan als sauber ein. Sobald das Zip entpackt wurde, erkannte der Echtzeitschutz cmutil.dll als Trojan:Win32/Wacatac.H!ml und stellte sie unter Quarantäne. Ein Windows-PC mit eingeschaltetem, aktuellem Defender wäre also höchstwahrscheinlich geschützt, aber erst im letzten Schritt. Wir haben nichts davon ausgeführt.
Als wir dieselbe Seite später in einem normalen Browser aufriefen, führte die Kette manchmal stattdessen zu einer gewöhnlichen GitHub-Seite: Gefälschte Download-Ketten wählen oft aus, wer die Schadsoftware bekommt. Am 24. Oktober war ein zweiter Köder, ein GitHub-Gist mit dem Titel „FileZilla for Windows – Free FTP Client & Download“, bereits verschwunden. Am 5. November war das Repository noch auf GitHub, aber nicht mehr unter Googles Top 20 für diese Suche. Wir haben es am selben Tag an GitHub gemeldet.
Download-Portale: die echte Datei, hinter falschen Buttons
Die meisten Download-Portale gaben uns echte, signierte FileZilla-Dateien. Die Probleme lagen woanders:
- Alte Versionen. Die „neueste“ Version bei SourceForge war 3.69.3; FileEagles rankende Seite bot 3.58.0 vom März 2022 an, dreizehn Versionen zurück (3.59 bis 3.71, plus Unterversionen); zwei inoffizielle Spiegel hatten 3.67 und 3.68.
- Werbung, die wie Download-Buttons aussieht. Bei sooftware, Uptodown, Apponic und CNET war der erste große Button auf der Download-Seite eine Anzeige (Texte wie „Start download“, „Continue to Access“ oder „Content ready: 2 steps“, uns auf Polnisch angezeigt, und ein „Download“-Button für WPS Office); FileEagle setzte eine „Download“-Anzeige von Snowflake direkt unter seine Datei-Links. CNET zeigte außerdem ein Avast-Pop-up und meldete dann „Your download has started“, obwohl nichts passiert war; es hostet keine Datei mehr und schickte uns nach einer Vollbild-Anzeige zu filezilla-project.org.
- Das Angebot, umbenannt. Der Download von FilePuma war Byte für Byte FileZillas Installer mit Angebot, umbenannt in
FileZilla_Client_(64bit)_v3.71.1.exe, also kommen die „PUABundler“-Erkennung und das Chrome-Angebot mit. - Die guten. FossHub und Softexia verlinken einfach auf die offizielle Website; MajorGeeks bietet nur FileZillas Zip an, „due to the bundleware in the installer“; Uptodown veröffentlicht eine Prüfsumme, die Sie kontrollieren können (sie stimmte).
Was Antivirus-Engines sagen
Defender ist eine Meinung, also haben wir die wichtigen Dateien auch bei VirusTotal nachgeschlagen, das zeigt, was etwa 70 Antivirus-Engines zu einer Datei sagen. Wir haben per Hash gesucht, also nichts hochgeladen. Das sind die Ergebnisse vom 5. November 2026; jeder Wert verlinkt auf seinen aktuellen Bericht und kann sich also geändert haben.
| Datei | Engines mit Fund | Was sie sagten |
|---|---|---|
| FileZillas einfacher Installer | 0 von 70 | Nichts |
| FileZillas Installer mit Angebot | 9 von 69 | Sechs sagen Adware oder potenziell unerwünscht, Microsoft darunter. Drei geben ein generisches Urteil ohne benannte Bedrohung |
cmutil.dll aus dem gefälschten Download |
39 von 69 | Zusammenfassendes Label von VirusTotal: trojan.yogi/stealer |
Die umbenannte cmstp.exe aus dem gefälschten Download |
0 von 61 | „File distributed by Microsoft“ |
| Das 115-MB-Zip aus dem gefälschten Download | Nicht in VirusTotal | Die Datei war dort unbekannt, was zu einer Seite passt, die das Archiv für jeden Besucher neu baut |
| FileZilla 3.58.0 von FileEagle | 1 von 68 | Ein generisches Urteil (W32.AIDetectMalware) zu einer echten, signierten Datei, zuletzt vor sieben Monaten analysiert |
Der Unterschied zwischen den ersten beiden Zeilen ist das Angebot: gleiches Programm, gleiche Version, und die Funde gibt es nur beim Installer, der es mitbringt.
Ist FileZilla nach der Installation sicher? Gespeicherte Passwörter
Das Programm ist sicher; eine Standardeinstellung sollten Sie ändern. Bei der ersten Verbindung fragt FileZilla, ob es Passwörter speichern soll, und „Save passwords“ ist vorausgewählt. Übernehmen Sie das, landen Ihre Passwörter in den FileZilla-Dateien Ihres Profils (recentservers.xml, filezilla.xml und sitemanager.xml für gespeicherte Server) in Base64, einer Kodierung, die jeder in einem Schritt umkehren kann; jedes Programm, das unter Ihrem Konto läuft, kann sie also lesen. Wählen Sie stattdessen „Save passwords protected by a master password“ (oder später unter Settings > Interface > Passwords): Wir haben nachgesehen, die Dateien enthalten dann nur verschlüsselte Daten.
Ist WinSCP sicher?
Dieselben Prüfungen bei WinSCP 6.7: Sein Installer von winscp.net ist von seinem Entwickler (Martin Prikryl) signiert und hatte überhaupt keine Angebote. Es speichert kein Passwort, außer Sie setzen das Häkchen bei „Save password (not recommended)“; tun Sie das, nutzt es eine umkehrbare Verschleierung, setzen Sie also in beiden Apps ein Master-Passwort. Mehr in unserem Test WinSCP vs. FileZilla.
So laden Sie FileZilla sicher herunter
- Gehen Sie selbst auf filezilla-project.org (tippen Sie die Adresse ein), nicht über ein Suchergebnis oder eine GitHub-Seite.
- Klicken Sie auf „Show additional download options“ und nehmen Sie den einfachen Installer oder das Zip.
- Nach dem Download: Rechtsklick auf die Datei > Eigenschaften > Digitale Signaturen: Dort sollte Tim Kosse stehen.
- Ignorieren Sie große Buttons auf Download-Portalen, die nicht die genaue Datei nennen; achten Sie auf den Dateinamen.
- Schalten Sie die Blockierung potenziell unerwünschter Apps ein (Windows-Sicherheit > App- und Browsersteuerung > Zuverlässigkeitsbasierter Schutz), falls sie aus ist.
- Setzen Sie in FileZilla ein Master-Passwort, bevor Sie Passwörter speichern.
Eine andere Möglichkeit: FTPie
Wir entwickeln FTPie, sind also nicht neutral, aber der Sinn dieser Seite ist nicht, FileZilla schlecht oder FTPie gut aussehen zu lassen. FileZilla selbst ist sicher, und die Probleme oben liegen meist um das Programm herum, nicht darin.
Wenn Sie sich nicht um Master-Passwörter kümmern möchten: FTPie verschlüsselt jede gespeicherte Anmeldung standardmäßig (AES-256, mit einem Schlüssel, den Windows für Ihr Konto schützt, oder Ihr eigenes Passwort, wenn Sie App Lock einschalten), und jede Datei, die wir ausliefern, ist codesigniert. Es verbindet sich mit FTP, FTPS und SFTP sowie mit Cloud-Speichern (mit FTPie Pro).
So haben wir getestet
| Wo | Google (USA, Desktop) am 24. Oktober 2026: „filezilla download“ (Top 30) und „download filezilla for windows“ (Top 20): 19 Quellen, 16 geprüft (zwei wiesen automatisierte Anfragen ab, eine war eine themenfremde Spam-Seite), dazu winget und Chocolatey |
| Rechner | Eine virtuelle Maschine mit Windows 11 Enterprise (Testversion), Build 26100, gestartet von einem sauberen Snapshot, Surfen aus Polen; Microsoft Edge 155, Microsoft Defender mit den Signaturen des Tages (1.461.188.0 bis 1.461.199.0), und FileZillas offizielle Dateien am 5. November mit Signaturen vom 27. Oktober (1.461.224.0) erneut gescannt, gleiche Ergebnisse |
| Jede Datei | SHA-256 mit FileZillas offiziellen Dateien verglichen; digitale Signatur; Scan mit Microsoft Defender; Archive entpackt und jede Datei darin geprüft; nichts aus der gefälschten Kette wurde ausgeführt (die Testmaschine war nicht von unserem Netzwerk getrennt) |
| Installer | FileZillas zwei offizielle Installer aus einem sauberen Zustand ausgeführt (den mit Angebot zweimal), jeder Bildschirm aufgezeichnet (Test 1 unseres Vergleichs WinSCP vs. FileZilla); Dateien von Download-Portalen wurden geprüft, nicht installiert |
| VirusTotal | Hash-Abfragen auf der Website am 5. November 2026; nichts hochgeladen |
| Daten | 24. bis 26. Oktober 2026, erneut geprüft am 5. November. Download-Portale, Angebote und Suchergebnisse ändern sich täglich: Dies ist eine Momentaufnahme |
Häufige Fragen
Ist FileZilla sicher? Ja. Das Programm FileZilla ist Open Source und von seinem Entwickler signiert, und Defender fand in keiner echten Kopie, die wir geprüft haben, Schadsoftware (er meldet nur den Installer mit Angebot, als unerwünschte Software). Die Risiken liegen drumherum: das Angebot im Haupt-Installer, gefälschte Download-Seiten und die Standardeinstellung für Passwörter.
Ist FileZilla kostenlos? Ja. Der FileZilla Client ist kostenlos und Open Source. FileZilla Pro, das Cloud-Speicher wie Amazon S3, Google Drive und Dropbox hinzufügt, ist eine kostenpflichtige Ausgabe; die Download-Seite bietet beide an.
Hat FileZilla einen Virus? Nein. Microsoft Defender meldet den Installer hinter FileZillas Haupt-Download-Button als potenziell unerwünschten Bundler, weil er andere Software anbietet; das Programm selbst und der einfache Installer werden nicht gemeldet.
Warum meldet mein Virenscanner FileZilla? Wahrscheinlich haben Sie den Installer mit Angeboten (..._sponsored...-setup.exe). Defender nennt ihn PUABundler:Win32/FileZilla_BundleInstaller, und bei VirusTotal meldeten ihn 9 von 69 Engines, gegenüber 0 von 70 beim einfachen Installer. Nehmen Sie stattdessen den einfachen Installer unter „Show additional download options“.
Kommt FileZilla mit Adware? Sein Haupt-Installer kann ein Angebot enthalten (bei uns Google Chrome, mit Accept und Decline, keines vorausgewählt). Der einfache Installer hat keine Angebote.
Ist FileZilla von GitHub sicher? FileZilla wird nicht über GitHub verteilt. Das GitHub-Repository oben bei Google war bei unserer Suche gefälscht, und die Datei, zu der es führte, enthielt etwas, das Defender als Trojaner erkennt.
Wo speichert FileZilla Passwörter? Im FileZilla-Ordner Ihres Profils (%APPDATA%\FileZilla): sitemanager.xml für gespeicherte Server, recentservers.xml und filezilla.xml für die letzten, in Base64, außer Sie setzen ein Master-Passwort.
Ist WinSCP sicherer als FileZilla? Sein Installer hat keine Angebote, und es speichert Passwörter nur, wenn Sie es verlangen. Beide Programme sind sicher; setzen Sie in beiden ein Master-Passwort, wenn Sie Passwörter speichern.