FileZilla est l'un des clients FTP les plus utilisés, et « FileZilla est-il sûr ? » est l'une des questions qu'on se pose le plus à son sujet. Les réponses habituelles sont des opinions. Nous avons donc fait ce que fait n'importe qui : chercher « filezilla download » sur Google, suivre les résultats, télécharger ce que chacun proposait dans une copie de test séparée de Windows 11, et vérifier chaque fichier : est-ce le vrai, qui l'a signé, et que dit Microsoft Defender ? Nous avons aussi lancé les deux installeurs officiels de FileZilla.
En bref : FileZilla lui-même est sûr. Chaque copie du vrai programme que nous avons obtenue était signée, par son développeur Tim Kosse (ou, pour les paquets Portable, par PortableApps.com), et Defender n'a trouvé de logiciel malveillant dans aucune. L'endroit où vous le téléchargez compte bien plus que le programme.
Le verdict en 30 secondes
- Le programme FileZilla est sûr, tout comme son installeur simple (sous « Show additional download options » sur filezilla-project.org). Il ne proposait rien d'autre que FileZilla.
- Le gros bouton vert du site de FileZilla donne un autre installeur, livré avec une offre (lors de notre test, Google Chrome). Microsoft Defender détecte cet installeur comme
PUABundler:Win32/FileZilla_BundleInstaller, un « bundler » potentiellement indésirable. Le site prévient sous le bouton : « This installer may include bundled offers. » - Le premier résultat de Google pour « filezilla download » n'était pas du tout FileZilla. C'était une page GitHub déguisée en celle de FileZilla, qui menait, via une chaîne de sites jetables, à un zip de 115 Mo. Dedans, un fichier que Microsoft Defender détecte comme
Trojan:Win32/Wacatac.H!ml. - Les sites de téléchargement servaient surtout le vrai FileZilla, mais souvent une ancienne version, et généralement derrière des publicités déguisées en boutons de téléchargement. L'un d'eux servait l'installeur avec offre de FileZilla sous un autre nom.
- Mots de passe enregistrés : par défaut, FileZilla les stocke sous une forme que n'importe quel programme de votre PC peut lire. Un mot de passe principal règle le problème.
Par expérience, je sais que traiter avec les éditeurs d'antivirus n'est pas simple, et que les faux positifs sont fréquents pour les installeurs de logiciels. Aux débuts de FTPie, nous avons nous-mêmes contacté plusieurs éditeurs pour faire retirer des alertes. FTPie embarque un navigateur CefSharp complet pour faire fonctionner ses applications intégrées, et cela a déclenché certains antivirus, parce que les adwares utilisent souvent le même navigateur embarqué. Il m'importait donc de voir ce qu'il en est vraiment pour FileZilla.
Où Google nous a envoyés, et ce que nous avons obtenu
| Source | Ce que nous avons obtenu | Vrai FileZilla ? | Version | Defender |
|---|---|---|---|---|
| filezilla-project.org, bouton principal | Installeur avec offre (Chrome) | oui, signé | 3.71.1 (actuelle) | PUABundler:Win32/FileZilla_BundleInstaller |
| filezilla-project.org, « additional download options » | Installeur simple, ou un zip | oui, signé | 3,71,1 | aucune menace |
| github.com/« FileZilla-Server »/… (n° 1 sur Google) | Un zip de 115 Mo après 4 redirections | non | – | Trojan:Win32/Wacatac.H!ml |
| Un gist GitHub intitulé « FileZilla for Windows » | Supprimé quand nous avons vérifié | – | – | – |
| sooftware | Installeur simple (nous avons eu la version 32 bits) | oui, signé | 3,71,1 | aucune menace |
| FilePuma | L'installeur avec offre, renommé | oui, signé | 3,71,1 | PUABundler:… |
| MajorGeeks | Le zip (« due to the bundleware in the installer ») | oui, signé | 3,71,1 | aucune menace |
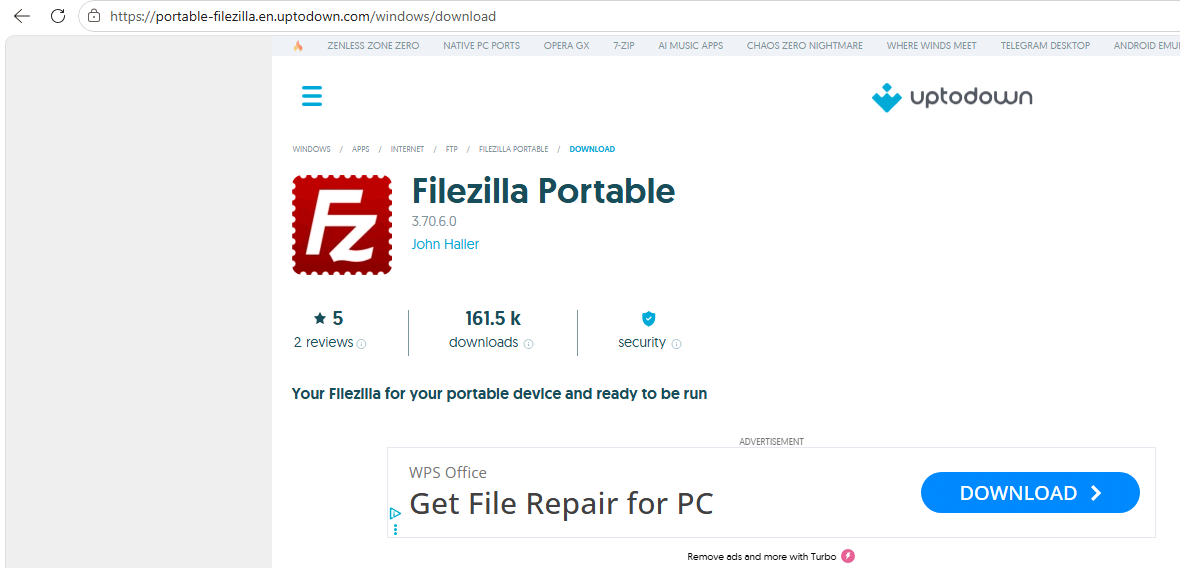
| Uptodown | FileZilla Portable (paquet de PortableApps.com) | oui, signé par PortableApps.com | 3,70,6 | aucune menace |
| SourceForge | Installeur simple | oui, signé | 3.69.3 (ancienne) | aucune menace |
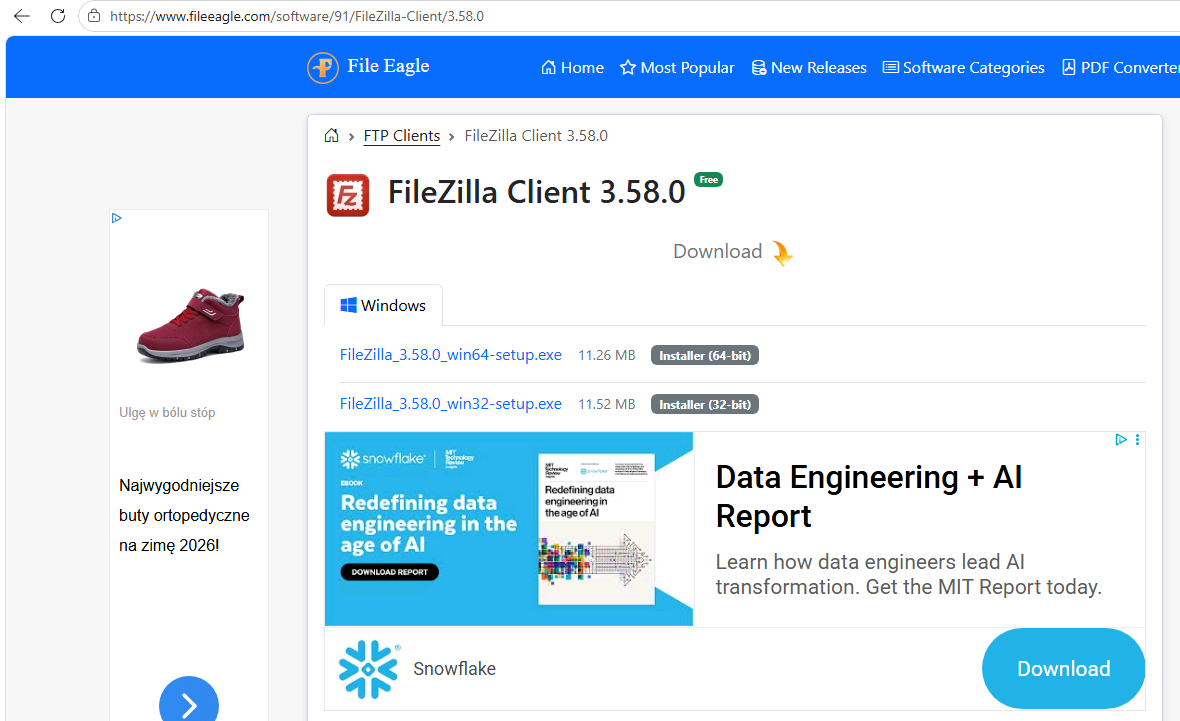
| FileEagle | Installeur simple | oui, signé | 3.58.0 (mars 2022) | aucune menace |
| filezilla.cn (pas celui du projet) | Installeur simple, hébergé sur le stockage cloud de quelqu'un d'autre | oui, signé | 3.68.1 (ancienne) | aucune menace |
| filezilla.ru (pas celui du projet) | Installeur simple ; FileZilla Portable 3.63.2 | oui, signé | 3.67.0 (ancienne) | aucune menace |
| CNET, FossHub, Apponic, Softexia | Aucun fichier : ils renvoient vers filezilla-project.org | – | – | – |
Chocolatey (choco install filezilla) |
Son paquet embarque l'installeur simple | oui (la somme de contrôle correspond) | 3,71,1 | – |
| winget | Aucun paquet FileZilla | – | – | – |
« Signé » signifie que le fichier porte une signature numérique valide (du développeur de FileZilla, ou de PortableApps.com pour les paquets Portable), il n'a donc pas été modifié depuis sa création. Non vérifiés : software.informer et download.it (ils refusaient nos requêtes automatisées) et une page de spam sans rapport qui était classée. Résultats VirusTotal pour les fichiers importants : voir « Ce que disent les antivirus » plus bas.
Le bouton de téléchargement de FileZilla
Sur filezilla-project.org, le bouton principal Download FileZilla Client ouvre un choix d'éditions (FileZilla gratuit, FileZilla Bundle, Pro, Pro Bundle). « Download » pour la version gratuite donne FileZilla_3.71.1_win64_sponsored2-setup.exe. Juste sous le bouton, le site indique : « This installer may include bundled offers. Check below for more options. »
Quand nous avons lancé cet installeur (deux fois, chaque fois sur un Windows fraîchement réinitialisé), il a récupéré une offre sur Internet et affiché une page intitulée « Optional Offer: Install the latest Google Chrome Browser », avec Accept et Decline. Aucun des deux n'était présélectionné et le bouton Next restait grisé tant que nous n'avions pas choisi : impossible donc d'installer Chrome par accident. Après Decline, les écrans suivants étaient ceux de FileZilla. Les offres peuvent varier selon le jour et le pays (nous avons testé depuis la Pologne).
Microsoft Defender classe cet installeur comme PUABundler:Win32/FileZilla_BundleInstaller, une application potentiellement indésirable (PUA) de type « bundler ». C'est l'étiquette de Microsoft pour les installeurs qui embarquent d'autres logiciels, pas un verdict de logiciel malveillant. L'installeur simple du même site, même version, n'est pas signalé.
Que Windows le bloque ou non dépend du PC : du paramètre « Blocage d'applications potentiellement indésirables » (dans Sécurité Windows > Contrôle des applications et du navigateur > Protection fondée sur la réputation). Sur notre machine de test, la protection PUA de Defender était en mode audit (elle enregistre une détection sans bloquer) et le blocage PUA propre à Edge était désactivé : le téléchargement et l'installeur sont passés sans un mot. Nous n'avons pas testé une installation domestique neuve, et les pages de Microsoft ne tranchent pas : son guide Defender indique le mode audit par défaut sur les PC qu'aucune organisation ne gère, tandis que sa page grand public pour Windows 10 dit que le blocage est désactivé par défaut. Vérifiez donc le paramètre sur votre propre PC.
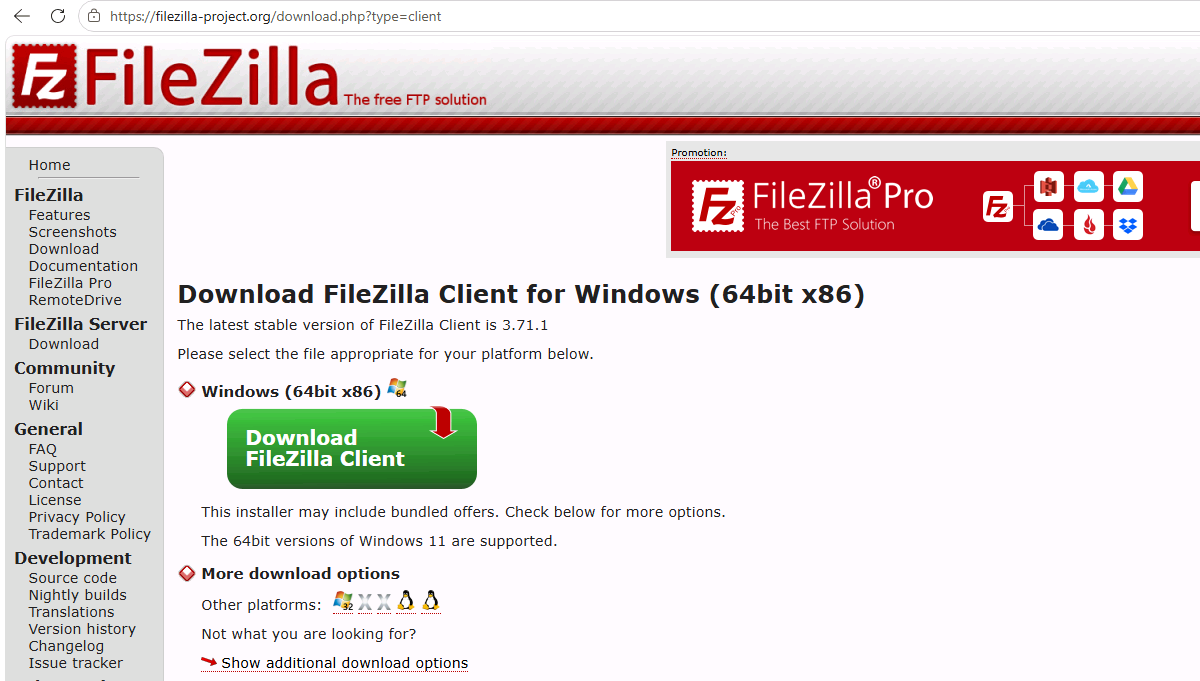
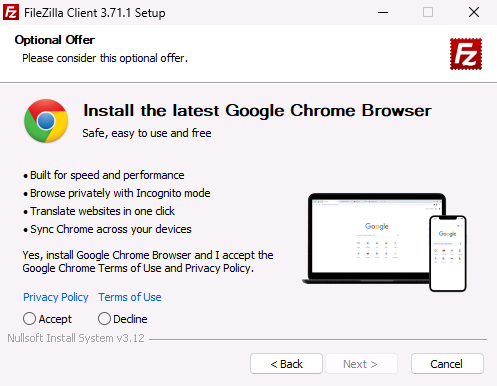
Comment obtenir FileZilla sans l'offre : sur filezilla-project.org, cliquez sur « Show additional download options » sous le bouton et prenez FileZilla_..._win64-setup.exe (ou le .zip). C'est le même FileZilla, sans aucune offre.
Le premier résultat de Google : une fausse page GitHub et un cheval de Troie
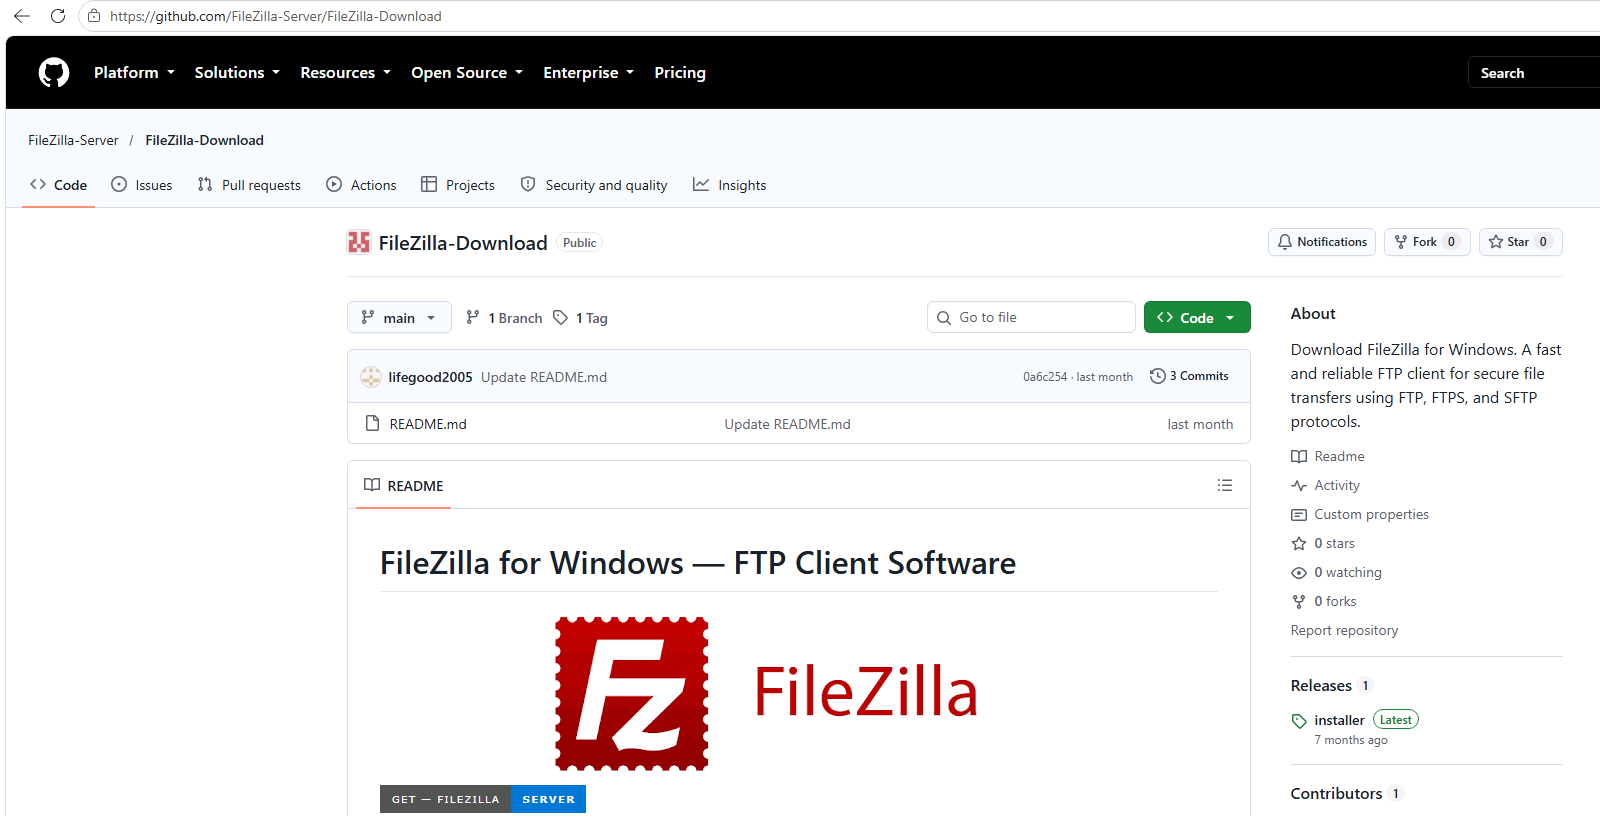
Le 24 octobre 2026, le premier résultat naturel de Google pour « filezilla download » était un dépôt GitHub appelé FileZilla-Server/FileZilla-Download. Il n'appartient pas à FileZilla : le compte « FileZilla-Server » a été créé le 16 mars 2026, cinq minutes avant le dépôt, qui n'a ni code ni étoiles, seulement un README d'instructions génériques sur FileZilla et un gros bouton « GET FileZilla Server ».
Ce bouton mène au site GitHub Pages d'un autre compte, qui affiche une fausse page GitHub convaincante (« Loading package… Preparing files for download »). Derrière, un script charge discrètement du code depuis un autre domaine, qui envoie le navigateur via deux autres domaines jetables vers une dernière page, elle aussi au style de GitHub, avec un bouton « Download Now ». Ce qu'on obtient est un zip de 115 Mo, surtout du remplissage (gonfler un fichier est une technique connue pour passer sous les scanners qui ignorent les gros fichiers : MITRE ATT&CK l'appelle « binary padding », T1027.001). La page fabrique l'archive pour chaque visiteur, et la somme de contrôle annoncée ne correspondait pas au fichier envoyé.
Dans le zip : un petit programme dont les informations de version l'identifient comme l'installeur du Gestionnaire de connexions de Microsoft (cmstp.exe), renommé (VirusTotal le confirme : 0 moteur sur 61 ne l'a signalé, et il indique « File distributed by Microsoft »), et à côté un fichier nommé cmutil.dll, que ce programme Microsoft charge au démarrage. C'est ce qu'on appelle le DLL side-loading : un programme authentique et de confiance sert à exécuter le code de l'attaquant. Deux autres gros fichiers gonflent l'archive.
Ce qu'a fait Microsoft Defender : il a laissé le zip se télécharger et l'a jugé sain à l'analyse. Dès que le zip a été décompressé, la protection en temps réel a détecté cmutil.dll comme Trojan:Win32/Wacatac.H!ml et l'a mis en quarantaine. Un PC Windows avec Defender activé et à jour serait donc très probablement protégé, mais seulement à la dernière étape. Nous n'avons rien exécuté.
Quand nous avons réessayé la même page plus tard dans un navigateur normal, la chaîne nous a parfois envoyés vers une page GitHub ordinaire : les fausses chaînes de téléchargement choisissent souvent qui reçoit la charge. Au 24 octobre, un second leurre, un gist GitHub intitulé « FileZilla for Windows – Free FTP Client & Download », avait déjà disparu. Le 5 novembre, le dépôt était toujours sur GitHub, mais plus dans le top 20 de Google pour cette recherche. Nous l'avons signalé à GitHub le jour même.
Sites de téléchargement : le vrai fichier, derrière de faux boutons
La plupart des sites de téléchargement nous ont donné de vrais fichiers FileZilla signés. Les problèmes étaient ailleurs :
- Des versions anciennes. La « dernière » version de SourceForge était la 3.69.3 ; la page de FileEagle classée par Google proposait la 3.58.0 de mars 2022, treize versions de retard (de 3.59 à 3.71, avec leurs versions correctives) ; deux miroirs non officiels avaient la 3.67 et la 3.68.
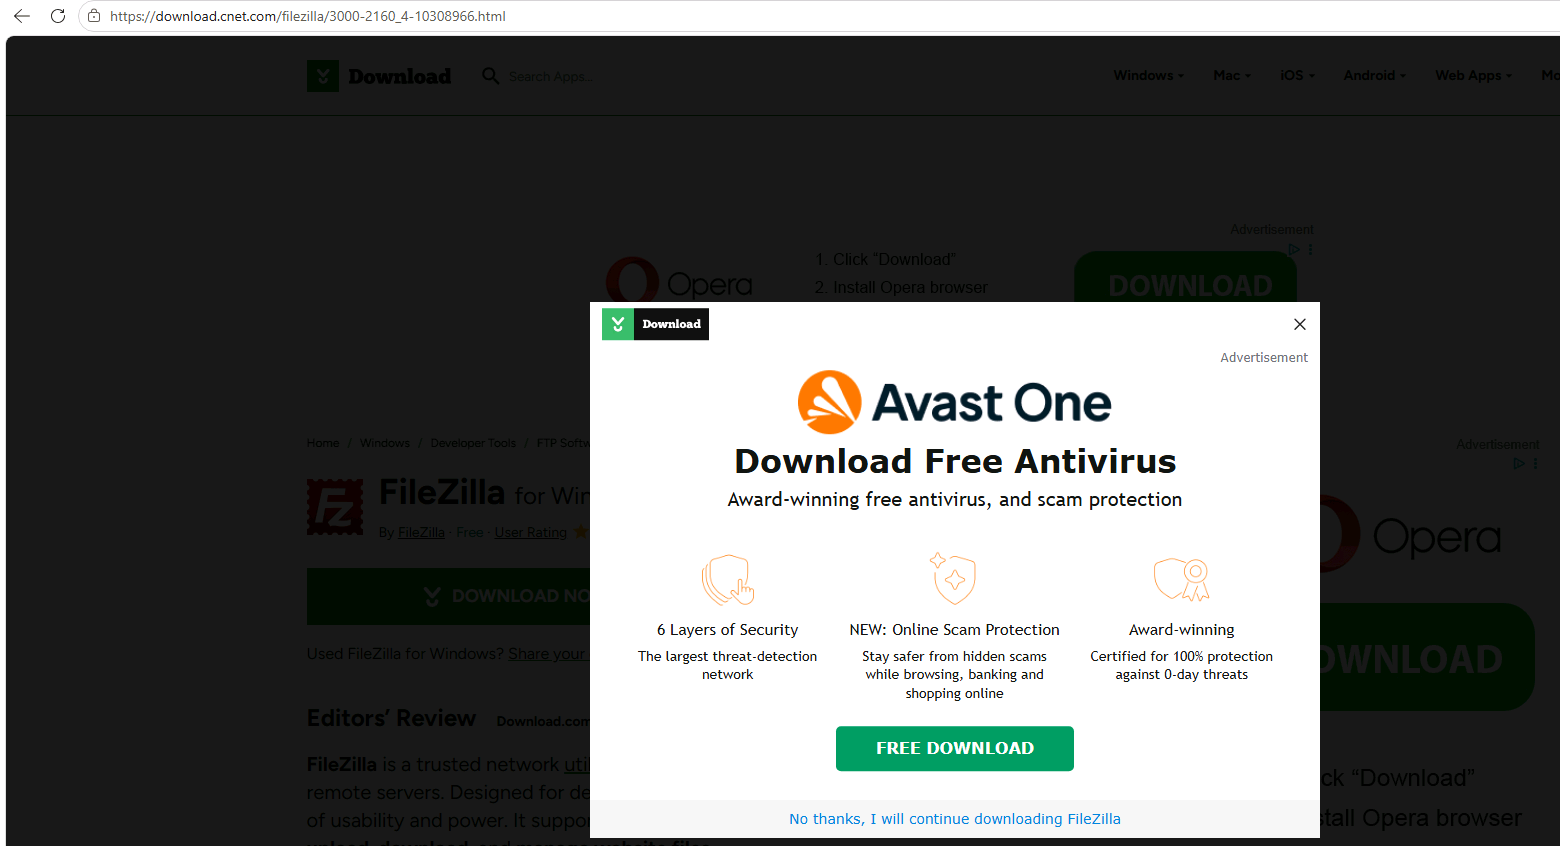
- Des publicités déguisées en boutons de téléchargement. Sur sooftware, Uptodown, Apponic et CNET, le premier gros bouton de la page de téléchargement était une publicité (des textes comme « Start download », « Continue to Access » ou « Content ready: 2 steps », affichés pour nous en polonais, et un bouton « Download » de WPS Office) ; FileEagle plaçait une publicité « Download » de Snowflake juste sous ses liens de fichiers. CNET a aussi affiché une fenêtre Avast puis indiqué « Your download has started » alors que rien ne se passait ; il n'héberge plus aucun fichier et, après une publicité plein écran, nous a renvoyés vers filezilla-project.org.
- L'offre, renommée. Le téléchargement de FilePuma était, octet pour octet, l'installeur avec offre de FileZilla, renommé
FileZilla_Client_(64bit)_v3.71.1.exe: la détection « PUABundler » et l'offre Chrome viennent avec. - Les bons élèves. FossHub et Softexia renvoient simplement vers le site officiel ; MajorGeeks ne propose que le zip de FileZilla, « due to the bundleware in the installer » ; Uptodown publie une somme de contrôle que vous pouvez vérifier (elle correspondait).
Ce que disent les antivirus
Defender n'est qu'un avis, nous avons donc aussi cherché les fichiers importants sur VirusTotal, qui montre ce qu'en disent environ 70 moteurs antivirus. Nous avons cherché par hash, donc rien n'a été envoyé. Voici les résultats au 5 novembre 2026 ; chaque score renvoie vers son rapport en direct, il a donc pu changer.
| Fichier | Moteurs qui l'ont signalé | Ce qu'ils ont dit |
|---|---|---|
| Installeur simple de FileZilla | 0 sur 70 | Rien |
| Installeur de FileZilla avec offre | 9 sur 69 | Six disent adware ou potentiellement indésirable, dont Microsoft. Trois donnent un verdict générique sans menace nommée |
cmutil.dll, du faux téléchargement |
39 sur 69 | Étiquette de synthèse de VirusTotal : trojan.yogi/stealer |
Le cmstp.exe renommé, du faux téléchargement |
0 sur 61 | « File distributed by Microsoft » |
| Le zip de 115 Mo, du faux téléchargement | Absent de VirusTotal | Il n'avait aucune trace de ce fichier, ce qui colle avec une page qui fabrique l'archive pour chaque visiteur |
| FileZilla 3.58.0, de FileEagle | 1 sur 68 | Un verdict générique (W32.AIDetectMalware) sur un fichier authentique et signé, analysé pour la dernière fois il y a sept mois |
L'écart entre les deux premières lignes, c'est l'offre : même programme, même version, et les alertes n'apparaissent que sur l'installeur qui la contient.
FileZilla est-il sûr une fois installé ? Les mots de passe enregistrés
Le programme est sûr ; un réglage par défaut mérite d'être changé. À la première connexion, FileZilla demande s'il doit retenir les mots de passe, avec « Save passwords » présélectionné. Si vous acceptez, vos mots de passe vont dans les fichiers FileZilla de votre profil (recentservers.xml, filezilla.xml, et sitemanager.xml pour les sites enregistrés) en base64, un encodage que n'importe qui inverse en une étape : tout programme qui tourne sous votre compte peut donc les lire. Choisissez plutôt « Save passwords protected by a master password » (ou plus tard dans Settings > Interface > Passwords) : nous avons vérifié, les fichiers ne contiennent alors que des données chiffrées.
WinSCP est-il sûr ?
Les mêmes vérifications sur WinSCP 6.7 : son installeur, depuis winscp.net, est signé par son développeur (Martin Prikryl) et ne contenait aucune offre. Il n'enregistre pas de mot de passe sauf si vous cochez « Save password (not recommended) » ; dans ce cas il utilise un brouillage réversible, alors définissez un mot de passe principal dans l'une comme dans l'autre application. Plus de détails dans notre test WinSCP vs FileZilla.
Comment télécharger FileZilla en toute sécurité
- Allez vous-même sur filezilla-project.org (tapez l'adresse), pas via un résultat de recherche ou une page GitHub.
- Cliquez sur « Show additional download options » et prenez l'installeur simple ou le zip.
- Après le téléchargement, clic droit sur le fichier > Propriétés > Signatures numériques : vous devez y voir Tim Kosse.
- Ignorez les gros boutons des sites de téléchargement qui n'indiquent pas le fichier exact ; cherchez le nom du fichier.
- Activez le Blocage d'applications potentiellement indésirables (Sécurité Windows > Contrôle des applications et du navigateur > Protection fondée sur la réputation) s'il est désactivé.
- Dans FileZilla, définissez un mot de passe principal avant d'enregistrer des mots de passe.
Une autre option : FTPie
Nous développons FTPie, nous ne sommes donc pas neutres, mais le but de cette page n'est pas de faire mal paraître FileZilla ni de mettre FTPie en valeur. FileZilla lui-même est sûr, et les problèmes ci-dessus se trouvent surtout autour de lui, pas en lui.
Si vous préférez ne pas vous occuper de mots de passe principaux, FTPie chiffre chaque identifiant enregistré par défaut (AES-256, avec une clé protégée par Windows pour votre compte, ou par votre propre mot de passe si vous activez App Lock), et chaque fichier que nous distribuons est signé. Il se connecte en FTP, FTPS et SFTP, ainsi qu'aux stockages cloud (avec FTPie Pro).
Notre méthode
| Où | Google (États-Unis, ordinateur) le 24 octobre 2026 : « filezilla download » (top 30) et « download filezilla for windows » (top 20) : 19 sources, 16 vérifiées (deux refusaient les requêtes automatisées, une était une page de spam sans rapport), plus winget et Chocolatey |
| Machine | Une machine virtuelle Windows 11 Enterprise (évaluation), build 26100, démarrée depuis un instantané propre, navigation depuis la Pologne ; Microsoft Edge 155, Microsoft Defender avec les signatures du jour (1.461.188.0 à 1.461.199.0), et les fichiers officiels de FileZilla réanalysés le 5 novembre avec les signatures du 27 octobre (1.461.224.0), mêmes résultats |
| Chaque fichier | SHA-256 comparé aux fichiers officiels de FileZilla ; signature numérique ; analyse Microsoft Defender ; archives décompressées et chaque fichier vérifié ; rien de la fausse chaîne n'a été exécuté (la machine de test n'était pas coupée de notre réseau) |
| Installeurs | Les deux installeurs officiels de FileZilla lancés depuis un état propre (celui avec offre deux fois), chaque écran enregistré (test 1 de notre comparatif WinSCP vs FileZilla) ; les fichiers des sites de téléchargement ont été vérifiés, pas installés |
| VirusTotal | Recherches par hash sur son site le 5 novembre 2026 ; rien n'a été envoyé |
| Dates | Du 24 au 26 octobre 2026, revérifié le 5 novembre. Sites de téléchargement, offres et résultats de recherche changent chaque jour : ceci est un instantané |
FAQ
FileZilla est-il sûr ? Oui. Le programme FileZilla est open source et signé par son développeur, et Defender n'a trouvé de logiciel malveillant dans aucune copie authentique que nous avons vérifiée (il ne signale que l'installeur avec offre, comme logiciel indésirable). Les risques sont autour : l'offre dans l'installeur principal, les faux sites de téléchargement et le réglage par défaut des mots de passe.
FileZilla est-il gratuit ? Oui. FileZilla Client est gratuit et open source. FileZilla Pro, qui ajoute des stockages cloud comme Amazon S3, Google Drive et Dropbox, est une édition payante ; la page de téléchargement propose les deux.
FileZilla contient-il un virus ? Non. Microsoft Defender signale l'installeur derrière le bouton principal de FileZilla comme un « bundler » potentiellement indésirable, parce qu'il propose d'autres logiciels ; le programme lui-même et l'installeur simple ne sont pas signalés.
Pourquoi mon antivirus signale-t-il FileZilla ? Vous avez très probablement l'installeur avec offres (..._sponsored...-setup.exe). Defender l'appelle PUABundler:Win32/FileZilla_BundleInstaller, et sur VirusTotal 9 moteurs sur 69 l'ont signalé, contre 0 sur 70 pour l'installeur simple. Prenez plutôt l'installeur simple sous « Show additional download options ».
FileZilla est-il livré avec un adware ? Son installeur principal peut contenir une offre (lors de notre test, Google Chrome, avec Accept et Decline, aucun des deux présélectionné). L'installeur simple n'a aucune offre.
FileZilla sur GitHub est-il sûr ? FileZilla n'est pas distribué sur GitHub. Le dépôt GitHub en tête de Google lors de notre recherche était faux, et le fichier vers lequel il menait contenait ce que Defender détecte comme un cheval de Troie.
Où FileZilla stocke-t-il les mots de passe ? Dans le dossier FileZilla de votre profil (%APPDATA%\FileZilla) : sitemanager.xml pour les sites enregistrés, recentservers.xml et filezilla.xml pour les récents, en base64 sauf si vous définissez un mot de passe principal.
WinSCP est-il plus sûr que FileZilla ? Son installeur n'a aucune offre, et il n'enregistre les mots de passe que si vous le demandez. Les deux programmes sont sûrs ; définissez un mot de passe principal dans l'un ou l'autre si vous enregistrez des mots de passe.