FileZilla to jeden z najpopularniejszych klientów FTP, a „czy FileZilla jest bezpieczna?” to jedno z najczęściej wyszukiwanych pytań na jej temat. Zwykłe odpowiedzi to opinie. Zrobiliśmy więc to, co zrobiłby każdy: wyszukaliśmy w Google „filezilla download”, poszliśmy za wynikami, pobraliśmy to, co dawał każdy z nich, do osobnej testowej kopii Windows 11 i sprawdziliśmy każdy plik: czy jest prawdziwy, kto go podpisał i co mówi Microsoft Defender? Uruchomiliśmy też oba oficjalne instalatory FileZilli.
W skrócie: sama FileZilla jest bezpieczna. Każda kopia prawdziwego programu, którą dostaliśmy, była podpisana przez jej twórcę, Tima Kosse (albo, w przypadku pakietów Portable, przez PortableApps.com), a Defender nie znalazł złośliwego oprogramowania w żadnej. Miejsce pobrania ma dużo większe znaczenie niż sam program.
Werdykt w 30 sekund
- Program FileZilla jest bezpieczny, podobnie jak jego zwykły instalator (pod „Show additional download options” na filezilla-project.org). Nie proponował niczego poza FileZillą.
- Duży zielony przycisk na stronie FileZilli daje inny instalator, z ofertą (u nas Google Chrome). Microsoft Defender wykrywa ten instalator jako
PUABundler:Win32/FileZilla_BundleInstaller, potencjalnie niechciany bundler. Strona ostrzega pod przyciskiem: „This installer may include bundled offers.” - Pierwszy wynik Google dla „filezilla download” w ogóle nie był FileZillą. Była to strona na GitHubie udająca stronę FileZilli, która przez łańcuch jednorazowych witryn prowadziła do archiwum zip o rozmiarze 115 MB. W środku był plik, który Microsoft Defender wykrywa jako
Trojan:Win32/Wacatac.H!ml. - Serwisy z programami dawały zwykle prawdziwą FileZillę, ale często w starej wersji i zwykle za reklamami udającymi przyciski pobierania. Jeden dawał instalator FileZilli z ofertą pod nową nazwą.
- Zapisane hasła: domyślnie FileZilla przechowuje je w postaci, którą może odczytać każdy program na twoim komputerze. Hasło główne to naprawia.
Z własnego doświadczenia wiem, że współpraca z producentami antywirusów nie jest łatwa, a fałszywe alarmy przy instalatorach programów zdarzają się często. Na początku FTPie sami kontaktowaliśmy się z kilkoma producentami, żeby usunąć alarmy. FTPie zawiera pełną przeglądarkę CefSharp, żeby działały jego wbudowane aplikacje, i to uruchamiało alarmy niektórych producentów, bo adware często korzysta z tej samej wbudowanej przeglądarki. Dlatego zależało mi, żeby zobaczyć, jak to naprawdę wygląda w przypadku FileZilli.
Dokąd wysłał nas Google i co dostaliśmy
| Źródło | Co dostaliśmy | Prawdziwa FileZilla? | Wersja | Defender |
|---|---|---|---|---|
| filezilla-project.org, główny przycisk | Instalator z ofertą (Chrome) | tak, podpisany | 3.71.1 (aktualna) | PUABundler:Win32/FileZilla_BundleInstaller |
| filezilla-project.org, „additional download options” | Zwykły instalator albo zip | tak, podpisany | 3,71,1 | brak zagrożeń |
| github.com/„FileZilla-Server”/… (Google nr 1) | Zip 115 MB po 4 przekierowaniach | nie | – | Trojan:Win32/Wacatac.H!ml |
| Gist na GitHubie o nazwie „FileZilla for Windows” | Usunięty, zanim sprawdziliśmy | – | – | – |
| sooftware | Zwykły instalator (dostaliśmy wersję 32-bitową) | tak, podpisany | 3,71,1 | brak zagrożeń |
| FilePuma | Instalator z ofertą, pod inną nazwą | tak, podpisany | 3,71,1 | PUABundler:… |
| MajorGeeks | Zip („due to the bundleware in the installer”) | tak, podpisany | 3,71,1 | brak zagrożeń |
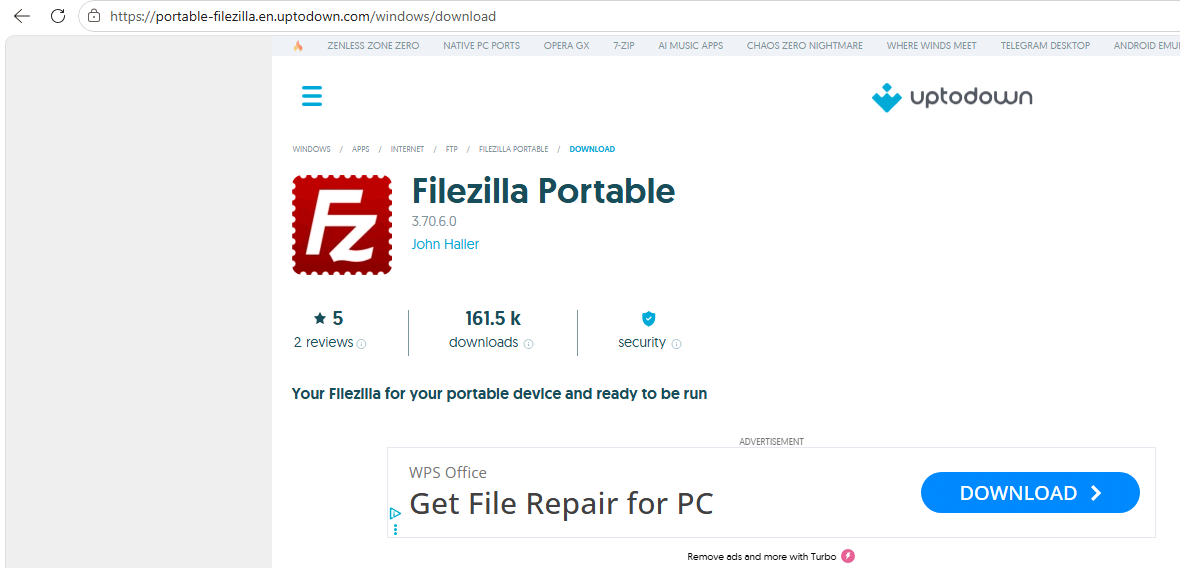
| Uptodown | FileZilla Portable (pakiet PortableApps.com) | tak, podpisany przez PortableApps.com | 3,70,6 | brak zagrożeń |
| SourceForge | Zwykły instalator | tak, podpisany | 3.69.3 (stara) | brak zagrożeń |
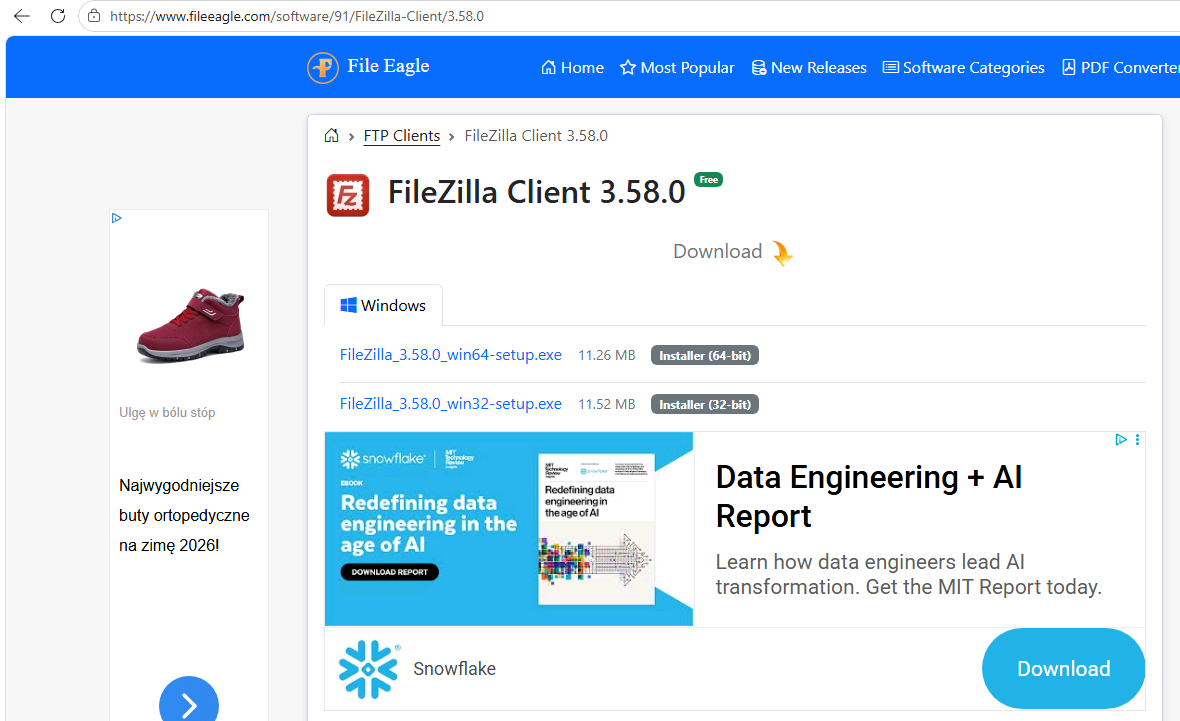
| FileEagle | Zwykły instalator | tak, podpisany | 3.58.0 (marzec 2022) | brak zagrożeń |
| filezilla.cn (nie należy do projektu) | Zwykły instalator, w chmurze kogoś innego | tak, podpisany | 3.68.1 (stara) | brak zagrożeń |
| filezilla.ru (nie należy do projektu) | Zwykły instalator; FileZilla Portable 3.63.2 | tak, podpisany | 3.67.0 (stara) | brak zagrożeń |
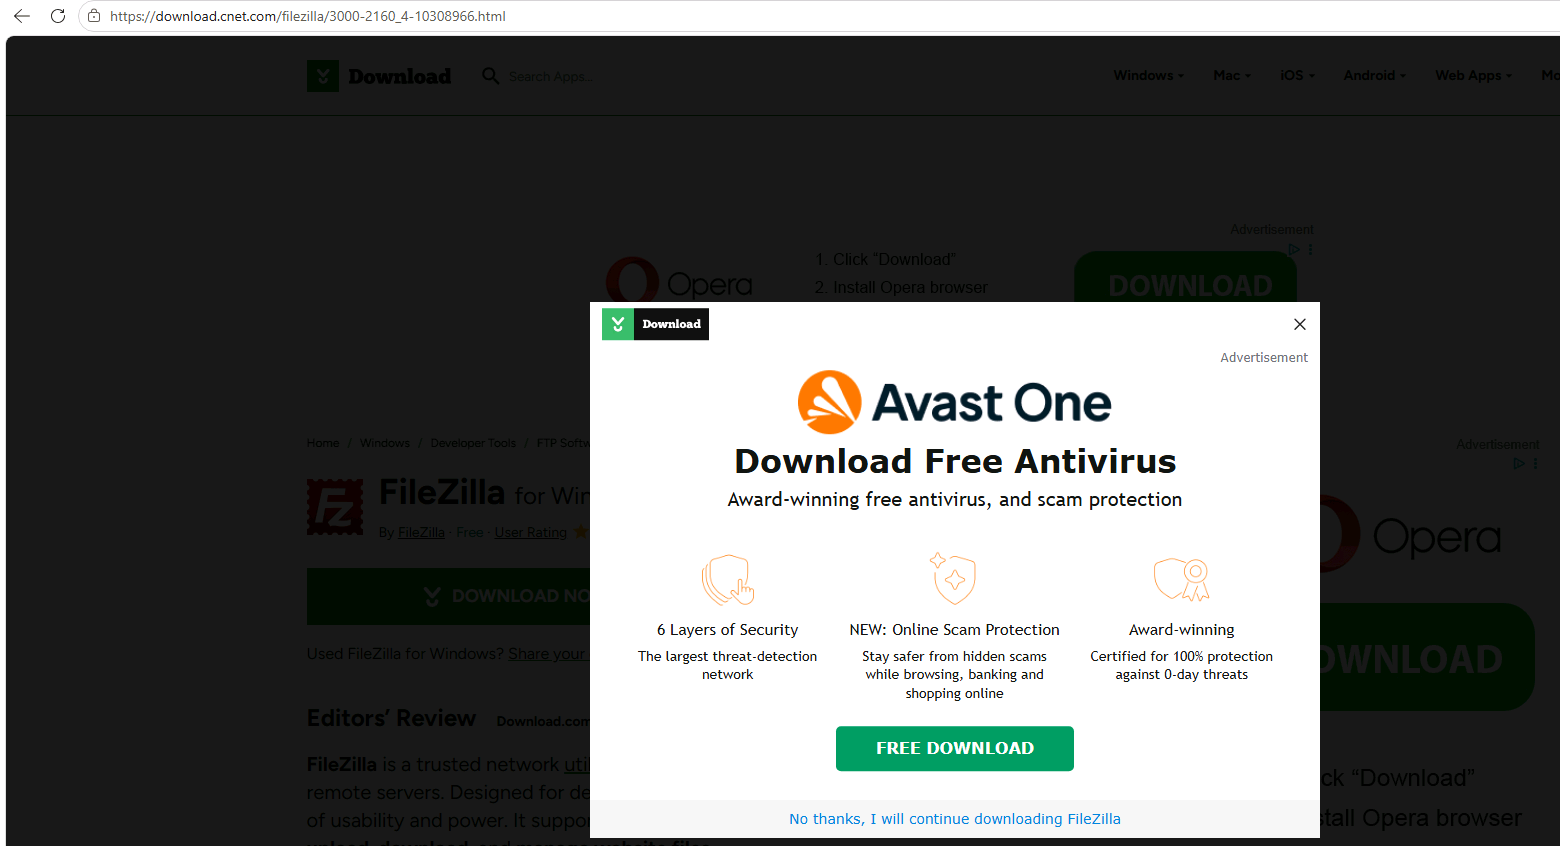
| CNET, FossHub, Apponic, Softexia | Brak pliku: odsyłają do filezilla-project.org | – | – | – |
Chocolatey (choco install filezilla) |
Pakiet zawiera zwykły instalator | tak (suma kontrolna się zgadza) | 3,71,1 | – |
| winget | Brak pakietu FileZilla | – | – | – |
„Podpisany” oznacza, że plik ma ważny podpis cyfrowy (twórcy FileZilli albo, w pakietach Portable, PortableApps.com), więc nie został zmieniony od czasu zbudowania. Niesprawdzone: software.informer i download.it (odrzucały nasze automatyczne zapytania) oraz jedna niezwiązana strona ze spamem, która była w wynikach. Wyniki VirusTotal dla ważnych plików: patrz „Co mówią antywirusy” niżej.
Przycisk pobierania na stronie FileZilli
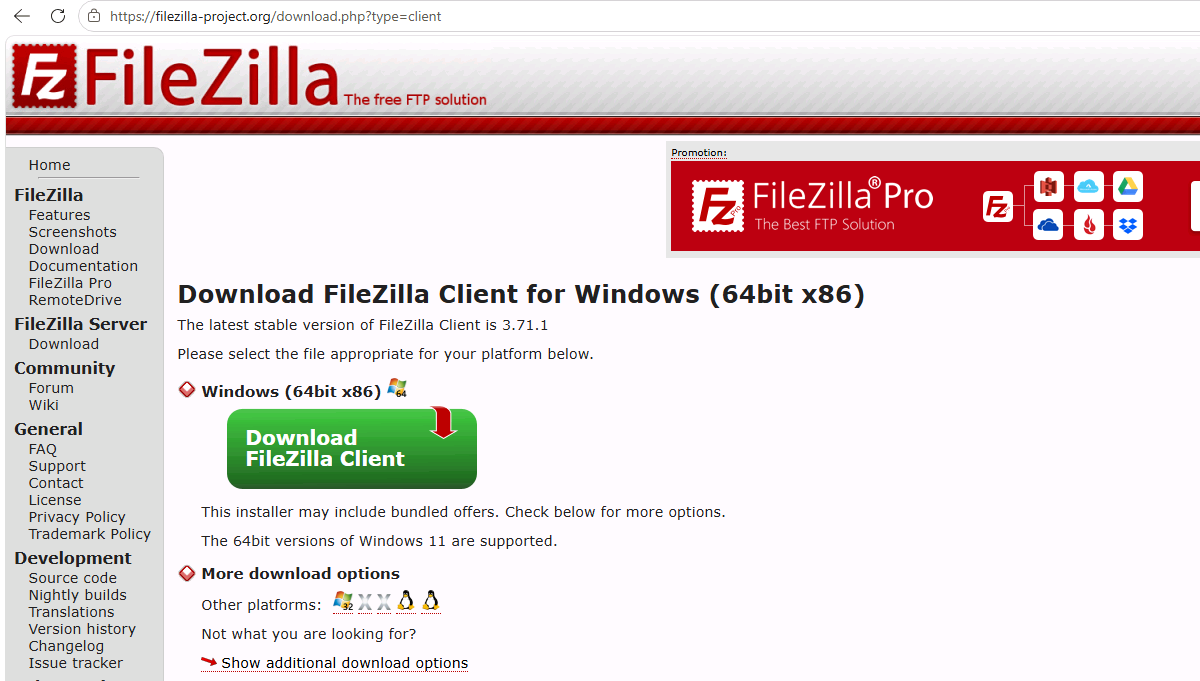
Na filezilla-project.org główny przycisk Download FileZilla Client otwiera wybór edycji (FileZilla darmowa, FileZilla Bundle, Pro, Pro Bundle). „Download” przy darmowej daje FileZilla_3.71.1_win64_sponsored2-setup.exe. Tuż pod przyciskiem strona mówi: „This installer may include bundled offers. Check below for more options.”
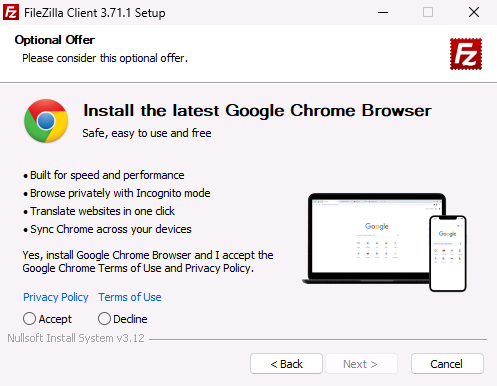
Gdy uruchomiliśmy ten instalator (dwa razy, za każdym razem na świeżo przywróconym Windows), pobrał ofertę z internetu i pokazał stronę z nagłówkiem „Optional Offer: Install the latest Google Chrome Browser”, z opcjami Accept i Decline. Żadna nie była zaznaczona, a przycisk Next był wyszarzony, dopóki nie wybraliśmy, więc nie da się przypadkiem zainstalować Chrome. Po Decline kolejne ekrany były zwykłymi ekranami FileZilli. Oferty mogą się różnić w zależności od dnia i kraju (testowaliśmy z Polski).
Microsoft Defender klasyfikuje ten instalator jako PUABundler:Win32/FileZilla_BundleInstaller, potencjalnie niechcianą aplikację (PUA) typu bundler. To etykieta Microsoftu dla instalatorów dołączających inne oprogramowanie, a nie werdykt o złośliwym oprogramowaniu. Zwykły instalator z tej samej strony, ta sama wersja, nie jest zgłaszany.
To, czy Windows go zablokuje, zależy od komputera: od ustawienia „Blokowanie potencjalnie niechcianych aplikacji” (w Zabezpieczenia Windows > Kontrola aplikacji i przeglądarki > Ochrona oparta na reputacji). Na naszym komputerze testowym ochrona PUA Defendera działała w trybie inspekcji (zapisuje wykrycie, ale nie blokuje), a własne blokowanie PUA w Edge było wyłączone, więc pobieranie i instalator przeszły bez słowa. Nie testowaliśmy świeżej instalacji domowej, a strony Microsoftu nie przesądzają, co ona robi: jego przewodnik po Defenderze podaje tryb inspekcji jako domyślny na komputerach, którymi nie zarządza żadna organizacja, a jego strona dla użytkowników Windows 10 mówi, że blokowanie jest domyślnie wyłączone. Sprawdź więc to ustawienie na swoim komputerze.
Jak pobrać FileZillę bez oferty: na filezilla-project.org kliknij „Show additional download options” pod przyciskiem i weź FileZilla_..._win64-setup.exe (albo .zip). To ta sama FileZilla, bez żadnej oferty.
Pierwszy wynik Google: fałszywa strona GitHub i trojan
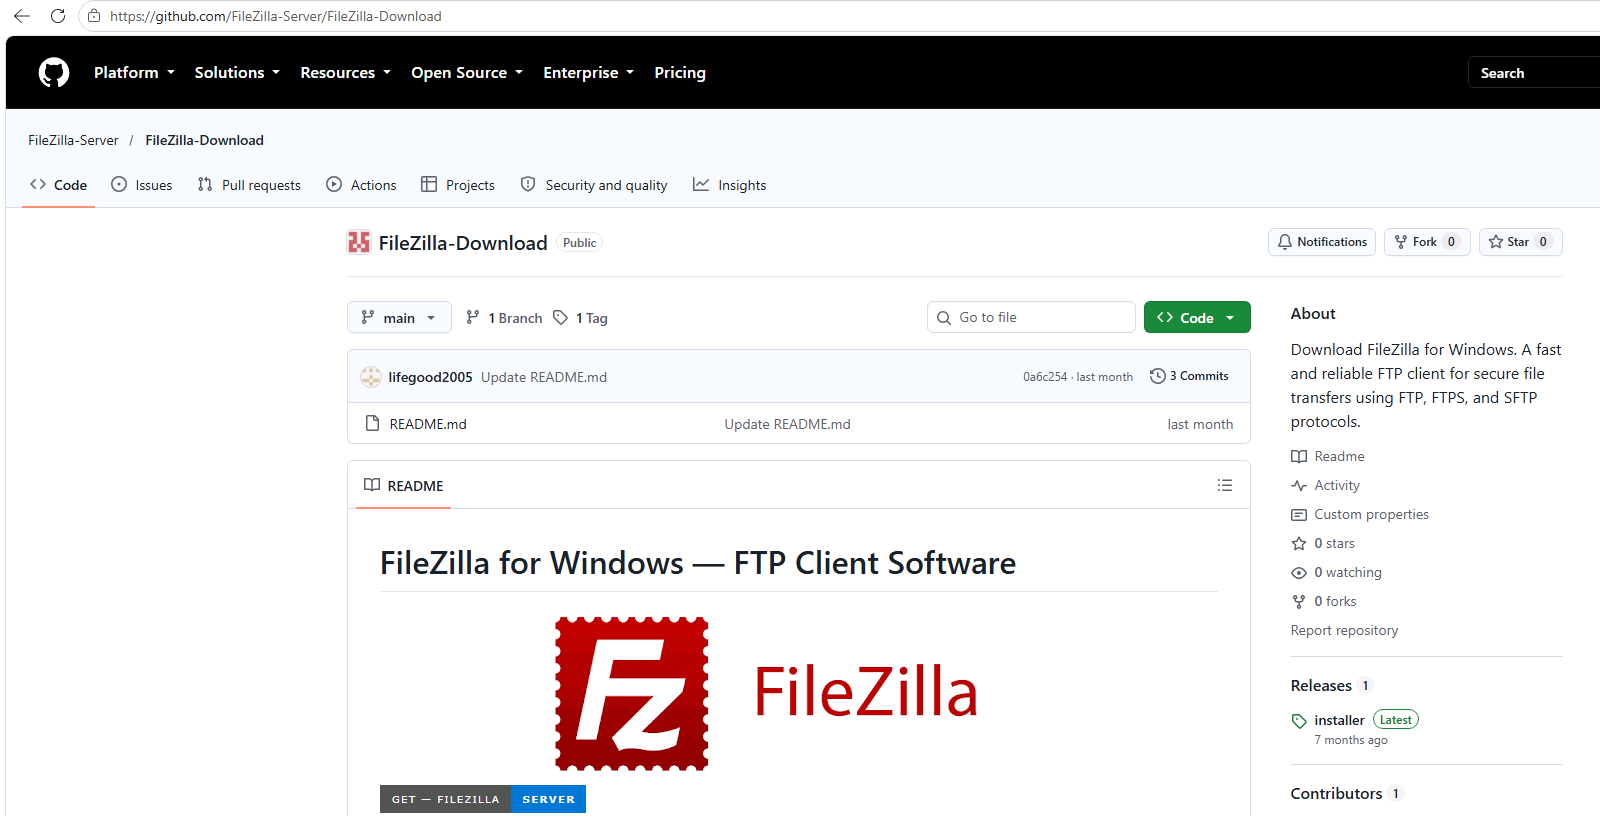
24 października 2026 pierwszym wynikiem organicznym Google dla „filezilla download” było repozytorium na GitHubie o nazwie FileZilla-Server/FileZilla-Download. Nie należy ono do FileZilli: konto „FileZilla-Server” założono 16 marca 2026, pięć minut przed repozytorium, które nie ma kodu ani gwiazdek, tylko README z ogólnymi instrukcjami o FileZilli i duży przycisk „GET FileZilla Server”.
Ten przycisk prowadzi do strony GitHub Pages innego konta, która pokazuje przekonującą fałszywą stronę GitHub („Loading package… Preparing files for download”). W tle skrypt po cichu ładuje kod z innej domeny, który przez dwie kolejne jednorazowe domeny przenosi przeglądarkę na ostatnią stronę, znów w stylu GitHuba, z przyciskiem „Download Now”. Dostajesz zip 115 MB, głównie wypełniacz (napompowanie pliku to znany sposób na ominięcie skanerów pomijających duże pliki: MITRE ATT&CK nazywa to „binary padding”, T1027.001). Strona buduje archiwum dla każdego odwiedzającego, a podana suma kontrolna nie zgadzała się z wysłanym plikiem.
W zipie: mały program, którego dane wersji wskazują, że to instalator Menedżera połączeń Microsoftu (cmstp.exe) pod inną nazwą (VirusTotal to potwierdza: 0 z 61 silników go zgłosiło, a widnieje tam „File distributed by Microsoft”), a obok plik cmutil.dll, który ten program Microsoftu ładuje przy starcie. To tzw. DLL side-loading: prawdziwy, zaufany program służy do uruchomienia kodu atakującego. Dwa kolejne duże pliki pompują archiwum.
Co zrobił Microsoft Defender: pozwolił pobrać zip i uznał go za czysty podczas skanowania. Gdy tylko zip został rozpakowany, ochrona w czasie rzeczywistym wykryła cmutil.dll jako Trojan:Win32/Wacatac.H!ml i przeniosła go do kwarantanny. Komputer z Windows z włączonym i aktualnym Defenderem byłby więc najpewniej chroniony, ale dopiero na ostatnim etapie. Niczego z tego nie uruchamialiśmy.
Gdy później otworzyliśmy tę samą stronę w zwykłej przeglądarce, łańcuch czasem kierował nas zamiast tego na zwykłą stronę GitHuba: fałszywe łańcuchy pobierania często wybierają, kto dostanie złośliwy plik. 24 października druga przynęta, gist na GitHubie zatytułowany „FileZilla for Windows – Free FTP Client & Download”, już zniknęła. 5 listopada repozytorium wciąż było na GitHubie, ale nie było go już w pierwszej dwudziestce Google dla tego wyszukiwania. Zgłosiliśmy je GitHubowi tego samego dnia.
Serwisy z programami: prawdziwy plik, za fałszywymi przyciskami
Większość serwisów dała nam prawdziwe, podpisane pliki FileZilli. Problemy leżały gdzie indziej:
- Stare wersje. „Najnowsza” w SourceForge to 3.69.3; strona FileEagle z wyników Google oferowała 3.58.0 z marca 2022, trzynaście wersji wstecz (od 3.59 do 3.71, z wydaniami poprawkowymi); dwa nieoficjalne mirrory miały 3.67 i 3.68.
- Reklamy udające przyciski pobierania. Na sooftware, Uptodown, Apponic i CNET pierwszy duży przycisk na stronie pobierania był reklamą (napisy w stylu „Start download”, „Continue to Access” albo „Content ready: 2 steps”, pokazywane nam po polsku, i przycisk „Download” od WPS Office); FileEagle umieścił reklamę „Download” Snowflake tuż pod linkami do plików. CNET pokazał też okienko Avasta, a potem napisał „Your download has started”, choć nic się nie zaczęło; nie hostuje już żadnego pliku i po reklamie na cały ekran odesłał nas na filezilla-project.org.
- Oferta pod inną nazwą. Plik z FilePuma był bajt w bajt instalatorem FileZilli z ofertą, przemianowanym na
FileZilla_Client_(64bit)_v3.71.1.exe, więc wykrycie „PUABundler” i oferta Chrome przychodzą razem z nim. - Te dobre. FossHub i Softexia po prostu odsyłają do oficjalnej strony; MajorGeeks oferuje tylko zip FileZilli, „due to the bundleware in the installer”; Uptodown publikuje sumę kontrolną, którą możesz sprawdzić (zgadzała się).
Co mówią antywirusy
Defender to jedna opinia, więc sprawdziliśmy ważne pliki także w VirusTotal, który pokazuje, co o pliku mówi około 70 silników antywirusowych. Szukaliśmy po hashu, więc niczego nie wysyłaliśmy. Oto wyniki z 5 listopada 2026; każdy wynik prowadzi do aktualnego raportu, więc mógł się zmienić.
| Plik | Silniki, które go zgłosiły | Co powiedziały |
|---|---|---|
| Zwykły instalator FileZilli | 0 z 70 | Nic |
| Instalator FileZilli z ofertą | 9 z 69 | Sześć mówi adware lub potencjalnie niechciany, w tym Microsoft. Trzy dają ogólny werdykt bez nazwy zagrożenia |
cmutil.dll z fałszywego pobrania |
39 z 69 | Zbiorcza etykieta VirusTotal: trojan.yogi/stealer |
Przemianowany cmstp.exe z fałszywego pobrania |
0 z 61 | „File distributed by Microsoft” |
| Zip 115 MB z fałszywego pobrania | Brak w VirusTotal | Nie miał śladu tego pliku, co pasuje do strony budującej archiwum dla każdego odwiedzającego |
| FileZilla 3.58.0 z FileEagle | 1 z 68 | Jeden ogólny werdykt (W32.AIDetectMalware) dla prawdziwego, podpisanego pliku, ostatnio analizowanego siedem miesięcy temu |
Różnica między dwoma pierwszymi wierszami to oferta: ten sam program, ta sama wersja, a zgłoszenia pojawiają się tylko przy instalatorze, który ją zawiera.
Czy FileZilla jest bezpieczna po instalacji? Zapisane hasła
Program jest bezpieczny; jedno ustawienie domyślne warto zmienić. Przy pierwszym połączeniu FileZilla pyta, czy zapamiętać hasła, z zaznaczoną opcją „Save passwords”. Jeśli ją zaakceptujesz, hasła trafią do plików FileZilli w twoim profilu (recentservers.xml, filezilla.xml i sitemanager.xml dla zapisanych serwerów) w base64, kodowaniu, które każdy odwróci w jednym kroku, więc każdy program działający na twoim koncie może je odczytać. Wybierz zamiast tego „Save passwords protected by a master password” (albo później w Settings > Interface > Passwords): sprawdziliśmy, pliki zawierają wtedy tylko zaszyfrowane dane.
Czy WinSCP jest bezpieczny?
Te same testy dla WinSCP 6.7: jego instalator z winscp.net jest podpisany przez twórcę (Martin Prikryl) i nie miał żadnych ofert. Nie zapisuje hasła, chyba że zaznaczysz „Save password (not recommended)”; wtedy używa odwracalnego zaciemniania, więc ustaw hasło główne w obu aplikacjach. Więcej w naszym teście WinSCP vs FileZilla.
Jak bezpiecznie pobrać FileZillę
- Wejdź sam na filezilla-project.org (wpisz adres), a nie przez wynik wyszukiwania czy stronę na GitHubie.
- Kliknij „Show additional download options” i weź zwykły instalator albo zip.
- Po pobraniu kliknij plik prawym przyciskiem > Właściwości > Podpisy cyfrowe: powinno tam być Tim Kosse.
- Ignoruj duże przyciski w serwisach z programami, które nie podają dokładnego pliku; patrz na nazwę pliku.
- Włącz Blokowanie potencjalnie niechcianych aplikacji (Zabezpieczenia Windows > Kontrola aplikacji i przeglądarki > Ochrona oparta na reputacji), jeśli jest wyłączone.
- W FileZilli ustaw hasło główne, zanim zapiszesz jakiekolwiek hasła.
Inna możliwość: FTPie
Tworzymy FTPie, więc nie jesteśmy neutralni, ale celem tej strony nie jest pokazanie FileZilli w złym świetle ani FTPie w dobrym. Sama FileZilla jest bezpieczna, a opisane wyżej problemy dotyczą głównie tego, co wokół niej, a nie jej samej.
Jeśli wolisz nie myśleć o hasłach głównych, FTPie domyślnie szyfruje każdy zapisany login (AES-256, z kluczem chronionym przez Windows dla twojego konta albo twoim własnym hasłem, jeśli włączysz App Lock), a każdy wydawany przez nas plik jest podpisany cyfrowo. Łączy się z FTP, FTPS i SFTP oraz z chmurami (z FTPie Pro).
Jak testowaliśmy
| Gdzie | Google (Stany Zjednoczone, komputer) 24 października 2026: „filezilla download” (top 30) i „download filezilla for windows” (top 20): 19 źródeł, 16 sprawdzonych (dwa odrzucały automatyczne zapytania, jedno było niezwiązaną stroną ze spamem), do tego winget i Chocolatey |
| Komputer | Maszyna wirtualna z Windows 11 Enterprise (wersja ewaluacyjna), kompilacja 26100, uruchomiona z czystej migawki, przeglądanie z Polski; Microsoft Edge 155, Microsoft Defender z sygnaturami z danego dnia (1.461.188.0 do 1.461.199.0), a oficjalne pliki FileZilli przeskanowane ponownie 5 listopada z sygnaturami z 27 października (1.461.224.0), te same wyniki |
| Każdy plik | SHA-256 porównany z oficjalnymi plikami FileZilli; podpis cyfrowy; skan Microsoft Defender; archiwa rozpakowane i każdy plik w środku sprawdzony; nic z fałszywego łańcucha nie zostało uruchomione (maszyna testowa nie była odcięta od naszej sieci) |
| Instalatory | Dwa oficjalne instalatory FileZilli uruchomione z czystego stanu (ten z ofertą dwa razy), każdy ekran nagrany (test 1 naszego porównania WinSCP vs FileZilla); pliki z serwisów sprawdzono, nie instalowano |
| VirusTotal | Wyszukiwanie po hashu na stronie 5 listopada 2026; nic nie wysłano |
| Daty | 24-26 października 2026, ponownie sprawdzone 5 listopada. Serwisy, oferty i wyniki wyszukiwania zmieniają się codziennie: to stan na ten moment |
Najczęstsze pytania
Czy FileZilla jest bezpieczna? Tak. Program FileZilla jest open source i podpisany przez twórcę, a Defender nie znalazł złośliwego oprogramowania w żadnej prawdziwej kopii, którą sprawdziliśmy (zgłasza tylko instalator z ofertą, jako niechciane oprogramowanie). Ryzyka są wokół niej: oferta w głównym instalatorze, fałszywe strony pobierania i domyślne ustawienie haseł.
Czy FileZilla jest darmowa? Tak. FileZilla Client jest darmowa i open source. FileZilla Pro, która dodaje chmury takie jak Amazon S3, Google Drive i Dropbox, to płatna edycja; strona pobierania oferuje obie.
Czy FileZilla ma wirusa? Nie. Microsoft Defender zgłasza instalator spod głównego przycisku pobierania FileZilli jako potencjalnie niechciany bundler, bo proponuje inne oprogramowanie; sam program i zwykły instalator nie są zgłaszane.
Dlaczego mój antywirus zgłasza FileZillę? Najpewniej masz instalator z ofertami (..._sponsored...-setup.exe). Defender nazywa go PUABundler:Win32/FileZilla_BundleInstaller, a w VirusTotal zgłosiło go 9 z 69 silników, wobec 0 z 70 dla zwykłego instalatora. Użyj zamiast niego zwykłego instalatora spod „Show additional download options”.
Czy FileZilla ma adware? Jej główny instalator może zawierać ofertę (u nas Google Chrome, z Accept i Decline, żadna nie zaznaczona). Zwykły instalator nie ma ofert.
Czy FileZilla z GitHuba jest bezpieczna? FileZilla nie jest dystrybuowana przez GitHub. Repozytorium na szczycie wyników Google podczas naszego wyszukiwania było fałszywe, a plik, do którego prowadziło, zawierał coś, co Defender wykrywa jako trojana.
Gdzie FileZilla przechowuje hasła? W folderze FileZilli w twoim profilu (%APPDATA%\FileZilla): sitemanager.xml dla zapisanych serwerów, recentservers.xml i filezilla.xml dla ostatnich, w base64, chyba że ustawisz hasło główne.
Czy WinSCP jest bezpieczniejszy niż FileZilla? Jego instalator nie ma ofert, a hasła zapisuje tylko na twoje życzenie. Oba programy są bezpieczne; ustaw hasło główne w każdym z nich, jeśli zapisujesz hasła.