FileZilla は最もよく使われている FTP クライアントの1つで、「FileZilla は安全?」はその中でも特によく検索される疑問です。よくある答えは意見にすぎません。そこで、ふつうの人がするとおりに Google で「filezilla download」を検索し、結果をたどり、それぞれが配っているものを別に用意した Windows 11 のテスト環境にダウンロードして、すべてのファイルを調べました。本物か、誰が署名したか、Microsoft Defender は何と言うか。FileZilla 公式の2種類のインストーラーも実行しました。
結論を先に言うと、FileZilla そのものは安全です。入手した本物のプログラムはすべて、開発者の Tim Kosse 氏(Portable 版は PortableApps.com)の署名付きで、Defender はどれからもマルウェアを検出しませんでした。プログラムよりも、どこからダウンロードするかのほうがずっと重要です。
30秒でわかる結論
- FileZilla のプログラムは安全で、通常のインストーラー(filezilla-project.org の「Show additional download options」の下)も安全です。FileZilla 以外は何も勧めてきませんでした。
- FileZilla 公式サイトの大きな緑のボタンからは、別のインストーラーがダウンロードされます。オファー(今回は Google Chrome)が付いたものです。Microsoft Defender はこのインストーラーを
PUABundler:Win32/FileZilla_BundleInstallerとして検出します。望ましくない可能性のあるバンドラーという判定です。サイトのボタンの下には「This installer may include bundled offers.」と注意書きがあります。 - 「filezilla download」の Google 検索1位は、FileZilla ですらありませんでした。FileZilla のページに見せかけた GitHub のページで、使い捨てのサイトを次々と経由して 115 MB の zip にたどり着きます。その中には、Microsoft Defender が
Trojan:Win32/Wacatac.H!mlとして検出するファイルが入っていました。 - ダウンロードサイトの多くは本物の FileZilla を配っていましたが、古いバージョンのことが多く、たいていはダウンロードボタンに見せかけた広告の向こう側です。1つは、FileZilla のオファー付きインストーラーを別の名前で配っていました。
- 保存したパスワード:初期設定のままだと、FileZilla はパスワードを PC 上のどのプログラムでも読める形で保存します。マスターパスワードを設定すれば解決します。
私自身の経験から言うと、ウイルス対策ソフトのベンダーとのやりとりは簡単ではなく、ソフトのインストーラーが誤検知されるのはよくある話です。FTPie の初期には、私たち自身が複数のベンダーに連絡して警告を取り下げてもらいました。FTPie は組み込みアプリを動かすために CefSharp のブラウザーを丸ごと搭載しており、アドウェアも同じ組み込みブラウザーをよく使うため、一部のベンダーに反応されたのです。だからこそ、FileZilla の実情がどうなのかを自分の目で確かめたいと思いました。
Google の案内先と、そこで手に入ったもの
| 入手元 | 手に入ったもの | 本物の FileZilla? | バージョン | Defender |
|---|---|---|---|---|
| filezilla-project.org、メインボタン | オファー付きインストーラー(Chrome) | はい、署名あり | 3.71.1(最新) | PUABundler:Win32/FileZilla_BundleInstaller |
| filezilla-project.org、「additional download options」 | 通常のインストーラー、または zip | はい、署名あり | 3.71.1 | 脅威なし |
| github.com/「FileZilla-Server」/…(Google 1位) | 4回のリダイレクト後に 115 MB の zip | いいえ | – | Trojan:Win32/Wacatac.H!ml |
| 「FileZilla for Windows」という題の GitHub gist | 確認したときには削除済み | – | – | – |
| sooftware | 通常のインストーラー(32ビット版が届きました) | はい、署名あり | 3.71.1 | 脅威なし |
| FilePuma | オファー付きインストーラーを改名したもの | はい、署名あり | 3.71.1 | PUABundler:… |
| MajorGeeks | zip(「due to the bundleware in the installer」) | はい、署名あり | 3.71.1 | 脅威なし |
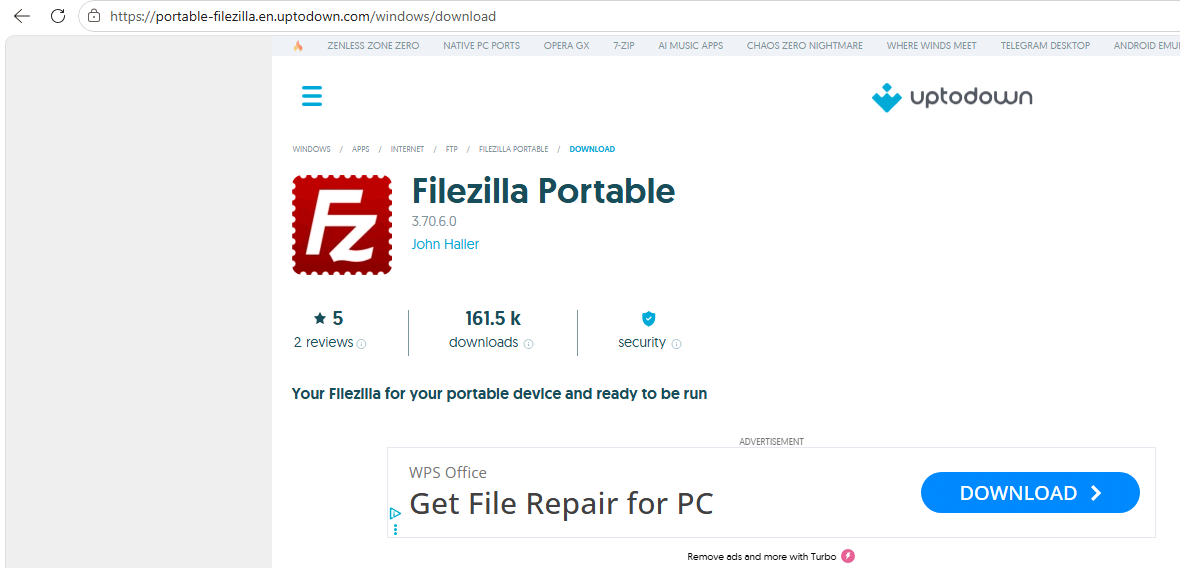
| Uptodown | FileZilla Portable(PortableApps.com のパッケージ) | はい、PortableApps.com の署名 | 3.70.6 | 脅威なし |
| SourceForge | 通常のインストーラー | はい、署名あり | 3.69.3(古い) | 脅威なし |
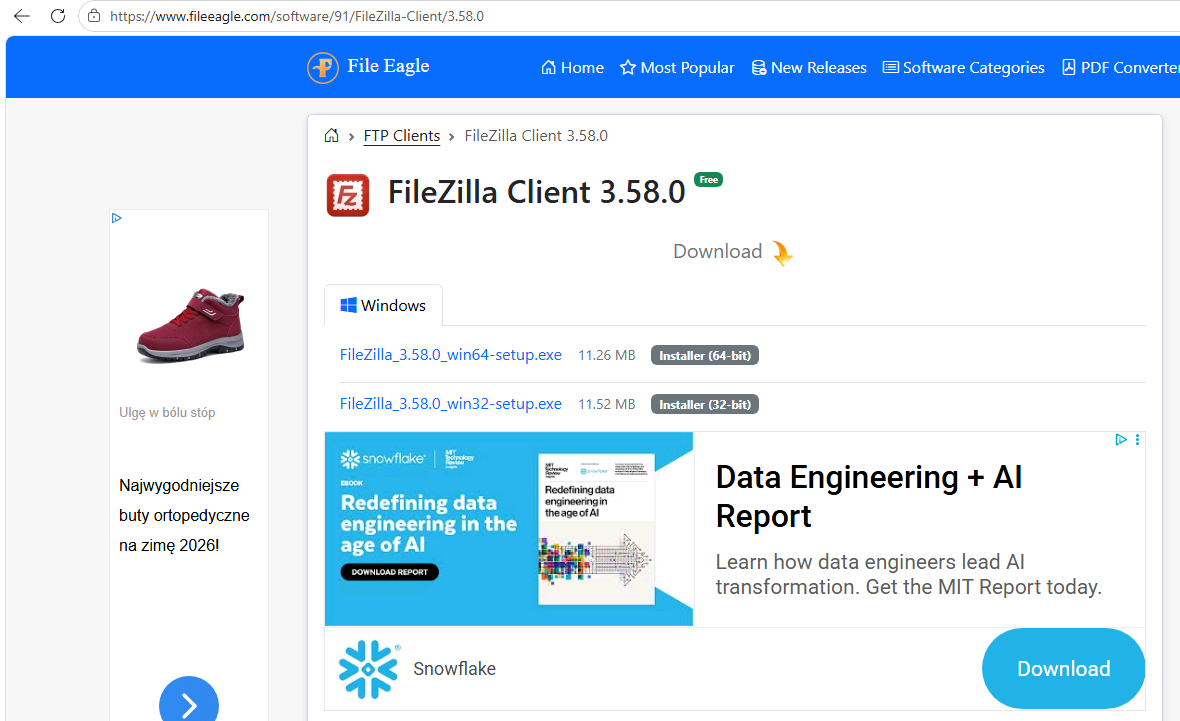
| FileEagle | 通常のインストーラー | はい、署名あり | 3.58.0(2022年3月) | 脅威なし |
| filezilla.cn(プロジェクトとは無関係) | 通常のインストーラー、第三者のクラウドストレージで配布 | はい、署名あり | 3.68.1(古い) | 脅威なし |
| filezilla.ru(プロジェクトとは無関係) | 通常のインストーラー、FileZilla Portable 3.63.2 | はい、署名あり | 3.67.0(古い) | 脅威なし |
| CNET、FossHub、Apponic、Softexia | ファイルなし:filezilla-project.org に誘導 | – | – | – |
Chocolatey(choco install filezilla) |
パッケージに通常のインストーラーを同梱 | はい(チェックサム一致) | 3.71.1 | – |
| winget | FileZilla のパッケージなし | – | – | – |
「署名あり」は、ファイルに有効なデジタル署名(FileZilla の開発者、Portable 版は PortableApps.com)があり、作成後に改変されていないことを意味します。未確認:software.informer と download.it(自動化したリクエストを拒否)、検索結果に出てきた無関係のスパムページ1件。重要なファイルの VirusTotal の結果は、下の「ウイルス対策エンジンの判定」を参照してください。
FileZilla 公式のダウンロードボタン
filezilla-project.org のメインボタン Download FileZilla Client を押すと、エディションの選択(無料の FileZilla、FileZilla Bundle、Pro、Pro Bundle)が開きます。無料版の「Download」でダウンロードされるのは FileZilla_3.71.1_win64_sponsored2-setup.exe です。ボタンのすぐ下には 「This installer may include bundled offers. Check below for more options.」と書かれています。
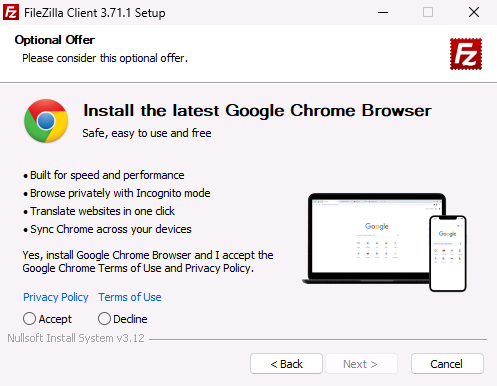
このインストーラーを実行すると(毎回まっさらに戻した Windows で2回)、インターネットからオファーを取得し、「Optional Offer: Install the latest Google Chrome Browser」という見出しのページを Accept と Decline の選択肢付きで表示しました。どちらも初期選択されておらず、選ぶまで Next ボタンはグレーのままなので、うっかり Chrome を入れてしまうことはありません。Decline の後は通常の FileZilla の画面が続きました。オファーは日や国によって変わることがあります(テストはポーランドから行いました)。
Microsoft Defender はこのインストーラーを PUABundler:Win32/FileZilla_BundleInstaller と分類します。バンドラー型の「望ましくない可能性のあるアプリケーション(PUA)」です。これはほかのソフトを同梱するインストーラーに Microsoft が付けるラベルで、マルウェアという判定ではありません。同じサイト・同じバージョンの通常のインストーラーは検出されません。
Windows がブロックするかどうかは PC によります。Windows の「望ましくない可能性のあるアプリのブロック」の設定(Windows セキュリティ > アプリとブラウザー コントロール > 評価ベースの保護)次第です。テスト環境では Defender の PUA 保護が監査モード(検出を記録するがブロックしない)で、Edge 自体の PUA ブロックはオフだったため、ダウンロードもインストーラーも何の警告もなく通りました。新品の家庭用 PC の状態は試しておらず、Microsoft のページを見てもはっきりしません。Defender のガイドは、組織に管理されていない PC では監査モードが既定だとしていますが、Windows 10 向けの一般ユーザー向けページはブロックが既定でオフだとしています。ご自分の PC で設定を確認してください。
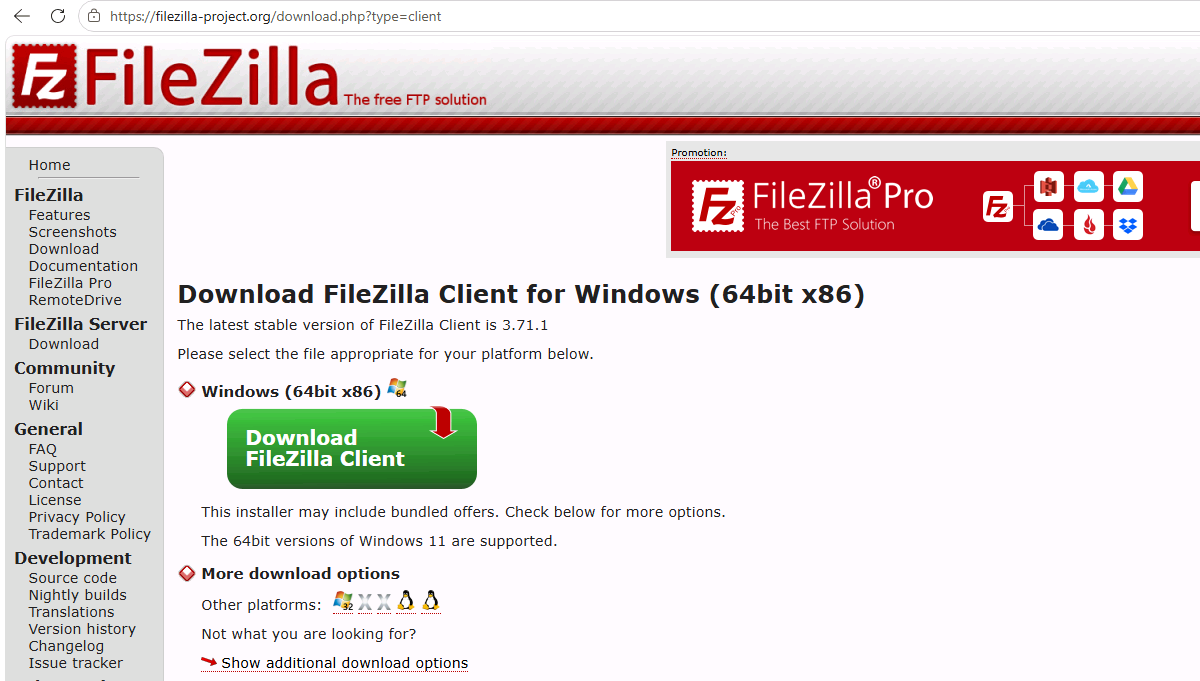
オファーなしで FileZilla を入手するには:filezilla-project.org でボタンの下の「Show additional download options」をクリックし、FileZilla_..._win64-setup.exe(または .zip)を選びます。中身は同じ FileZilla で、オファーは一切ありません。
Google の検索1位:偽の GitHub ページとトロイの木馬
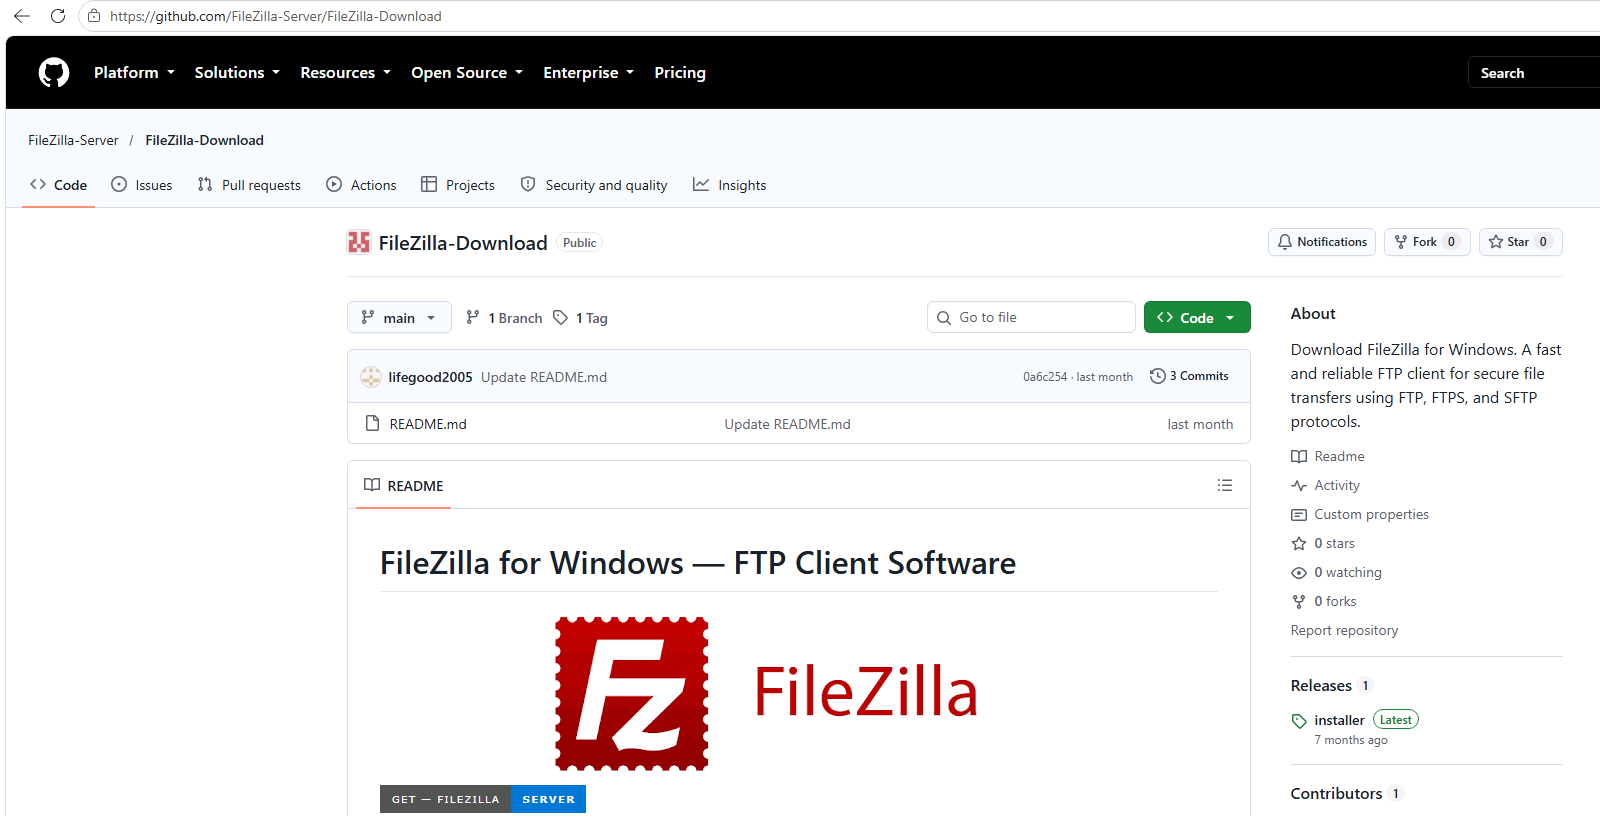
2026年10月24日、「filezilla download」の Google のオーガニック検索1位は、FileZilla-Server/FileZilla-Download という GitHub リポジトリでした。これは FileZilla のものではありません。「FileZilla-Server」アカウントが作られたのは2026年3月16日、リポジトリのわずか5分前で、リポジトリにはコードもスターもなく、FileZilla の一般的な説明を書いた README と大きな「GET FileZilla Server」ボタンがあるだけです。
このボタンは別アカウントの GitHub Pages サイトにつながり、本物そっくりの偽の GitHub ページ(「Loading package… Preparing files for download」)を表示します。その裏ではスクリプトが別ドメインからこっそりコードを読み込み、さらに2つの使い捨てドメインを経由して、やはり GitHub 風の最終ページに飛ばします。そこには「Download Now」ボタンがあります。手に入るのは 115 MB の zip で、大半は水増し用のデータです(ファイルを肥大化させるのは、大きなファイルをスキャンしないスキャナーをすり抜ける既知の手口で、MITRE ATT&CK では「binary padding」、T1027.001 と呼ばれています)。ページは訪問者ごとにアーカイブを作り、表示していたチェックサムは送られてきたファイルと一致しませんでした。
zip の中には、バージョン情報から Microsoft の接続マネージャーのインストーラー(cmstp.exe)を改名したものとわかる小さなプログラム(VirusTotal でも 61 エンジン中 0 が検出、「File distributed by Microsoft」と表示)と、その隣に cmutil.dll というファイルがありました。この Microsoft のプログラムは起動時にこの DLL を読み込みます。これは DLL サイドローディングと呼ばれる手口で、本物の信頼されたプログラムを使って攻撃者のコードを実行させます。ほかに大きなファイル2つが水増しに使われていました。
Microsoft Defender の動き:zip のダウンロードは許可し、スキャンでも問題なしと判定しました。ところが zip を展開した瞬間、リアルタイム保護が cmutil.dll を Trojan:Win32/Wacatac.H!ml として検出し、隔離しました。Defender が有効で最新の状態の Windows PC なら、おそらく守られます。ただし最後の段階になってからです。私たちは何も実行していません。
後日、同じページをふつうのブラウザーで開くと、ふつうの GitHub ページに飛ばされることもありました。偽のダウンロードの仕組みは、誰にマルウェアを渡すかを選ぶことがよくあります。10月24日の時点で、2つ目のおとりだった「FileZilla for Windows – Free FTP Client & Download」という題の GitHub gist はすでに消えていました。11月5日にはリポジトリはまだ GitHub にありましたが、その検索の Google 上位20件からは外れていました。同じ日に GitHub に通報しました。
ダウンロードサイト:本物のファイルが、偽のボタンの向こうに
ほとんどのダウンロードサイトは、署名付きの本物の FileZilla を配っていました。問題は別のところにありました。
- 古いバージョン。SourceForge の「最新」は 3.69.3、検索上位の FileEagle のページは 2022年3月の 3.58.0 で、13バージョン(3.59〜3.71 とその修正版)も遅れていました。非公式のミラー2つは 3.67 と 3.68 でした。
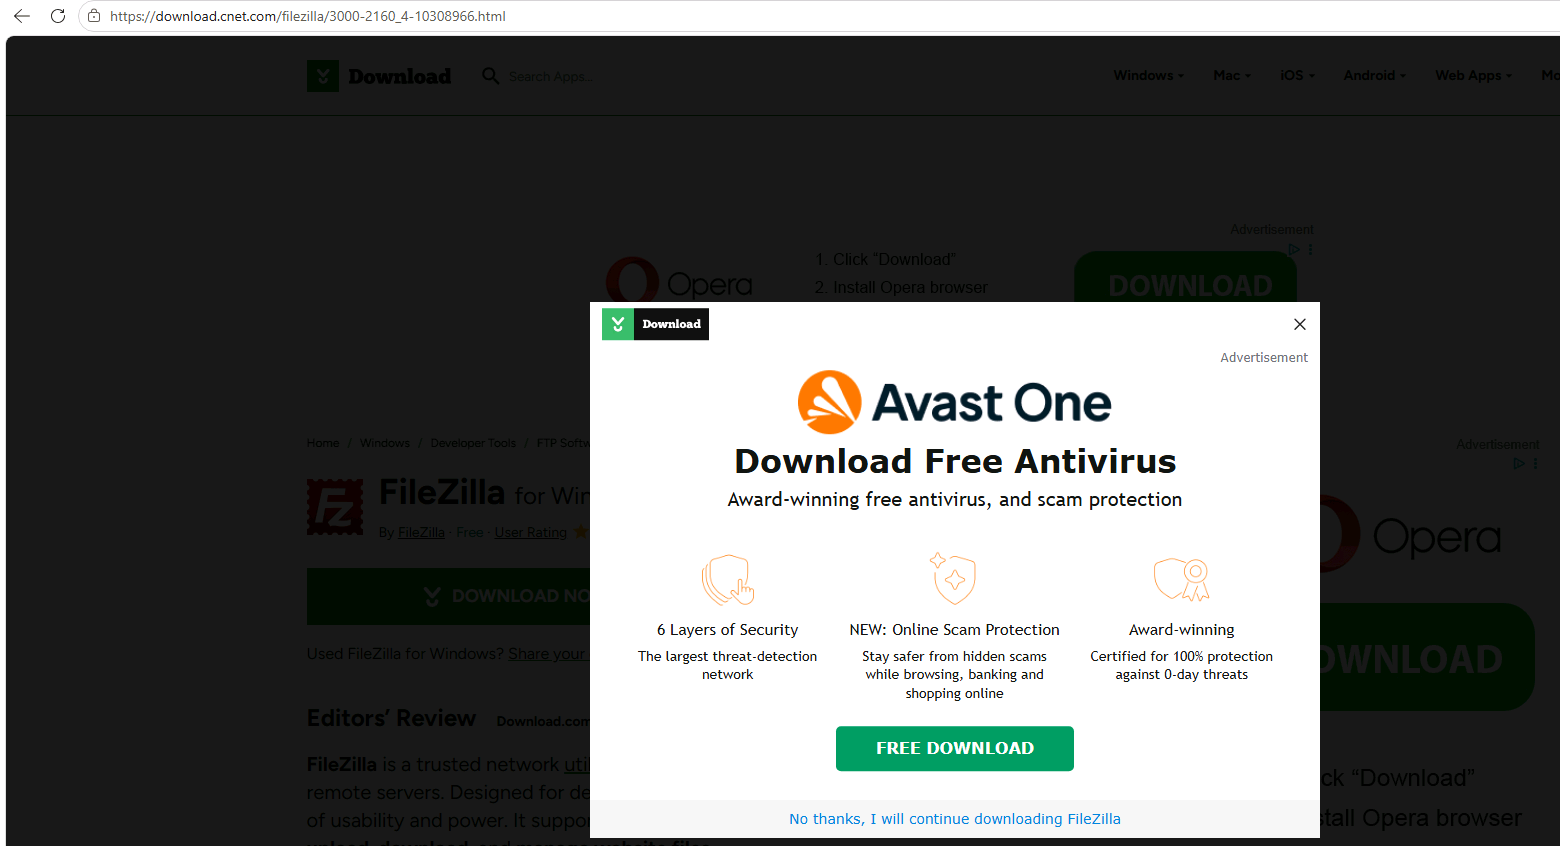
- ダウンロードボタンに見せかけた広告。sooftware、Uptodown、Apponic、CNET では、ダウンロードページで最初に目に入る大きなボタンが広告でした(「Start download」「Continue to Access」「Content ready: 2 steps」といった文言がポーランド語で表示されたほか、WPS Office の「Download」ボタンも)。FileEagle はファイルのリンクのすぐ下に Snowflake の「Download」広告を置いていました。CNET は Avast のポップアップを出したうえ、何も始まっていないのに「Your download has started」と表示しました。CNET はもうファイルを置いておらず、全画面広告の後に filezilla-project.org へ転送しました。
- 改名されたオファー。FilePuma からダウンロードしたものは、FileZilla のオファー付きインストーラーとバイト単位で同一で、
FileZilla_Client_(64bit)_v3.71.1.exeに改名されていました。つまり「PUABundler」の検出も Chrome のオファーもそのまま付いてきます。 - 良かったところ。FossHub と Softexia は公式サイトにリンクするだけ。MajorGeeks は「due to the bundleware in the installer」として FileZilla の zip だけを配布。Uptodown は確認できるチェックサムを公開しています(一致しました)。
ウイルス対策エンジンの判定
Defender は1つの意見にすぎないので、重要なファイルは VirusTotal でも調べました。VirusTotal では、約70のウイルス対策エンジンの判定をまとめて見られます。ハッシュで検索したので、何もアップロードしていません。以下は2026年11月5日時点の結果です。各スコアは最新のレポートにリンクしているので、変わっている可能性があります。
| ファイル | 検出したエンジン | 判定内容 |
|---|---|---|
| FileZilla の通常のインストーラー | 70 中 0 | なし |
| FileZilla のオファー付きインストーラー | 69 中 9 | 6つはアドウェアまたは望ましくない可能性あり(Microsoft を含む)。3つは脅威名のない汎用的な判定 |
偽ダウンロードの cmutil.dll |
69 中 39 | VirusTotal の総合ラベル:trojan.yogi/stealer |
偽ダウンロードの改名された cmstp.exe |
61 中 0 | 「File distributed by Microsoft」 |
| 偽ダウンロードの 115 MB の zip | VirusTotal に記録なし | このファイルの記録はなく、訪問者ごとにアーカイブを作るページと辻褄が合います |
| FileEagle の FileZilla 3.58.0 | 68 中 1 | 署名付きの本物のファイルに対する汎用的な判定が1件(W32.AIDetectMalware)。最後の解析は7か月前 |
最初の2行の差はオファーです。同じプログラム、同じバージョンでも、オファーを含むインストーラーにだけ検出が出ます。
インストール後の FileZilla は安全?保存したパスワード
プログラムは安全ですが、変えておきたい初期設定が1つあります。最初の接続時、FileZilla はパスワードを記憶するか尋ね、「Save passwords」が初期選択されています。そのまま進むと、パスワードはプロファイル内の FileZilla のファイル(recentservers.xml、filezilla.xml、保存したサイトは sitemanager.xml)に base64 で保存されます。base64 は誰でも1ステップで元に戻せる符号化なので、あなたのアカウントで動くプログラムなら何でも読めてしまいます。代わりに「Save passwords protected by a master password」を選んでください(後からでも Settings > Interface > Passwords で変更できます)。確認したところ、その場合ファイルには暗号化されたデータしか残りませんでした。
WinSCP は安全?
WinSCP 6.7 でも同じ確認をしました。winscp.net のインストーラーは開発者(Martin Prikryl 氏)の署名付きで、オファーは一切ありませんでした。「Save password (not recommended)」にチェックを入れない限りパスワードは保存されず、保存する場合は元に戻せる難読化を使うので、どちらのアプリでもマスターパスワードを設定しましょう。詳しくは WinSCP と FileZilla の比較テストをご覧ください。
FileZilla を安全にダウンロードする方法
- 検索結果や GitHub のページからではなく、自分で filezilla-project.org を開きます(アドレスを入力)。
- 「Show additional download options」をクリックし、通常のインストーラーか zip を選びます。
- ダウンロード後、ファイルを右クリック > プロパティ > デジタル署名で、Tim Kosse と表示されることを確認します。
- ダウンロードサイトで、ファイル名がはっきり書かれていない大きなボタンは無視し、ファイル名を探します。
- オフになっていれば、望ましくない可能性のあるアプリのブロック(Windows セキュリティ > アプリとブラウザー コントロール > 評価ベースの保護)をオンにします。
- FileZilla でパスワードを保存する前に、マスターパスワードを設定します。
もう1つの選択肢:FTPie
私たちは FTPie を作っているので中立ではありません。ただ、このページの目的は FileZilla を悪く見せることでも、FTPie を良く見せることでもありません。FileZilla そのものは安全で、上で挙げた問題の多くはプログラムの中ではなく、その周りにあります。
マスターパスワードのことを考えたくないなら、FTPie は保存したログイン情報をすべて既定で暗号化します(AES-256。鍵はあなたのアカウント用に Windows が保護し、App Lock をオンにすればあなた自身のパスワードで保護)。配布するファイルにはすべてコード署名をしています。FTP、FTPS、SFTP に加え、クラウドストレージ(FTPie Pro)にも接続できます。
テスト方法
| 検索 | 2026年10月24日の Google(米国、デスクトップ):「filezilla download」(上位30件)と「download filezilla for windows」(上位20件)。入手元19件のうち16件を確認(2件は自動化したリクエストを拒否、1件は無関係のスパムページ)、加えて winget と Chocolatey |
| マシン | Windows 11 Enterprise(評価版)ビルド 26100 の仮想マシン、クリーンなスナップショットから起動、ポーランドから閲覧。Microsoft Edge 155、その日の定義ファイル(1.461.188.0〜1.461.199.0)の Microsoft Defender。FileZilla の公式ファイルは11月5日に10月27日の定義ファイル(1.461.224.0)で再スキャンし、結果は同じ |
| 各ファイル | SHA-256 を FileZilla の公式ファイルと照合、デジタル署名、Microsoft Defender でのスキャン、アーカイブは展開して中身を全件確認。偽の仕組みから得たものは一切実行していません(テスト環境は社内ネットワークから切り離していませんでした) |
| インストーラー | FileZilla 公式の2種類のインストーラーをクリーンな状態から実行(オファー付きは2回)、全画面を記録(WinSCP と FileZilla の比較のテスト1)。ダウンロードサイトのファイルは確認のみで、インストールはしていません |
| VirusTotal | 2026年11月5日に Web サイトでハッシュ検索。アップロードはなし |
| 日付 | 2026年10月24日〜26日、11月5日に再確認。ダウンロードサイト、オファー、検索結果は毎日変わるので、これはその時点の記録です |
よくある質問
FileZilla は安全に使える?はい。FileZilla のプログラムはオープンソースで開発者の署名付きです。確認した本物のコピーからは、Defender はマルウェアを検出しませんでした(オファー付きのインストーラーだけを望ましくないソフトとして検出します)。リスクはその周りにあります。メインのインストーラーのオファー、偽のダウンロードサイト、パスワードの初期設定です。
FileZilla は無料?はい。FileZilla Client は無料のオープンソースです。Amazon S3、Google Drive、Dropbox などのクラウドストレージに対応した FileZilla Pro は有料版で、ダウンロードページでは両方が提供されています。
FileZilla はウイルス(マルウェア)?いいえ。Microsoft Defender は、FileZilla のメインのダウンロードボタンから入手できるインストーラーを、ほかのソフトを勧めるため「望ましくない可能性のあるバンドラー」として検出します。プログラム本体と通常のインストーラーは検出されません。
ウイルス対策ソフトが FileZilla を検出するのはなぜ?おそらくオファー付きのインストーラー(..._sponsored...-setup.exe)をお持ちです。Defender はこれを PUABundler:Win32/FileZilla_BundleInstaller と呼び、VirusTotal では69エンジン中9が検出しました(通常のインストーラーは70中0)。代わりに「Show additional download options」の通常のインストーラーを使ってください。
FileZilla にはアドウェアが付いている?メインのインストーラーにはオファーが含まれることがあります(今回は Google Chrome で、Accept と Decline のどちらも初期選択なし)。通常のインストーラーにオファーはありません。
GitHub の FileZilla は安全?FileZilla は GitHub では配布されていません。検索時に Google の上位にあった GitHub リポジトリは偽物で、その誘導先のファイルには Defender がトロイの木馬として検出するものが含まれていました。
FileZilla のパスワードはどこに保存される?プロファイル内の FileZilla フォルダー(%APPDATA%\FileZilla)です。保存したサイトは sitemanager.xml、最近の接続は recentservers.xml と filezilla.xml に、マスターパスワードを設定しない限り base64 で保存されます。
WinSCP は FileZilla より安全?WinSCP のインストーラーにはオファーがなく、頼まない限りパスワードを保存しません。どちらのプログラムも安全です。パスワードを保存するなら、どちらでもマスターパスワードを設定しましょう。