FileZilla(파일질라)는 가장 많이 쓰이는 FTP 클라이언트 중 하나이고, "파일질라 안전한가요?"는 이 프로그램에 대해 가장 많이 검색되는 질문 중 하나입니다. 흔한 답변은 의견일 뿐입니다. 그래서 누구나 하듯이 구글에서 "filezilla download"를 검색하고, 결과를 따라가서, 각 결과가 주는 파일을 별도의 Windows 11 테스트 환경에 내려받아 모든 파일을 확인했습니다. 진짜인지, 누가 서명했는지, Microsoft Defender는 뭐라고 하는지. FileZilla의 공식 설치 파일 두 종류도 실행해 봤습니다.
요약하면 FileZilla 자체는 안전합니다. 받은 진짜 프로그램은 모두 개발자 Tim Kosse(Portable 패키지는 PortableApps.com)의 서명이 있었고, Defender는 어디에서도 악성 코드를 찾지 못했습니다. 프로그램보다 어디서 내려받느냐가 훨씬 중요합니다.
30초 결론
- FileZilla 프로그램은 안전하고, 일반 설치 파일(filezilla-project.org의 "Show additional download options" 아래)도 안전합니다. FileZilla 말고는 아무것도 권하지 않았습니다.
- FileZilla 공식 사이트의 큰 초록색 버튼은 다른 설치 파일을 줍니다. 제안(이번에는 Google Chrome)이 붙은 설치 파일입니다. Microsoft Defender는 이 설치 파일을
PUABundler:Win32/FileZilla_BundleInstaller로 탐지합니다. 사용자 동의 없이 설치될 수 있는 번들러라는 판정입니다. 사이트도 버튼 아래에 "This installer may include bundled offers."라고 경고합니다. - "filezilla download"의 구글 검색 1위는 FileZilla가 아니었습니다. FileZilla 페이지처럼 꾸민 GitHub 페이지였고, 일회용 사이트를 줄줄이 거쳐 115 MB짜리 zip으로 이어졌습니다. 그 안에는 Microsoft Defender가
Trojan:Win32/Wacatac.H!ml로 탐지하는 파일이 있었습니다. - 다운로드 사이트는 대부분 진짜 FileZilla를 줬지만, 오래된 버전인 경우가 많았고, 대개 다운로드 버튼처럼 꾸민 광고 뒤에 있었습니다. 한 곳은 FileZilla의 제안 포함 설치 파일을 이름만 바꿔 배포했습니다.
- 저장된 비밀번호: 기본 설정에서 FileZilla는 PC의 어떤 프로그램이든 읽을 수 있는 형태로 비밀번호를 저장합니다. 마스터 비밀번호를 설정하면 해결됩니다.
제 경험상 백신 업체와 일을 하는 건 쉽지 않고, 소프트웨어 설치 파일의 오탐은 흔한 일입니다. FTPie 초기에 저희도 여러 업체에 직접 연락해 경고를 없앴습니다. FTPie는 내장 앱이 돌아가도록 CefSharp 브라우저를 통째로 탑재하는데, 애드웨어도 같은 내장 브라우저를 자주 쓰다 보니 일부 업체가 반응했던 것입니다. 그래서 FileZilla의 실제 상황이 어떤지 직접 확인하고 싶었습니다.
구글이 안내한 곳과 거기서 받은 것
| 출처 | 받은 것 | 진짜 FileZilla? | 버전 | Defender |
|---|---|---|---|---|
| filezilla-project.org, 기본 버튼 | 제안 포함 설치 파일(Chrome) | 예, 서명 있음 | 3.71.1(최신) | PUABundler:Win32/FileZilla_BundleInstaller |
| filezilla-project.org, "additional download options" | 일반 설치 파일 또는 zip | 예, 서명 있음 | 3.71.1 | 위협 없음 |
| github.com/"FileZilla-Server"/…(구글 1위) | 리디렉션 4번 뒤 115 MB zip | 아니요 | – | Trojan:Win32/Wacatac.H!ml |
| "FileZilla for Windows"라는 제목의 GitHub gist | 확인했을 때 이미 삭제됨 | – | – | – |
| sooftware | 일반 설치 파일(32비트 버전을 받음) | 예, 서명 있음 | 3.71.1 | 위협 없음 |
| FilePuma | 제안 포함 설치 파일, 이름만 바꿈 | 예, 서명 있음 | 3.71.1 | PUABundler:… |
| MajorGeeks | zip("due to the bundleware in the installer") | 예, 서명 있음 | 3.71.1 | 위협 없음 |
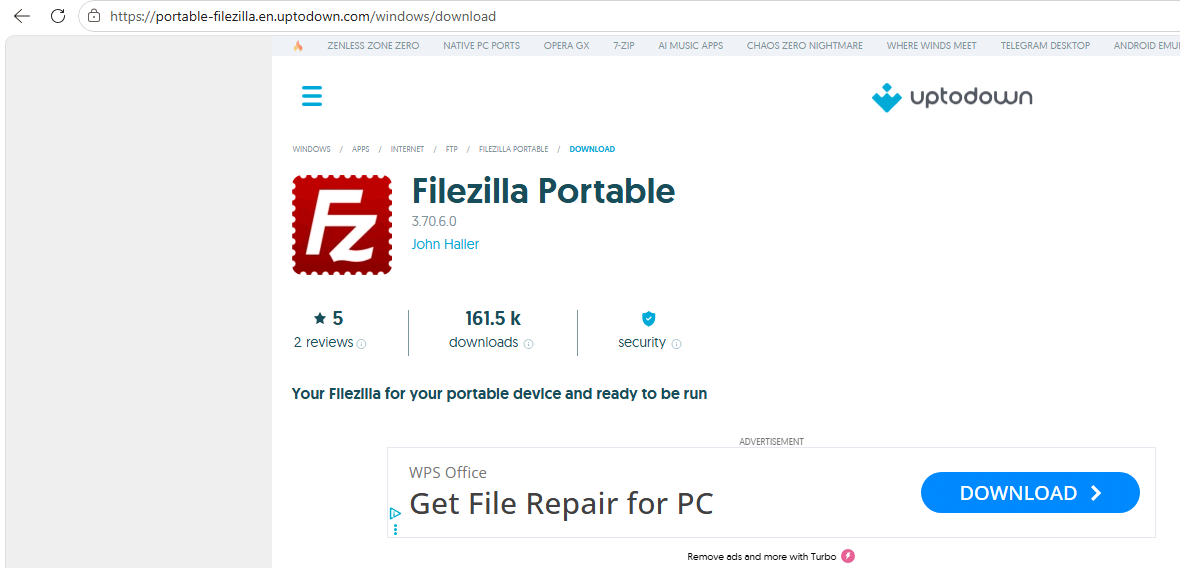
| Uptodown | FileZilla Portable(PortableApps.com 패키지) | 예, PortableApps.com 서명 | 3.70.6 | 위협 없음 |
| SourceForge | 일반 설치 파일 | 예, 서명 있음 | 3.69.3(구버전) | 위협 없음 |
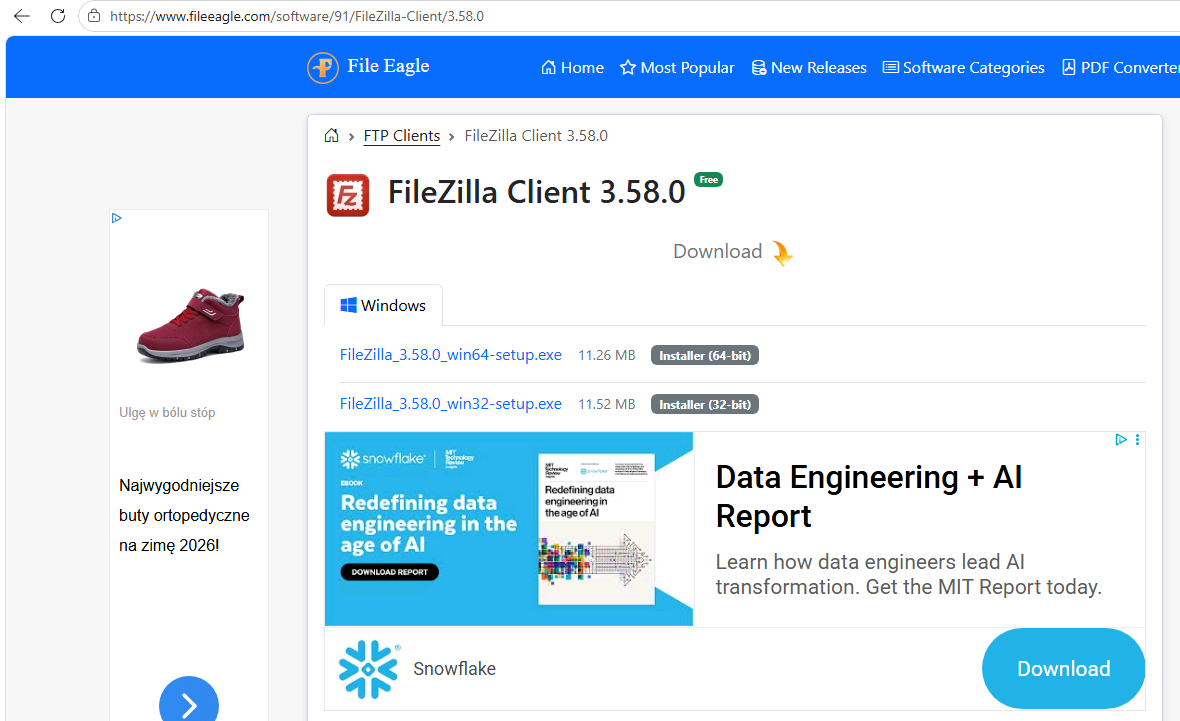
| FileEagle | 일반 설치 파일 | 예, 서명 있음 | 3.58.0(2022년 3월) | 위협 없음 |
| filezilla.cn(프로젝트와 무관) | 일반 설치 파일, 다른 사람의 클라우드 저장소에 올라가 있음 | 예, 서명 있음 | 3.68.1(구버전) | 위협 없음 |
| filezilla.ru(프로젝트와 무관) | 일반 설치 파일, FileZilla Portable 3.63.2 | 예, 서명 있음 | 3.67.0(구버전) | 위협 없음 |
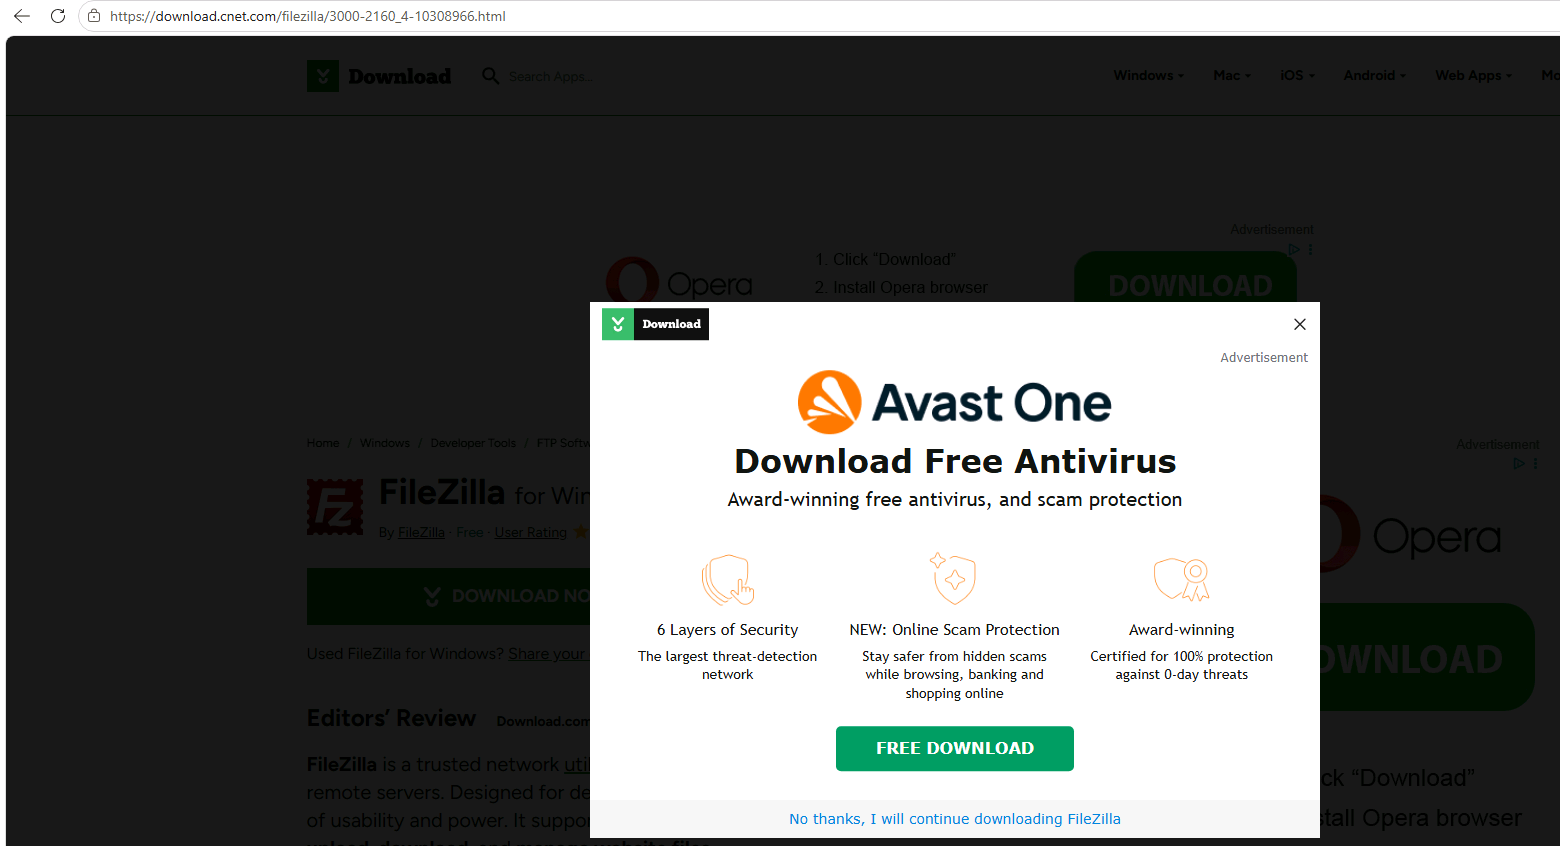
| CNET, FossHub, Apponic, Softexia | 파일 없음: filezilla-project.org로 안내 | – | – | – |
Chocolatey(choco install filezilla) |
패키지에 일반 설치 파일 포함 | 예(체크섬 일치) | 3.71.1 | – |
| winget | FileZilla 패키지 없음 | – | – | – |
"서명 있음"은 파일에 유효한 디지털 서명(FileZilla 개발자, Portable 패키지는 PortableApps.com)이 있어 만들어진 뒤 변조되지 않았다는 뜻입니다. 확인하지 못한 곳: software.informer와 download.it(자동화된 요청을 거부), 검색 결과에 나온 무관한 스팸 페이지 1곳. 중요한 파일의 VirusTotal 결과는 아래 "백신 엔진의 판정"을 보세요.
FileZilla 공식 다운로드 버튼
filezilla-project.org의 기본 버튼 Download FileZilla Client를 누르면 에디션 선택(무료 FileZilla, FileZilla Bundle, Pro, Pro Bundle)이 열립니다. 무료 버전의 "Download"를 누르면 FileZilla_3.71.1_win64_sponsored2-setup.exe를 받게 됩니다. 버튼 바로 아래에는 "This installer may include bundled offers. Check below for more options."라고 적혀 있습니다.
이 설치 파일을 실행하자(매번 새로 초기화한 Windows에서 두 번), 인터넷에서 제안을 받아와 "Optional Offer: Install the latest Google Chrome Browser"라는 제목의 페이지를 Accept와 Decline 선택지와 함께 보여 줬습니다. 둘 다 미리 선택되어 있지 않았고, 고르기 전까지 Next 버튼이 회색으로 비활성화되어 있어 실수로 Chrome을 설치할 수는 없습니다. Decline 뒤에는 일반적인 FileZilla 화면이 이어졌습니다. 제안은 날짜와 국가에 따라 다를 수 있습니다(테스트는 폴란드에서 했습니다).
Microsoft Defender는 이 설치 파일을 PUABundler:Win32/FileZilla_BundleInstaller로 분류합니다. 번들러 유형의 "사용자 동의 없이 설치될 수 있는 애플리케이션(PUA)"입니다. 다른 소프트웨어를 함께 설치하는 설치 파일에 Microsoft가 붙이는 라벨이며, 악성 코드라는 판정은 아닙니다. 같은 사이트의 같은 버전 일반 설치 파일은 탐지되지 않습니다.
Windows가 이를 차단하는지는 PC마다 다릅니다. Windows의 "사용자 동의 없이 설치된 앱 차단" 설정(Windows 보안 > 앱 및 브라우저 컨트롤 > 평판 기반 보호)에 달려 있습니다. 테스트 PC에서는 Defender의 PUA 보호가 감사 모드(탐지를 기록하지만 차단하지 않음)였고 Edge 자체의 PUA 차단은 꺼져 있어서, 다운로드와 설치 파일 모두 아무 경고 없이 통과했습니다. 새로 설치한 가정용 PC는 시험하지 않았고, Microsoft의 문서도 명확하지 않습니다. Defender 가이드는 조직이 관리하지 않는 PC에서는 감사 모드가 기본이라고 하지만, Windows 10 일반 사용자용 페이지는 차단이 기본적으로 꺼져 있다고 합니다. 그러니 직접 PC의 설정을 확인하세요.
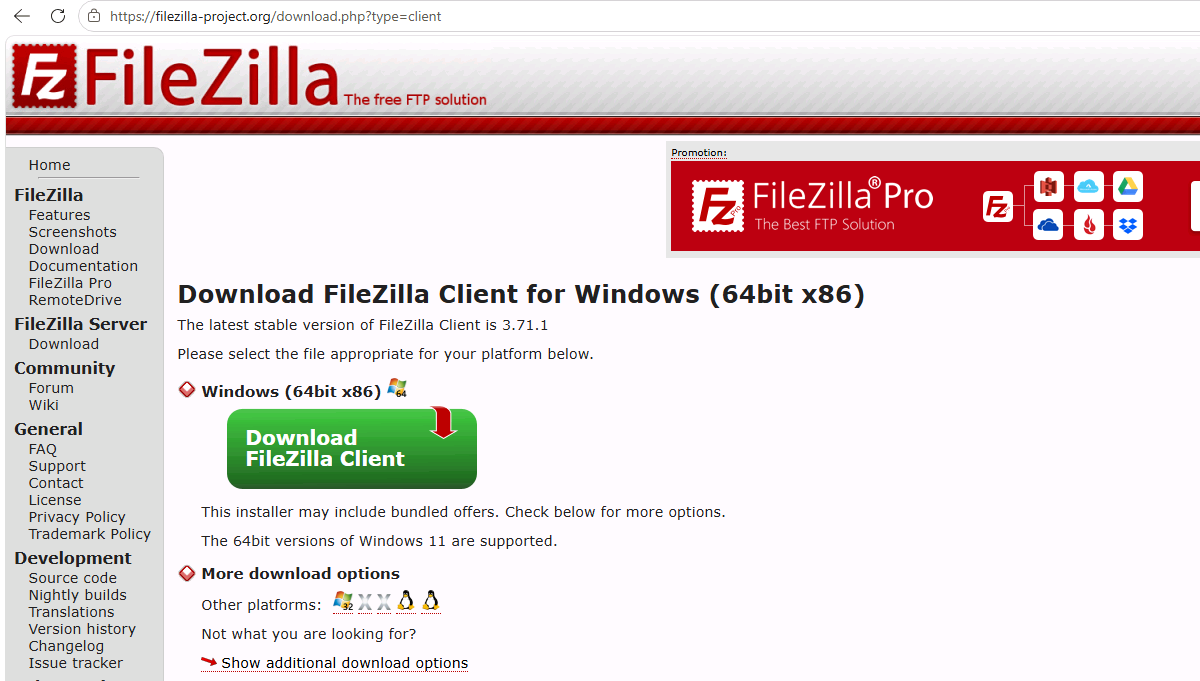
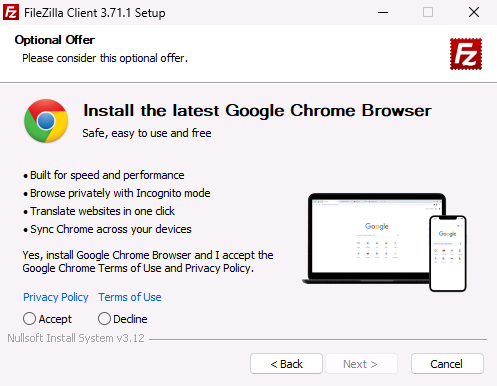
제안 없이 FileZilla를 받는 방법: filezilla-project.org에서 버튼 아래의 "Show additional download options"를 누르고 FileZilla_..._win64-setup.exe(또는 .zip)를 받으세요. 같은 FileZilla이고, 제안은 전혀 없습니다.
구글 검색 1위: 가짜 GitHub 페이지와 트로이 목마
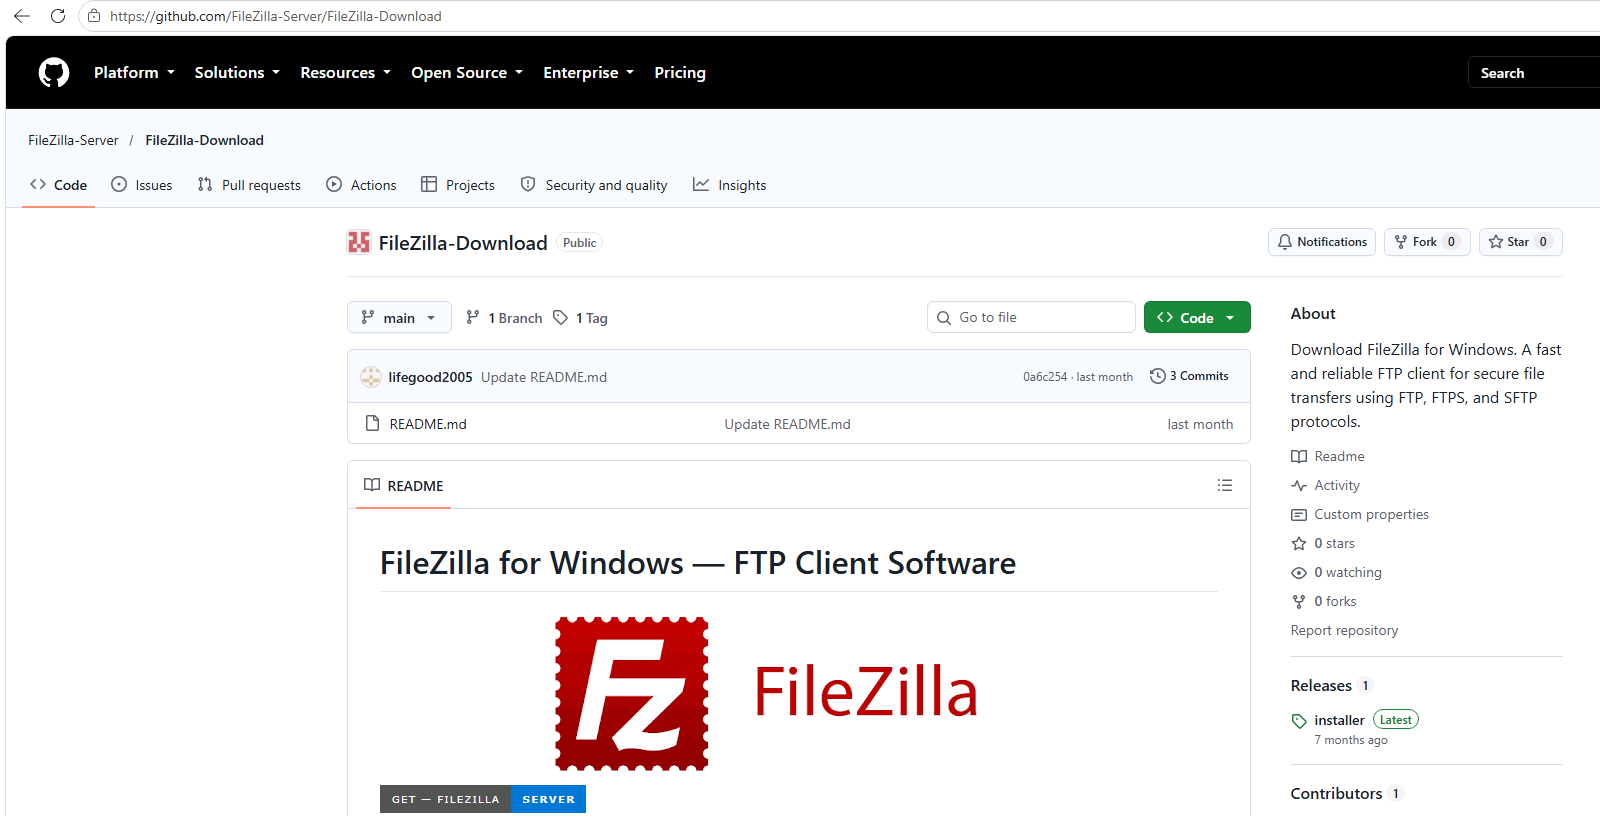
2026년 10월 24일, "filezilla download"의 구글 자연 검색 1위는 FileZilla-Server/FileZilla-Download라는 GitHub 저장소였습니다. FileZilla의 것이 아닙니다. "FileZilla-Server" 계정은 2026년 3월 16일, 저장소보다 겨우 5분 먼저 만들어졌고, 저장소에는 코드도 스타도 없이 FileZilla에 대한 일반적인 안내가 담긴 README와 큰 "GET FileZilla Server" 버튼만 있습니다.
이 버튼은 다른 계정의 GitHub Pages 사이트로 이어지는데, 그럴듯한 가짜 GitHub 페이지("Loading package… Preparing files for download")를 보여 줍니다. 그 뒤에서는 스크립트가 다른 도메인의 코드를 몰래 불러오고, 이 코드가 브라우저를 일회용 도메인 두 곳을 더 거쳐 다시 GitHub처럼 꾸민 마지막 페이지로 보냅니다. 거기에 "Download Now" 버튼이 있습니다. 받게 되는 것은 115 MB짜리 zip으로, 대부분 부풀리기용 데이터입니다(파일을 부풀리는 것은 큰 파일을 건너뛰는 스캐너를 피하는 알려진 수법으로, MITRE ATT&CK에서는 "binary padding", T1027.001이라고 부릅니다). 페이지는 방문자마다 압축 파일을 새로 만들었고, 안내한 체크섬은 실제로 보낸 파일과 맞지 않았습니다.
zip 안에는 버전 정보로 보아 Microsoft 연결 관리자 설치 프로그램(cmstp.exe)의 이름을 바꾼 것인 작은 프로그램(VirusTotal도 61개 엔진 중 0개가 탐지했고 "File distributed by Microsoft"라고 표시)과, 그 옆에 cmutil.dll이라는 파일이 있었습니다. 이 Microsoft 프로그램은 시작할 때 이 DLL을 불러옵니다. 이를 DLL 사이드로딩이라고 하며, 진짜이고 신뢰받는 프로그램을 이용해 공격자의 코드를 실행하는 수법입니다. 큰 파일 두 개가 더 들어 있어 압축 파일을 부풀렸습니다.
Microsoft Defender의 대응: zip의 다운로드는 허용했고 검사에서도 깨끗하다고 판단했습니다. 그러나 zip을 푸는 순간 실시간 보호가 cmutil.dll을 Trojan:Win32/Wacatac.H!ml로 탐지해 격리했습니다. Defender가 켜져 있고 최신 상태인 Windows PC라면 아마 보호되겠지만, 마지막 단계에서야 막힙니다. 저희는 아무것도 실행하지 않았습니다.
나중에 일반 브라우저로 같은 페이지를 열자, 평범한 GitHub 페이지로 보내질 때도 있었습니다. 가짜 다운로드 경로는 누구에게 악성 파일을 줄지 고르는 경우가 많습니다. 10월 24일에는 두 번째 미끼였던 "FileZilla for Windows – Free FTP Client & Download"라는 제목의 GitHub gist가 이미 사라진 상태였습니다. 11월 5일에도 저장소는 GitHub에 남아 있었지만, 그 검색어의 구글 상위 20위에서는 빠졌습니다. 같은 날 GitHub에 신고했습니다.
다운로드 사이트: 진짜 파일, 가짜 버튼 뒤에
대부분의 다운로드 사이트는 서명된 진짜 FileZilla 파일을 줬습니다. 문제는 다른 데 있었습니다.
- 오래된 버전. SourceForge의 "최신"은 3.69.3이었고, 검색 상위의 FileEagle 페이지는 2022년 3월의 3.58.0을 제공해 13개 버전(3.59~3.71과 그 수정판)이나 뒤처져 있었습니다. 비공식 미러 두 곳은 3.67과 3.68이었습니다.
- 다운로드 버튼처럼 꾸민 광고. sooftware, Uptodown, Apponic, CNET에서는 다운로드 페이지의 첫 번째 큰 버튼이 광고였습니다("Start download", "Continue to Access", "Content ready: 2 steps" 같은 문구가 저희에게는 폴란드어로 표시됐고, WPS Office의 "Download" 버튼도 있었습니다). FileEagle은 파일 링크 바로 아래에 Snowflake의 "Download" 광고를 두었습니다. CNET은 Avast 팝업까지 띄운 뒤, 아무것도 시작되지 않았는데 "Your download has started"라고 표시했습니다. CNET은 더 이상 파일을 호스팅하지 않으며, 전체 화면 광고 뒤에 filezilla-project.org로 보냈습니다.
- 이름만 바꾼 제안. FilePuma에서 받은 파일은 FileZilla의 제안 포함 설치 파일과 바이트 단위로 같았고, 이름만
FileZilla_Client_(64bit)_v3.71.1.exe로 바뀌어 있었습니다. 그러니 "PUABundler" 탐지와 Chrome 제안도 그대로 따라옵니다. - 좋았던 곳. FossHub와 Softexia는 공식 사이트로 연결만 하고, MajorGeeks는 "due to the bundleware in the installer"라며 FileZilla의 zip만 제공하며, Uptodown은 확인할 수 있는 체크섬을 공개합니다(일치했습니다).
백신 엔진의 판정
Defender는 하나의 의견일 뿐이라, 중요한 파일은 VirusTotal에서도 찾아봤습니다. VirusTotal은 약 70개 백신 엔진이 파일을 어떻게 판정하는지 보여 줍니다. 해시로 검색했기 때문에 아무것도 업로드하지 않았습니다. 아래는 2026년 11월 5일 기준 결과이며, 각 수치는 최신 보고서로 연결되므로 바뀌었을 수 있습니다.
| 파일 | 탐지한 엔진 | 판정 내용 |
|---|---|---|
| FileZilla 일반 설치 파일 | 70개 중 0개 | 없음 |
| FileZilla 제안 포함 설치 파일 | 69개 중 9개 | 6개는 애드웨어 또는 원치 않는 프로그램(Microsoft 포함), 3개는 위협 이름이 없는 일반 판정 |
가짜 다운로드의 cmutil.dll |
69개 중 39개 | VirusTotal 요약 라벨: trojan.yogi/stealer |
가짜 다운로드의 이름 바꾼 cmstp.exe |
61개 중 0개 | "File distributed by Microsoft" |
| 가짜 다운로드의 115 MB zip | VirusTotal에 없음 | 이 파일의 기록이 없었는데, 방문자마다 압축 파일을 새로 만드는 페이지와 맞아떨어집니다 |
| FileEagle의 FileZilla 3.58.0 | 68개 중 1개 | 서명된 진짜 파일에 대한 일반 판정 1건(W32.AIDetectMalware), 마지막 분석은 7개월 전 |
첫 두 줄의 차이는 제안입니다. 같은 프로그램, 같은 버전인데도 제안이 붙은 설치 파일에서만 탐지가 나옵니다.
설치한 뒤의 FileZilla는 안전한가요? 저장된 비밀번호
프로그램은 안전하지만, 바꿔 두면 좋은 기본 설정이 하나 있습니다. 처음 접속할 때 FileZilla는 비밀번호를 기억할지 묻고, "Save passwords"가 미리 선택되어 있습니다. 그대로 두면 비밀번호가 프로필의 FileZilla 파일(recentservers.xml, filezilla.xml, 저장한 사이트는 sitemanager.xml)에 base64로 저장됩니다. base64는 누구나 한 번에 되돌릴 수 있는 인코딩이라, 내 계정으로 실행되는 프로그램이면 무엇이든 읽을 수 있습니다. 대신 "Save passwords protected by a master password"를 고르세요(나중에 Settings > Interface > Passwords에서도 바꿀 수 있습니다). 확인해 보니 이 경우 파일에는 암호화된 데이터만 남았습니다.
WinSCP는 안전한가요?
WinSCP 6.7도 같은 방식으로 확인했습니다. winscp.net의 설치 파일은 개발자(Martin Prikryl)의 서명이 있었고 제안은 전혀 없었습니다. "Save password (not recommended)"에 체크하지 않으면 비밀번호를 저장하지 않으며, 체크하면 되돌릴 수 있는 방식으로 뒤섞어 저장하므로 두 앱 모두 마스터 비밀번호를 설정하세요. 자세한 내용은 WinSCP와 FileZilla 비교 테스트에서 볼 수 있습니다.
FileZilla를 안전하게 내려받는 방법
- 검색 결과나 GitHub 페이지가 아니라 직접 filezilla-project.org로 가세요(주소를 입력).
- "Show additional download options"를 누르고 일반 설치 파일이나 zip을 받으세요.
- 받은 뒤 파일을 마우스 오른쪽 버튼으로 클릭 > 속성 > 디지털 서명에서 Tim Kosse로 표시되는지 확인하세요.
- 다운로드 사이트에서 정확한 파일명이 적혀 있지 않은 큰 버튼은 무시하고, 파일명을 찾으세요.
- 꺼져 있다면 사용자 동의 없이 설치된 앱 차단(Windows 보안 > 앱 및 브라우저 컨트롤 > 평판 기반 보호)을 켜세요.
- FileZilla에서 비밀번호를 저장하기 전에 마스터 비밀번호를 설정하세요.
또 다른 선택지: FTPie
저희가 FTPie를 만들기 때문에 중립적이지는 않습니다. 하지만 이 페이지의 목적은 FileZilla를 나쁘게, FTPie를 좋게 보이게 하는 것이 아닙니다. FileZilla 자체는 안전하고, 위의 문제는 대부분 프로그램 안이 아니라 그 주변에 있습니다.
마스터 비밀번호까지 신경 쓰고 싶지 않다면, FTPie는 저장한 로그인 정보를 기본적으로 모두 암호화합니다(AES-256, 키는 Windows가 내 계정용으로 보호하며, App Lock을 켜면 내 비밀번호로 보호). 배포하는 모든 파일에는 코드 서명이 되어 있습니다. FTP, FTPS, SFTP는 물론 클라우드 저장소(FTPie Pro)에도 연결됩니다.
테스트 방법
| 검색 | 2026년 10월 24일 구글(미국, 데스크톱): "filezilla download"(상위 30개)와 "download filezilla for windows"(상위 20개). 출처 19곳 중 16곳 확인(2곳은 자동화된 요청 거부, 1곳은 무관한 스팸 페이지), 여기에 winget과 Chocolatey |
| 컴퓨터 | Windows 11 Enterprise(평가판) 빌드 26100 가상 머신, 깨끗한 스냅숏에서 시작, 폴란드에서 접속. Microsoft Edge 155, 그날의 정의 파일(1.461.188.0~1.461.199.0)을 쓴 Microsoft Defender. FileZilla 공식 파일은 11월 5일에 10월 27일 정의 파일(1.461.224.0)로 다시 검사했으며 결과는 같음 |
| 각 파일 | SHA-256을 FileZilla 공식 파일과 대조, 디지털 서명, Microsoft Defender 검사, 압축 파일은 풀어서 안의 파일을 모두 확인. 가짜 경로에서 받은 것은 아무것도 실행하지 않음(테스트 머신은 저희 네트워크와 분리되어 있지 않았음) |
| 설치 파일 | FileZilla 공식 설치 파일 두 종류를 깨끗한 상태에서 실행(제안 포함은 두 번), 모든 화면을 기록(WinSCP와 FileZilla 비교의 테스트 1). 다운로드 사이트의 파일은 확인만 하고 설치하지 않음 |
| VirusTotal | 2026년 11월 5일 웹사이트에서 해시 조회, 업로드 없음 |
| 날짜 | 2026년 10월 24~26일, 11월 5일 재확인. 다운로드 사이트, 제안, 검색 결과는 매일 바뀌므로 이것은 그 시점의 기록입니다 |
자주 묻는 질문
FileZilla는 안전하게 써도 되나요? 예. FileZilla 프로그램은 오픈 소스이고 개발자가 서명했으며, 확인한 진짜 사본에서 Defender는 악성 코드를 찾지 못했습니다(제안 포함 설치 파일만 원치 않는 소프트웨어로 탐지합니다). 위험은 그 주변에 있습니다. 기본 설치 파일의 제안, 가짜 다운로드 사이트, 비밀번호 기본 설정입니다.
FileZilla는 무료인가요? 예. FileZilla Client는 무료 오픈 소스입니다. Amazon S3, Google Drive, Dropbox 같은 클라우드 저장소를 지원하는 FileZilla Pro는 유료 에디션이며, 다운로드 페이지에서 둘 다 제공합니다.
파일질라에 바이러스가 있나요? 아니요. Microsoft Defender는 FileZilla의 기본 다운로드 버튼에서 받는 설치 파일을 다른 소프트웨어를 권한다는 이유로 원치 않는 번들러로 탐지합니다. 프로그램 자체와 일반 설치 파일은 탐지되지 않습니다.
백신이 FileZilla를 탐지하는 이유는? 아마 제안 포함 설치 파일(..._sponsored...-setup.exe)을 받으셨을 겁니다. Defender는 이를 PUABundler:Win32/FileZilla_BundleInstaller라고 부르고, VirusTotal에서는 69개 엔진 중 9개가 탐지했습니다(일반 설치 파일은 70개 중 0개). 대신 "Show additional download options"의 일반 설치 파일을 쓰세요.
FileZilla에 애드웨어가 들어 있나요? 기본 설치 파일에는 제안이 포함될 수 있습니다(이번에는 Google Chrome, Accept와 Decline 모두 미리 선택되지 않음). 일반 설치 파일에는 제안이 없습니다.
GitHub의 FileZilla는 안전한가요? FileZilla는 GitHub로 배포되지 않습니다. 검색 당시 구글 상단에 있던 GitHub 저장소는 가짜였고, 그것이 안내한 파일에는 Defender가 트로이 목마로 탐지하는 것이 들어 있었습니다.
FileZilla 비밀번호는 어디에 저장되나요? 프로필의 FileZilla 폴더(%APPDATA%\FileZilla)입니다. 저장한 사이트는 sitemanager.xml, 최근 접속은 recentservers.xml과 filezilla.xml에, 마스터 비밀번호를 설정하지 않으면 base64로 저장됩니다.
WinSCP가 FileZilla보다 안전한가요? WinSCP 설치 파일에는 제안이 없고, 요청하지 않으면 비밀번호를 저장하지 않습니다. 두 프로그램 모두 안전합니다. 비밀번호를 저장한다면 어느 쪽이든 마스터 비밀번호를 설정하세요.